تگ: هکرهای چینی

Chinese Hackers Deploy MarsSnake Backdoor in Multi-Year Attack on Saudi Organization گروه والنربایت vulnerbyte

کشف دو حمله مجزا از گروه‌ هکرهای چینی: نفوذ به فایروال‌ها با MarsSnake و زیرساخت‌ها با PingPull

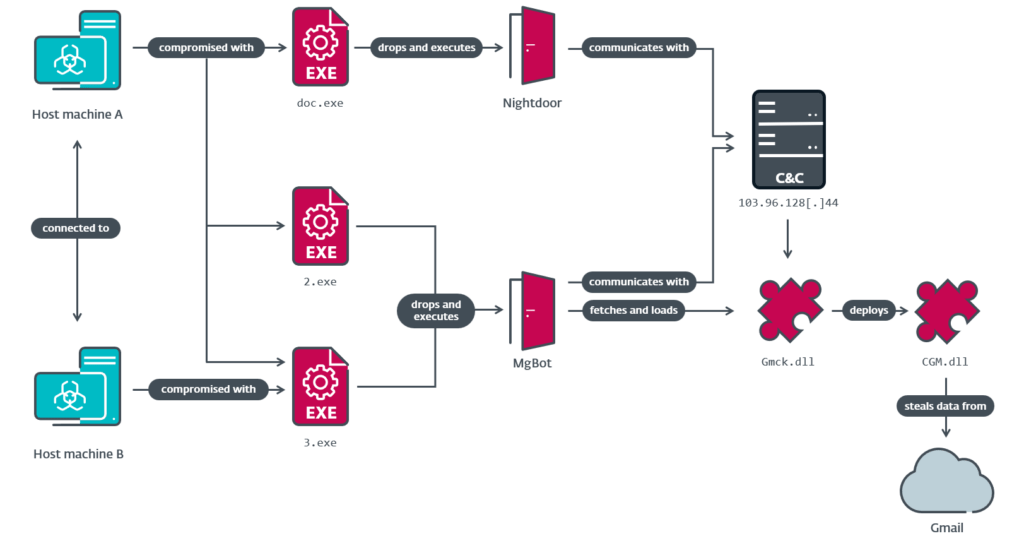
هکرهای چینی با بکدور MarsSnake در عرض چند سال سازمانی در عربستان را هدف قرار دادند شکارچیان تهدید از فعالیت‌های گروه هکرهای چینی به‌نام UnsolicitedBooker پرده برداشتند که با استفاده از بکدور جدیدی به‌نام MarsSnake، یک سازمان بین‌المللی در عربستان سعودی را هدف حمله‌ای چندساله قرار داده است. شرکت امنیتی

Earth Estries- گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بکدور GhostSpider

نفوذ بکدور GhostSpider به شرکت‌های مخابراتی بیش از ۱۲ کشور!

گروه هک چینی Earth Estries از سال ۲۰۲۳، با استفاده از بکدور GhostSpider به شرکت‌های مخابراتی بیش از ۱۲ کشور از سراسر ایالات متحده، آسیا و اقیانوسیه، خاورمیانه و آفریقای جنوبی نفوذ کرده است! Earth Estries با دیگر گروه‌های سایبری تحت عنوان‌های Sparrow ، Ghostemperor ، Salt Typhoon و UNC2286

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - حملات سایبری - لینوکس - بکدور Wolfsbane - گروه چینی Gelsemium

نفوذ هکرهای چینی به سیستم‌های لینوکسی توسط بکدور Wolfsbane!

تحلیلگران ESET یک بکدور لینوکسی جدید به نام Wolfsbane را کشف کرده‌اند که توسط گروه هک چینی “Gelsemium” استفاده می‌شود. گمان می‌رود  که Wolfsbane، نمونه لینوکسی بدافزار ویندوزی Gelsevirine است. گروه Gelsemium حداقل از سال 2014 فعال می‌باشد و در ابتدای امر بر روی مناطق شرق آسیا و خاورمیانه متمرکز

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری روز صفر در FortiClient

سوء استفاده هکرهای چینی از آسیب پذیری روز صفر در FortiClient

یک گروه هک چینی معروف به BrazenBamboo از یک آسیب ‌پذیری روز صفر پچ نشده در FortiClient ویندوزی فورتینت برای استخراج داده‌های لاگین VPN سوء استفاده می‌کند. محققان Volexity، اولین بار این آسیب پذیری را کشف و هجدهم جولای ۲۰۲۴ آن را به فورتینت گزارش کردند اما این آسیب پذیری

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بات نت Quad7 - هک هزاران روتر

بات نت Quad7، هزاران روتر را هک کرد!

مایکروسافت هشدار داده است که هکرهای چینی از بات نت Quad7 (با نام مستعار Botnet-7777، CovertNetwork-1658 و xlogin) که متشکل از هزاران روتر هک شده است برای سرقت اطلاعات کاربری و انجام حملات password spray استفاده می‌کنند. این بات نت اولین بار در اکتبر 2023 توسط محقق امنیتی Gi7w0rm کشف

گروه vulnerbyte - گروه والنربایت -vulnerbyte group -هک تلفن همراه ترامپ - هکرهای چینی - انتخابات ریاست جمهوری ایالات متحده آمریکا

هکرهای چینی، تلفن همراه ترامپ و معاون او ونس را هک کردند!

خبرهای رسیده حاکی از آن است که هکرهای چینی تلفن‌های همراه افراد مرتبط با کمپین‌های انتخابات ریاست جمهوری ایالات متحده آمریکا از جمله دونالد ترامپ، نامزد حزب جمهوری خواه و جی.دی. ونس، نامزد معاونت او در این سمت را هک کرده‌اند. به گفته برخی منابع خبری، این هکرها افراد نزدیک

گروه vulnerbyte - گروه والنربایت - vulnerbyte group - مجموعه ابزار CloudScout - گروه Evasive Panda یا پاندای فراری

ابزار CloudScout برای ربودن کوکی‌ها به کمک هکرهای چینی آمد!

محققان ESET یک مجموعه ابزار جدید به نام CloudScout را شناسایی کرده‌اند که توسط گروه Evasive Panda یا پاندای فراری برای دسترسی به سرویس‌های ابری و بازیابی داده‌ها از آنها توسعه یافته و استفاده شده است. CloudScout در واقع یک مجموعه ابزار دات نت می‌باشد که توسط این گروه برای

vulnerbyte - بکدور EAGLEDOOR - GeoServer

سوء استفاده هکرهای چینی از آسیب پذیری CVE-2024-36401 در GeoServer

ترندمیکرو در جولای 2024 طی بررسی‌های خود متوجه شد که یک APT چینی به نام Earth Baxia، حملات هدفمندی را علیه کشورهای آسیا و اقیانوسیه (APAC) دنبال می‌کند. بردار نفوذ این حملات شامل تکنیک‌های پیشرفته‌ای مانند فیشینگ هدفمند و سوء استفاده از یک آسیب پذیری بحرانی (CVE-2024-36401) تازه پچ شده

بکدور BITSLOTH

بکدور BITSLOTH از BITS برای ارتباطات مخفیانه سوء استفاده می‌کند

محققان امنیت سایبری یک بکدور ویندوزی جدید را کشف کردند که از یک ویژگی داخلی ویندوز به نام سرویس انتقال هوشمند پس‌زمینه یا [1]BITS  به عنوان مکانیزم فرماندهی و کنترل (C2[2]) استفاده می‌کند. این بدافزار توسط آزمایشگاه Elastic Security ، بکدور BITSLOTH نامگذاری شده است. BITSLOTH در بیست و پنجم

۲۰ هزار سیستم FortiGate

نفوذ هکرهای چینی به ۲۰ هزار سیستم FortiGate  در سراسر جهان

هکرهای تحت حمایت دولت چین با سوء استفاده از یک نقص امنیتی بحرانی شناخته شده بین سال‌‌های 2022 و 2023 (CVE-2022-42475)، به 20 هزار سیستم FortiGate در سراسر جهان نفوذ کردند. این حملات، ده‌ها سازمان دولتی غربی، بین المللی و تعداد زیادی از شرکت‌های صنعت دفاعی را مورد هدف قرار