

جستجو















با کشف اخیر تیمهای Threat Hunting، یک تهدید جدید بانکی با نام Maverick شناسایی شده که شباهت واضحی به تروجان شناختهشده Coyote دارد. هر دو: با .NET توسعه یافتهاند کاربران و بانکهای برزیل را هدف قرار میدهند قابلیت رمزگشایی (Decrypt)، مانیتورینگ URLهای بانکی و سرقت سشنهای مرورگر دارند از WhatsApp
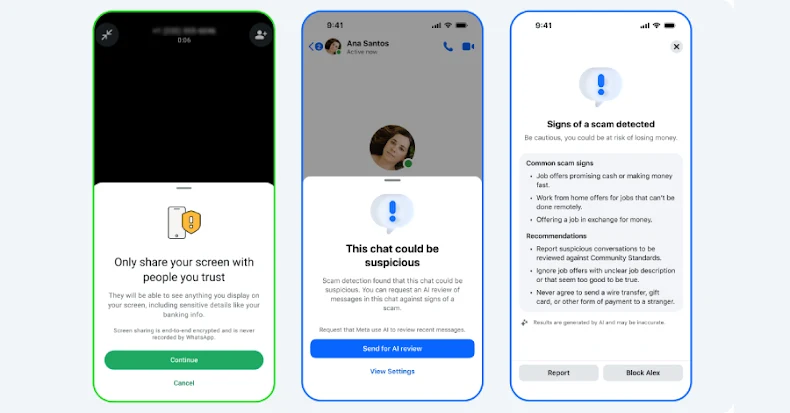
شرکت Meta اعلام کرد که مجموعهای از ابزارهای جدید را برای افزایش امنیت کاربران واتساپ (WhatsApp) و مسنجر فیسبوک (Messenger) و جلوگیری از کلاهبرداریهای آنلاین راهاندازی کرده است. بر اساس بیانیه رسمی متا، از این پس هنگام تماس تصویری در واتساپ، اگر کاربر قصد اشتراکگذاری صفحه نمایش (Screen Sharing) خود
پژوهشگران امنیت سایبری از یک کمپین سازمانیافته پرده برداشتند که از ۱۳۱ نسخه جعلی و بازبرندسازیشده از یک افزونه نسخه وب واتساپ برای مرورگر گوگل کروم جهت ارسال انبوه پیامهای اسپم استفاده میکند. بر اساس گزارش شرکت امنیت زنجیره تأمین Socket، این ۱۳۱ افزونه دارای کد منبع، الگوهای طراحی و
🔍 خلاصه خبر: پژوهشگران امنیتی از کشف کمپینی فعال به نام ClayRat خبر دادهاند که با جعل اپهای محبوبی مثل WhatsApp، TikTok، YouTube و Google Photos، کاربران اندروید را به نصب بدافزار جاسوسی جدیدی فریب میدهد. 🧩 جزئیات حمله: این بدافزار در ابتدا از طریق کانالهای تلگرام و وبسایتهای فیشینگ
🔎 پژوهشگران امنیتی از کمپین جدیدی با نام SORVEPOTEL خبر دادهاند که با سوءاستفاده از واتساپ (WhatsApp) بهصورت خودکار گسترش مییابد و کاربران را در معرض آلودگی گسترده قرار میدهد. این بدافزار که توسط تیم Trend Micro شناسایی شده، نه برای سرقت داده یا باجافزار بلکه با تمرکز بر سرعت
🔒 سامسونگ یک آسیبپذیری اجرای کد از راه دور (RCE) را برطرف کرد که بهصورت روز-صفر در حملات واقعی علیه دستگاههای اندرویدی مورد سوءاستفاده قرار گرفته بود. این نقص امنیتی با شناسه CVE-2025-21043 ردیابی شده و دستگاههای سامسونگ با اندروید 13 یا نسخههای جدیدتر را تحت تأثیر قرار میدهد. این
واتساپ آسیبپذیری امنیتی در نسخههای iOS و macOS اپلیکیشن خود را پچ کرده است که در حملات هدفمند Zero-Day مورد سوءاستفاده قرار گرفته بود. این باگ «بدون نیاز به کلیک» (zero-click) با شناسهی CVE-2025-55177 شناخته میشود و نسخههای زیر را تحت تأثیر قرار میدهد: واتساپ برای iOS قبل از نسخه

دو پکیج مخرب NPM که بهعنوان ابزارهای توسعه WhatsApp معرفی شدهاند، به تازگی توسط محققان Socket کشف شدهاند. این دو پکیج، کد مخرب وایپر(Wiper) را مستقر میکنند و بهصورت بازگشتی فایلهای موجود در رایانههای توسعهدهندگان را حذف میکنند. این پکیجها که بهعنوان کتابخانههای سوکت WhatsApp معرفی شدهاند، از زمان انتشارشان
شرکت اپل اعلام کرده است که یک نقص امنیتی در برنامه Messages با جاسوسافزار Paragon، که اکنون پچ شده است، بهصورت فعال در حملات سایبری پیچیده برای هدف قرار دادن اعضای جامعه مدنی مورد اکسپلویت قرار گرفته است. جزئیات آسیبپذیری این آسیبپذیری با شناسه CVE-2025-43200 در تاریخ ۱۰ فوریه ۲۰۲۵
بهروزرسانی اخیر برای اپلیکیشن دسکتاپ واتساپ در ویندوز، یک آسیبپذیری با شناسه CVE-2025-30401 را برطرف کرده است. این نقص امنیتی از نوعSpoofing (جعل) است و میتواند به مهاجمان کمک کند تا کاربر را فریب داده و زمینه را برای اجرای کد از راه دور(RCE) فراهم سازند. طبق اطلاعیه کوتاهی که
با کشف اخیر تیمهای Threat Hunting، یک تهدید جدید بانکی با نام Maverick شناسایی شده که شباهت واضحی به تروجان شناختهشده Coyote دارد. هر دو: با .NET توسعه یافتهاند کاربران و بانکهای برزیل را هدف قرار میدهند قابلیت رمزگشایی (Decrypt)، مانیتورینگ URLهای بانکی و سرقت سشنهای مرورگر دارند از WhatsApp
شرکت Meta اعلام کرد که مجموعهای از ابزارهای جدید را برای افزایش امنیت کاربران واتساپ (WhatsApp) و مسنجر فیسبوک (Messenger) و جلوگیری از کلاهبرداریهای آنلاین راهاندازی کرده است. بر اساس بیانیه رسمی متا، از این پس هنگام تماس تصویری در واتساپ، اگر کاربر قصد اشتراکگذاری صفحه نمایش (Screen Sharing) خود
پژوهشگران امنیت سایبری از یک کمپین سازمانیافته پرده برداشتند که از ۱۳۱ نسخه جعلی و بازبرندسازیشده از یک افزونه نسخه وب واتساپ برای مرورگر گوگل کروم جهت ارسال انبوه پیامهای اسپم استفاده میکند. بر اساس گزارش شرکت امنیت زنجیره تأمین Socket، این ۱۳۱ افزونه دارای کد منبع، الگوهای طراحی و
🔍 خلاصه خبر: پژوهشگران امنیتی از کشف کمپینی فعال به نام ClayRat خبر دادهاند که با جعل اپهای محبوبی مثل WhatsApp، TikTok، YouTube و Google Photos، کاربران اندروید را به نصب بدافزار جاسوسی جدیدی فریب میدهد. 🧩 جزئیات حمله: این بدافزار در ابتدا از طریق کانالهای تلگرام و وبسایتهای فیشینگ
🔎 پژوهشگران امنیتی از کمپین جدیدی با نام SORVEPOTEL خبر دادهاند که با سوءاستفاده از واتساپ (WhatsApp) بهصورت خودکار گسترش مییابد و کاربران را در معرض آلودگی گسترده قرار میدهد. این بدافزار که توسط تیم Trend Micro شناسایی شده، نه برای سرقت داده یا باجافزار بلکه با تمرکز بر سرعت
🔒 سامسونگ یک آسیبپذیری اجرای کد از راه دور (RCE) را برطرف کرد که بهصورت روز-صفر در حملات واقعی علیه دستگاههای اندرویدی مورد سوءاستفاده قرار گرفته بود. این نقص امنیتی با شناسه CVE-2025-21043 ردیابی شده و دستگاههای سامسونگ با اندروید 13 یا نسخههای جدیدتر را تحت تأثیر قرار میدهد. این
واتساپ آسیبپذیری امنیتی در نسخههای iOS و macOS اپلیکیشن خود را پچ کرده است که در حملات هدفمند Zero-Day مورد سوءاستفاده قرار گرفته بود. این باگ «بدون نیاز به کلیک» (zero-click) با شناسهی CVE-2025-55177 شناخته میشود و نسخههای زیر را تحت تأثیر قرار میدهد: واتساپ برای iOS قبل از نسخه
دو پکیج مخرب NPM که بهعنوان ابزارهای توسعه WhatsApp معرفی شدهاند، به تازگی توسط محققان Socket کشف شدهاند. این دو پکیج، کد مخرب وایپر(Wiper) را مستقر میکنند و بهصورت بازگشتی فایلهای موجود در رایانههای توسعهدهندگان را حذف میکنند. این پکیجها که بهعنوان کتابخانههای سوکت WhatsApp معرفی شدهاند، از زمان انتشارشان
شرکت اپل اعلام کرده است که یک نقص امنیتی در برنامه Messages با جاسوسافزار Paragon، که اکنون پچ شده است، بهصورت فعال در حملات سایبری پیچیده برای هدف قرار دادن اعضای جامعه مدنی مورد اکسپلویت قرار گرفته است. جزئیات آسیبپذیری این آسیبپذیری با شناسه CVE-2025-43200 در تاریخ ۱۰ فوریه ۲۰۲۵
بهروزرسانی اخیر برای اپلیکیشن دسکتاپ واتساپ در ویندوز، یک آسیبپذیری با شناسه CVE-2025-30401 را برطرف کرده است. این نقص امنیتی از نوعSpoofing (جعل) است و میتواند به مهاجمان کمک کند تا کاربر را فریب داده و زمینه را برای اجرای کد از راه دور(RCE) فراهم سازند. طبق اطلاعیه کوتاهی که
