مهاجمان در یک کمپین سایبری جدید، با انتشار اکسپلویتهای اثبات مفهوم (PoC) تروجانیزهشده در گیتهاب (GitHub)، پژوهشگران امنیت سایبری و متخصصان تست نفوذ را هدف حمله بدافزار ChocoPoC قرار دادهاند. بدافزار ChocoPoC یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون (Python) است که به مهاجمان امکان اجرای دستورات دلخواه و سرقت اطلاعات حساس از سیستم قربانیان را میدهد.


پژوهشگران امنیت سایبری مجموعهای از آسیبپذیریهای اجرای کد از راه دور (RCE) را در موتورهای استنتاج هوش مصنوعی کشف کردهاند که چندین پروژه بزرگ از جمله Meta، Nvidia، Microsoft، vLLM و SGLang را تحت تأثیر قرار میدهد. طبق گزارش شرکت Oligo Security، تمام این نقصها به یک ریشه مشترک برمیگردند:استفاده

پژوهشگران امنیتی مجموعهای از ۱۷۵ پکیج های مخرب npm را شناسایی کردهاند که بهعنوان زیرساخت یک کمپین بزرگ فیشینگِ سرقتاعتبار مورد استفاده قرار گرفتهاند. این پکیجها تاکنون در مجموع حدود ۲۶,۰۰۰ بار دانلود شدهاند و بهعنوان ستون فقرات یک کمپین موسوم به Beamglea عمل کردهاند که بیش از ۱۳۵ شرکت

🔎 پژوهشگران امنیت سایبری از شناسایی یک پکیج مخرب در مخزن رسمی PyPI خبر دادهاند که در ظاهر ابزاری برای ایجاد سرویس SOCKS5 proxy ارائه میدهد، اما در واقع شامل یک بکدور پنهان است که میتواند بارهای مخرب بیشتری را روی سیستمهای ویندوزی دانلود و اجرا کند. این پکیج جعلی

یک گروه تهدید سایبری با نام TAG-150 که پیشتر بدافزار-بهعنوان-سرویس (MaaS) و لودر معروف به CastleLoader (یا CastleBot) را عرضه کرده بود، حالا یک تروجان دسترسی از راه دور (RAT) جدید به نام CastleRAT توسعه داده است. ⚙️ قابلیتهای CastleRAT طبق گزارش گروه Insikt از Recorded Future، این RAT در

فهرست بستههای پایتون (PyPI) محافظتهای جدیدی اضافه کرده تا جلوی حملات «احیای دامنه» را بگیرد؛ حملاتی که از طریق ریست رمز عبور میتوانند حسابها را تصاحب کنند. PyPI چیست؟ PyPI مخزن رسمی برای پکیجهای متنباز پایتون است که توسط توسعهدهندگان نرمافزار، مدیران محصولات و شرکتهایی که با کتابخانهها، ابزارها و

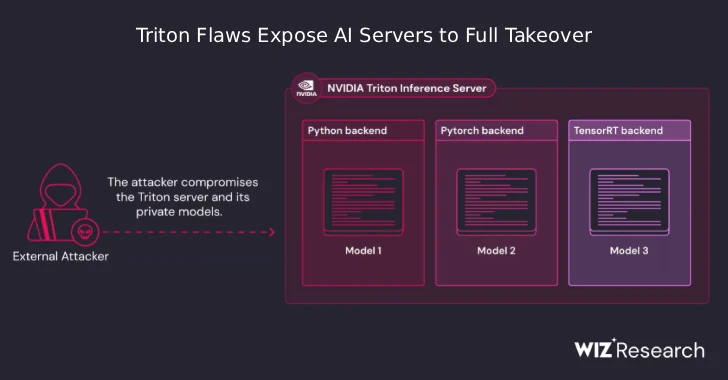
چند آسیبپذیری جدید در NVIDIA Triton Inference Server کشف شده که به مهاجم غیرمجاز امکان اجرای کد و تصاحب کامل سرورهای هوش مصنوعی را میدهد. این سرویس متنباز برای اجرای مدلهای هوش مصنوعی در مقیاس وسیع روی سیستمعاملهای ویندوز و لینوکس طراحی شده است. جزئیات آسیبپذیریها در NVIDIA Triton محققان

یک خانواده جدید بدافزار به نام بدافزار LameHug شناسایی شده که از مدل زبانی هوش مصنوعی (LLM) برای تولید دستورات قابل اجرا روی سیستمهای ویندوزی آلوده استفاده میکند. این بدافزار توسط تیم ملی پاسخگویی به حوادث سایبری اوکراین (CERT-UA) کشف شده و با اطمینان متوسط به گروه تهدید تحت حمایت

کدهای اثبات مفهوم (PoC) برای یک آسیبپذیری تزریق SQL با شدت بالا (امتیاز ۹.۸/۱۰) در Fortinet FortiWeb منتشر شده است که امکان اجرای کد از راه دور بدون نیاز به احراز هویت را روی سرورهای آسیبپذیر فراهم میکند. این نقص با شناسه CVE-2025-25257 ردیابی میشود و هفته گذشته در نسخههای