تگ: پکیج ‌های npm آلوده به بدافزار

Quasar RAT - تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - اتریوم - پکیج‌های مخرب npm

یک پکیج مخرب NPM که به عنوان ابزار اتریوم معرفی شده، حاوی تروجان Quasar است

تیم تحقیقاتی Socket یک پکیج  npm مخرب به نام ethereumvulncontracthandler را کشف کرده‌ است که خود را به عنوان ابزاری برای شناسایی آسیب ‌پذیری‌ها در قراردادهای هوشمند اتریوم معرفی می‌کند، اما در واقع حاوی تروجان دسترسی از راه دور Quasar (RAT) است. پکیج ethereumvulncontracthandler به شدت مبهم بوده و در

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - اتریوم - پکیج‌های مخربnpm

پکیج‌های مخرب npm، کلیدهای خصوصی توسعه دهندگان اتریوم را می‌ربایند

گزارش‌های اخیر روند نگران‌کننده‌ای را برجسته کرده‌اند که در آن پکیج‌های مخرب npm، توسعه‌دهندگان اتریوم (Ethereum) را به منظور سرقت کلیدهای خصوصی آنها و سایر اطلاعات حساس هدف قرار می‌دهند. این پکیج‌ها، جعل ابزارهای قانونی هستند و از اعتماد توسعه‌دهندگان به نرم‌افزار منبع باز سوءاستفاده می‌کنند. تاکنون در مجموع بیست

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - پکیج‌های Rspack و Vant در رجیستری NPM

پکیج‌های Rspack و Vant در رجیستری NPM به بدافزار آلوده شدند!

هکرها با ربودن توکن‌های اکانت npm توسعه دهندگان تیم‌های rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیج‌های npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی می‌باشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - پکیج NPM - حملات Typosquatting

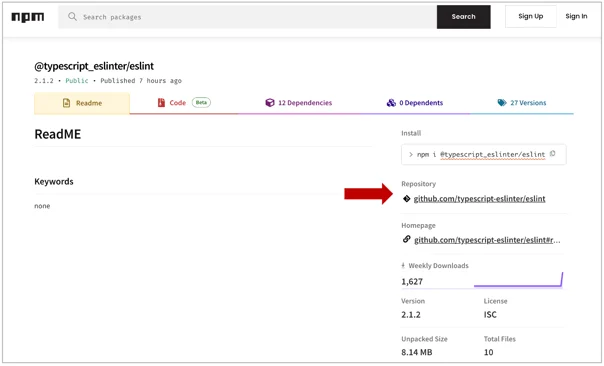
شناسایی پکیج‌های جعلی و مخرب NPM با هزاران دانلود!

گزارش‌های اخیر، روند مربوط به اکوسیستم هک NPM را برجسته کرده است، جایی که هزاران توسعه دهنده سهواً کتابخانه‌های مخرب را دانلود می‌کنند. این وضعیت در درجه اول شامل حملات Typosquatting است که در آن هکرها، نسخه‌های جعلی و آلوده به بدافزار پکیج‌های محبوب NPM را برای فریب کاربران ایجاد

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - داده لاگین وردپرس - گیت ‌هاب - GitHub -

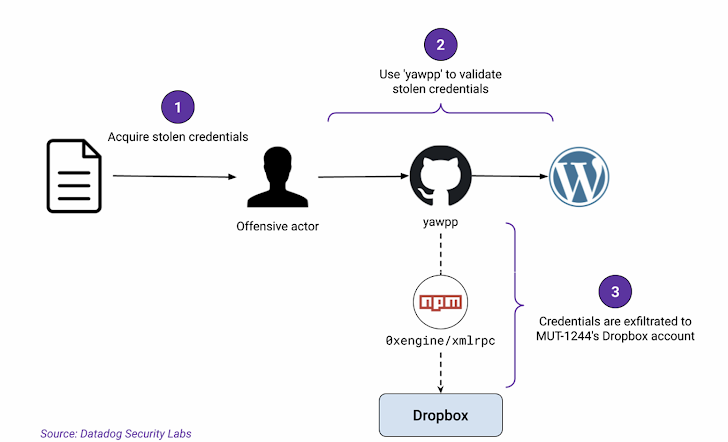
بیش از 390 هزار داده لاگین وردپرس از طریق مخزن آلوده گیت‌ هاب به سرقت رفت!

گزارش شده است که یک مخزن گیت ‌هاب حذف ‌شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست‌ در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ می‌کرد. این

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - پکیج‌های مخرب NPM - اربران Roblox - بدافزار رباینده - Skuld infostealer - Blank Grabber

توزیع بدافزارهای Skuld infostealer و Blank Grabber توسط پکیج‌های مخرب NPM!

تیم تحقیقاتی تهدید Socket هشتم نوامبر ۲۰۲۴، پکیج‌های npm مخربی را شناسایی کرده است که به طور خاص کاربران Roblox را هدف قرار می‌دهند. این پکیج‌ها برای جعل هویت ماژول‌های قانونی که به طور گسترده در جامعه توسعه‌ دهندگان Roblox استفاده می‌شوند، طراحی شده‌اند. Roblox، یک پلتفرم آنلاین و سیستم

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - سرقت هزاران کلید AWS توسط پکیج مخرب Fabrice

پکیج مخرب Fabrice، هزاران کلید AWS را از توسعه دهندگان ربود!

تیم تحقیقاتی Socket یک پکیج مخرب پایتون به نام ” fabrice ” را کشف کرده است که یک نوعِ typosquat  (تایپسکوات) شده از کتابخانه محبوب اتوماسیون fabric SSH است. Fabric یک کتابخانه سطح بالای پایتون است که برای اجرای دستورات shell از راه دور بر روی SSH طراحی شده است.

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - قراردادهای هوشمند اتریوم - پکیج‌های Typosquat شده npm - حمله مهندسی اجتماعی

سوء استفاده از قراردادهای هوشمند اتریوم برای کنترل پکیج‌های Typosquat شده npm!

یک کمپین typosquatting در حال انجام، توسعه دهندگان را از طریق صدها کتابخانه محبوب جاوا اسکریپت که تعداد دانلودهای هفتگی آنها به ده‌ها میلیون می‌رسد، مورد نفوذ قرار داده است. هدف از این حمله، نفوذ به سیستم توسعه دهندگان توسط بدافزارهای رباینده اطلاعات و جاسوس افزارها است. Typosquatting نوعی حمله

گروه vulnerbyte - گروه والنربایت - vulnerbyte group - بدافزار BeaverTail در پکیج‌ های npm آلوده

شناسایی بدافزار BeaverTail در پکیج‌های npm آلوده!

مجموعه Datadog Security Research در سپتامبر 2024، سه پکیج npm آلوده به بدافزار را کشف کرد. این پکیج‌ها مجموعاً 323 بار دانلود شده‌اند و شامل نمونه‌هایی از بدافزار BeaverTail، یک دانلودر جاوا اسکریپت و یک رباینده اطلاعات می‌باشند. بدافزار BeaverTail بیش از یک سال است که با یک حمله در