تگ: کروم

بدافزار PEEP

بدافزار PEEP پس از نفوذ، کروم و اِج را به بکدورهایی برای اجرای دستور روی سیستم تبدیل می‌کند

بدافزار PEEP به‌عنوان یک ابزار پیچیده پس از نفوذ شناسایی شده است که با سوءاستفاده از قابلیت‌های داخلی کرومیوم (Chromium)، مرورگرهای کروم و اج (Edge) را به بستری برای کنترل سیستم و اجرای دستور تبدیل می‌کند. این ابزار در قالب یک افزونه بوکمارک (Bookmarks) پنهان می‌شود و برای نصب و استقرار به دسترسی مدیریتی یا قابلیت اجرای کد روی سیستم نیاز دارد. نصب‌کننده PEEP با دست‌کاری مقادیر مربوط به یکپارچگی تنظیمات در Secure Preferences کرومیوم، فرآیند بررسی افزونه و تأیید کاربر را دور می‌زند و آن را مستقیماً در پروفایل مرورگر نصب می‌کند. بدافزار PEEP پس از استقرار، با استفاده از قابلیت پیام‌رسانی بومی (Native Messaging)، فعالیت خود را به خارج از محیط مرورگر گسترش می‌دهد و علاوه بر جمع‌آوری اطلاعات مرورگر، امکان اجرای دستور در سطح سیستم میزبان (Host-Level Command Execution) و مدیریت فایل‌ها را برای مهاجم فراهم می‌کند.

افزونه جعلی پرپلکسیتی

افزونه جعلی پرپلکسیتی در کروم جستجوهای کاربران و ورودی‌های نوار آدرس را رهگیری می‌کرد

محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر داده‌اند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی داده‌های واردشده در نوار آدرس (Address Bar) را به‌صورت مخفیانه رهگیری و ثبت می‌کرد

Chrome Zero-Day Exploited to Deliver Italian Memento Labs' LeetAgent Spyware گروه والنربایت vulnerbyte

استفاده از آسیب‌پذیری تازه در کروم برای انتشار جاسوس‌افزار LeetAgent از شرکت ایتالیایی Memento Labs!

کاسپرسکی گزارش داده که یک آسیب‌پذیری روز صفر در مرورگر Google Chrome (که اکنون پچ شده است) برای توزیع یک ابزار جاسوسی از شرکت ایتالیایی Memento Labs مورد سوءاستفاده قرار گرفته است. این آسیب‌پذیری با شناسه CVE-2025-2783 و امتیاز CVSS: 8.3، از نوع sandbox escape است و در مارس ۲۰۲۵

Google Chrome to revoke browser notifications for inactive sites گروه والنربایت vulnerbyte

گوگل کروم دسترسی اعلان‌ها را برای وب‌سایت‌های غیرفعال لغو می‌کند!

گوگل اعلام کرده است که مرورگر گوگل کروم به‌زودی قابلیتی جدید اضافه می‌کند که به‌صورت خودکار مجوز ارسال اعلان (Notification Permission) را برای وب‌سایت‌هایی که مدتی است توسط کاربر بازدید نشده‌اند، لغو می‌کند. هدف از این تغییر، کاهش «آلودگی اعلان‌ها» و مزاحمت‌های غیرضروری در تجربه‌ی کاربری است. 📣 اعلان‌های بدون تعامل

Google fixes fourth actively exploited Chrome zero-day of 2025 گروه والنربایت vulnerbyte

گوگل چهارمین آسیب‌پذیری Zero-Day کروم در سال ۲۰۲۵ را که به‌صورت فعال سوءاستفاده می‌شد، پچ کرد!

گوگل به‌روزرسانی‌های امنیتی اضطراری برای مرورگر کروم منتشر کرده تا یک آسیب‌پذیری روز-صفر با شدت بالا را که در حملات سایبری مورد اکسپلویت قرار گرفته بود، برطرف کند. این نقص، چهارمین آسیب‌پذیری روز-صفر کروم است که از ابتدای سال ۲۰۲۵ پچ شده است. جزئیات آسیب‌پذیری گوگل اعلام کرده که این

Popular Chrome Extensions Leak API Keys, User Data via HTTP and Hard-Coded Credentials گروه والنربایت vulnerbyte

نشت کلیدهای API و داده‌های کاربران از طریق افزونه‌های محبوب Chrome

Symantec گزارش داد که چندین افزونه از افزونه‌های محبوب Google Chrome به دلیل ارسال داده‌ها از طریق HTTP و استفاده از کلیدهای مخفی هاردکدشده در کد، کاربران را در معرض خطرات امنیتی و حریم خصوصی قرار داده‌اند. این افزونه‌ها داده‌های حساسی مانند دامنه‌های مرورگر، شناسه‌های دستگاه، جزئیات سیستم‌عامل، تحلیل داده

New Chrome Zero-Day Actively Exploited; Google Issues Emergency Out-of-Band Patch گروه والنربایت vulnerbyte

هشدار فوری: آسیب‌پذیری روز صفر در Chrome در حال سوءاستفاده فعال است؛ گوگل پچ اضطراری منتشر کرد!

گوگل اعلام کرد که روز 2 ژوئن پچ‌های اضطراری برای رفع سه مشکل امنیتی در مرورگر Chrome منتشر کرده است. یکی از این مشکلات، با شناسه CVE-2025-5419، یک آسیب‌پذیری روز صفر با شدت بالا است که به‌صورت فعال در اینترنت مورد سوءاستفاده قرار گرفته است. جزئیات آسیب‌پذیری CVE-2025-5419 این نقص

Google Rolls Out On-Device AI Protections to Detect Scams in Chrome and Android گروه والنربایت vulnerbyte شناسایی کلاهبرداری مبتنی بر هوش مصنوعی

هوش مصنوعی گوگل وارد عمل شد؛ شناسایی کلاهبرداری‌ها مستقیماً روی گوشی شما!

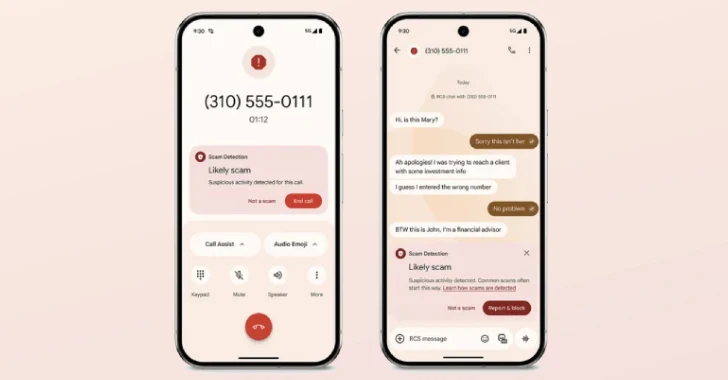
گوگل به تازگی اعلام کرد که اقدامات جدیدی مبتنی بر هوش مصنوعی را برای مقابله با کلاهبرداری‌ها در کروم، جستجوی گوگل و اندروید عرضه می‌کند. این غول فناوری گفت که قرار است از Gemini Nano، مدل زبانی بزرگ (LLM) مبتنی بر دستگاه(on-device)، برای بهبود قابلیت مرور ایمن (Safe Browsing) در

mozilla-patches-critical-firefox-bug گروه والنربایت vulnerbyte

هشدار امنیتی با شناسه CVE-2025-2857: موزیلا نقص مشترک با کروم را اصلاح کرد!

موزیلا به‌تازگی به‌روزرسانی‌هایی را منتشر کرده تا یک آسیب‌پذیری بحرانی در مرورگر فایرفاکس را برطرف کند. این اقدام در 27 مارس تنها چند روز پس از آن صورت گرفت که گوگل یک آسیب‌پذیری مشابه را در کروم پچ کرد؛ آسیب‌پذیری‌ای که به‌طور فعال به‌عنوان یک آسیب‌پذیری روز صفر مورد سوءاستفاده

researchers-expose-new-polymorphic گروه والنربایت vulnerbyte

افشای حمله چندشکلی(Polymorphic) جدید: کلون‌سازی افزونه‌های مرورگر برای سرقت اطلاعات کاربری

محققان امنیت سایبری روشی جدید و پیشرفته را شناسایی کرده‌اند که به افزونه‌های مخرب مرورگر اجازه می‌دهد هر افزونه نصب‌شده‌ای را جعل کنند و اطلاعات ورود به سیستم کاربران را به سرقت ببرند. به گزارش SquareX که در 1 مارس منتشر شد، افزونه‌های چندشکلی، یک نسخه کاملاً مشابه از آیکون،