تگ: کیلاگر

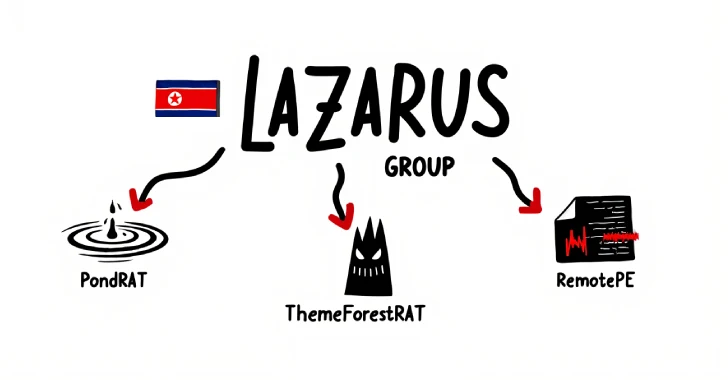
Lazarus Group Expands Malware Arsenal With PondRAT, ThemeForestRAT, and RemotePE گروه والنربایت vulnerbyte

گسترش زرادخانه‌ی بدافزاری گروه Lazarus با PondRAT،ThemeForestRAT و RemotePE!

گروه Lazarus که به کره شمالی نسبت داده می‌شود، اخیراً در یک کمپین مهندسی اجتماعی (Social Engineering) شناسایی شده که در آن سه نوع بدافزار چندسکویی (Cross-platform) با نام‌های زیر توزیع می‌شود: 🐸 PondRAT 🌲 ThemeForestRAT 📦 RemotePE بر اساس گزارشی از تیم Fox-IT وابسته به شرکت NCC Group، این

terrastealerv2-and-terralogger گروه والنربایت vulnerbyte

تحلیل دو خانواده بدافزار TerraStealerV2 و TerraLogger: تولیدات جدید گروه Golden Chickens

گروه Insikt دو خانواده بدافزاری جدید به نام‌های TerraStealerV2 و TerraLogger را شناسایی کرده است که به عامل تهدید با انگیزه مالی Golden Chickens (معروف به Venom Spider) مرتبط هستند. Golden Chickens به دلیل اداره یک پلتفرم بدافزار به‌عنوان سرویس (MaaS) که توسط گروه‌های سایبری مانند FIN6، Cobalt Group و

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - پکیج Zebo - پکیج Cometlogger

شناسایی پکیج‌های مخرب Zebo و Cometlogger در مخزن PyPI!

سیستم تشخیص بدافزار OSS مبتنی بر هوش مصنوعی شرکت فورتینت (Fortinet) اخیراً دو پکیج مخرب به نام‌های Zebo-0.1.0 و Cometlogger-0.1 را در مخزن PyPI شناسایی کرده است که قادر به ربودن اطلاعات حساس از جمله کلیدهای فشرده شده صفحه کلید و داده‌های اکانت‌های شبکه‌های اجتماعی می‌باشند. نرم افزارهای مخرب اغلب

vulnerbyte - North Korean - کره شمالی - KLogEXE و FPSpy - فیشینگ هدفمند

هکرهای کره شمالی در حال توزیع بدافزارهای جدید KLogEXE و FPSpy هستند!

هکرهای کره شمالی در حملات اخیر خود علیه ژاپن و کره جنوبی از دو نوع بدافزار جدید به نام‌های KLogEXE و FPSpy استفاده کرده‌اند. این حملات به گروه Kimsuky (کیمسوکی) نسبت داده شده است. این گروه با نام‌های APT43، ARCHIPELAGO، Black Banshee، Emerald Sleet (Thallium سابق)، Sparkling Pisces، Springtail و

سوء استفاده از آسیب پذیری‌ های سرور MS Exchange - استقرار کیلاگر در سرور Microsoft Exchange

سوء استفاده از آسیب پذیری‌ های سرور MS Exchange برای استقرار یک کیلاگر جدید

کارشناسان شرکت امنیت سایبری روسی Positive Technologies، کیلاگر جدیدی را کشف کردند که به صفحه اصلی سرور Microsoft Exchange یکی از مشتریان این شرکت تزریق شده بود. این کیلاگر، اطلاعات اکانت ها را در فایلی که توسط اینترنت قابل دسترس است، جمع‌آوری می‌کند. این تیم بیش از 30 قربانی را

BunnyLoader

سطوح جدید بدافزار BunnyLoader با ویژگی‌ های حمله ماژولار

محققان امنیت سایبری یک نوع به روز شده از یک رباینده و لودر بدافزار به نام BunnyLoader را کشف کرده‌اند که عملکردهای مختلف، آن را ماژولار می‌کند و همچنین به آن اجازه می دهد تا از شناسایی توسط مکانیزم‌های امنیتی بگریزد.  BunnyLoaderبه صورت پویا در حال توسعه بدافزار با قابلیت