تگ: Android

آسیب پذیری روز صفر در فریمور تلفن‌ Pixel

هشدار گوگل در خصوص سوء استفاده از آسیب پذیری روز صفر در فریمور تلفن‌ Pixel

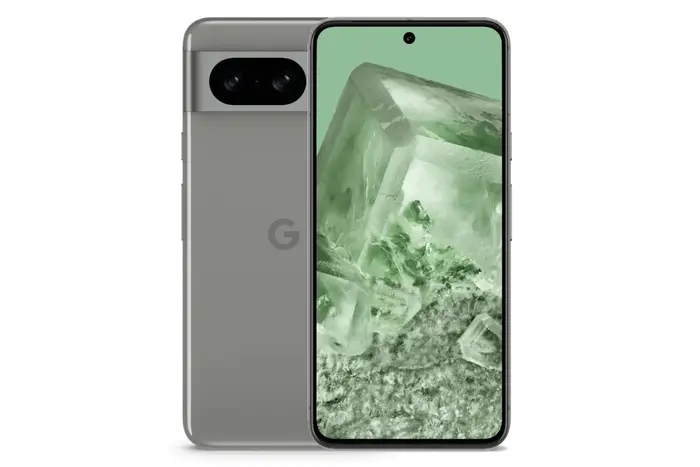
گوگل، یکم ژوئن ۲۰۲۴ هشداری را در خصوص سوء استفاده از یک آسیب پذیری روز صفر که بر فریمور تلفن Pixel  (پیکسل) تاثیر می‌گذارد، صادر کرد. این آسیب پذیری متاسفانه توسط مهاجمان سایبری مورد سوء استفاده قرار گرفته است. آسیب ‌پذیری مورد نظر (CVE-2024-32896)، یک باگ افزایش سطح دسترسی در

تهدیدات تلفن همراه - سه ماهه اول 2024 - Q1 2024

تهدیدات تلفن همراه (موبایل) در سه ماهه اول ۲۰۲۴

ارقام فصلی ارقام فصلی تهدیدات تلفن همراه (موبایل) در سه ماهه اول 2024 طبق اظهارات شبکه امنیتی کسپرسکی به شرح زیر می‌باشد: ۱۰.۱ میلیون حمله با استفاده از بدافزار، ابزارهای تبلیغاتی مزاحم[1] یا نرم افزارهای ناخواسته موبایل مسدود شده است. ابزارهای تبلیغاتی مزاحم، رایج‌ترین تهدید برای دستگاه‌های تلفن همراه بودند

اپلیکیشن مخرب اندروید - تروجان بانکی Anatsa

شناسایی بیش از ۹۰ اپلیکیشن مخرب اندروید با ۵.۵ میلیون نصب در Google Play

آزمایشگاه تحقیقاتی Zscaler در طول ماه مِی ۲۰۲۴ بیش از 90 اپلیکیشن اندرویدی آلوده به بدافزار را در فروشگاه گوگل پلی (Google Play) شناسایی کرده است که تاکنون بیش از 5.5 میلیون بار دانلود شده‌اند. این برنامه‌های مخرب با هدف ارائه بدافزارها و ابزارهای تبلیغاتی مزاحم ایجاد و توزیع می‌شوند

تهدیدات سایبری مالی در سال 2023

بررسی وضعیت تهدیدات سایبری مالی در سال ۲۰۲۳

پول همیشه جذابیت خاصی برای هکرها داشته است و سهم قابل توجهی از حملات سایبری همچون کلاهبرداری، فیشینگ و بدافزارهای مرتبط با حوزه مالی را به خود اختصاص داده است. از این رو مجرمان سایبری پرداخت‌های دیجیتال، کیف پول‌های الکترونیک و حساب‌های خرید آنلاین را هدف قرار می‌دهند. ما در

بدافزار جدید اندرویدی Wpeeper

بدافزار اندرویدی Wpeeper پشت سایت های وردپرس هک شده پنهان می‌شود

یک بدافزار اندرویدی جدید به نام Wpeeper در هجدهم آوریل 2024 توسط تیم XLab کشف گردید. این بدافزار در حین بررسی یک فایل ELF ناشناخته که درون فایل‌های APK قرار داشت، شناسایی شد. جالب است که تا پیش از آن زمان، هیچ نشانه‌ای از Wpeeper در Virus Total آپلود نشده

حذف برنامه ازGoogle Play Store

حذف 2.28 میلیون برنامه اندرویدی آلوده به بدافزار از Play Store در سال 2023

گوگل، بیست و نهم آوریل ۲۰۲۴ طی گزارشی اعلام کرد که حدود دویست هزار برنامه اندروید ارسال شده به Play Store را در سال ۲۰۲۳ رد یا اصلاح کرده است. این برنامه‌ها دسترسی به داده‌های حساس مانند موقعیت مکانی یا پیام‌های SMS را درخواست می‌کردند. گوگل همچنین با سرمایه گذاری

جاسوس افزار eXotic Visit

نفوذ جاسوس افزار eXotic Visit به کاربران اندروید در هند و پاکستان

محققان ESET یک دسته حملات جاسوسی فعال را کشف کرده‌اند که کاربران اندروید را توسط برنامه‌هایی که عمدتاً در قالب پیام‌رسان معرفی می‌شوند، مورد هدف قرار داده است. در حالی که این برنامه‌ها، سرویس‌های کاربردی را به عنوان طعمه ارائه می‌دهند، با بدافزار منبع باز XploitSPY همراه هستند. ESET این

تروجان بانکی Vultur

ظهور تروجان بانکی Vultur در قالب برنامه McAfee Security برای اندروید

محققان امنیتی، نسخه جدیدی از تروجان بانکی Vultur مختص اندروید را کشف کردند که شامل قابلیت های کنترل از راه دور پیشرفته تر و مکانیزم گریز (Evasion) بهبود یافته است که اپراتورهای خود را قادر می‌سازد تا از راه دور با یک دستگاه تلفن همراه تعامل داشته باشند و داده

وضعیت Stalkerware در سال 2023

وضعیت جاسوس افزار Stalkerware در سال ۲۰۲۳

گزارش سالیانه کسپرسکی از وضعیت  Stalkerware با هدف کمک به آگاهی و درک بهتر از نحوه تأثیرگذاری این جاسوس افزار بر مردم در سراسر جهان توسط مهاجمان سایبری است. Stalkerware، نرم افزار مانیتورینگ یا جاسوس افزاری است که برای اهداف سایبری استفاده می‌شود و یک نرم افزار تجاری در دسترس

آسیب پذیری ربات آموزشی

ربات های آموزشی کودکان چه خطراتی به دنبال دارند؟

ما در دنیای مدرن، توسط بسیاری از دستگاه‌ های هوشمند احاطه شده ‌ایم که در زندگی روزمره به ما کمک می ‌کنند: بلندگوهای هوشمند، جاروبرقی ‌های رباتیک، تغذیه خودکار حیوانات خانگی و حتی کل خانه ‌های هوشمند. سازندگان اسباب بازی در تلاش هستند تا با این روند هوشمند سازی همگام

آسیب پذیری روز صفر در فریمور تلفن‌ Pixel

هشدار گوگل در خصوص سوء استفاده از آسیب پذیری روز صفر در فریمور تلفن‌ Pixel

گوگل، یکم ژوئن ۲۰۲۴ هشداری را در خصوص سوء استفاده از یک آسیب پذیری روز صفر که بر فریمور تلفن Pixel  (پیکسل) تاثیر می‌گذارد، صادر کرد. این آسیب پذیری متاسفانه توسط مهاجمان سایبری مورد سوء استفاده قرار گرفته است. آسیب ‌پذیری مورد نظر (CVE-2024-32896)، یک باگ افزایش سطح دسترسی در

تهدیدات تلفن همراه - سه ماهه اول 2024 - Q1 2024

تهدیدات تلفن همراه (موبایل) در سه ماهه اول ۲۰۲۴

ارقام فصلی ارقام فصلی تهدیدات تلفن همراه (موبایل) در سه ماهه اول 2024 طبق اظهارات شبکه امنیتی کسپرسکی به شرح زیر می‌باشد: ۱۰.۱ میلیون حمله با استفاده از بدافزار، ابزارهای تبلیغاتی مزاحم[1] یا نرم افزارهای ناخواسته موبایل مسدود شده است. ابزارهای تبلیغاتی مزاحم، رایج‌ترین تهدید برای دستگاه‌های تلفن همراه بودند

اپلیکیشن مخرب اندروید - تروجان بانکی Anatsa

شناسایی بیش از ۹۰ اپلیکیشن مخرب اندروید با ۵.۵ میلیون نصب در Google Play

آزمایشگاه تحقیقاتی Zscaler در طول ماه مِی ۲۰۲۴ بیش از 90 اپلیکیشن اندرویدی آلوده به بدافزار را در فروشگاه گوگل پلی (Google Play) شناسایی کرده است که تاکنون بیش از 5.5 میلیون بار دانلود شده‌اند. این برنامه‌های مخرب با هدف ارائه بدافزارها و ابزارهای تبلیغاتی مزاحم ایجاد و توزیع می‌شوند

تهدیدات سایبری مالی در سال 2023

بررسی وضعیت تهدیدات سایبری مالی در سال ۲۰۲۳

پول همیشه جذابیت خاصی برای هکرها داشته است و سهم قابل توجهی از حملات سایبری همچون کلاهبرداری، فیشینگ و بدافزارهای مرتبط با حوزه مالی را به خود اختصاص داده است. از این رو مجرمان سایبری پرداخت‌های دیجیتال، کیف پول‌های الکترونیک و حساب‌های خرید آنلاین را هدف قرار می‌دهند. ما در

بدافزار جدید اندرویدی Wpeeper

بدافزار اندرویدی Wpeeper پشت سایت های وردپرس هک شده پنهان می‌شود

یک بدافزار اندرویدی جدید به نام Wpeeper در هجدهم آوریل 2024 توسط تیم XLab کشف گردید. این بدافزار در حین بررسی یک فایل ELF ناشناخته که درون فایل‌های APK قرار داشت، شناسایی شد. جالب است که تا پیش از آن زمان، هیچ نشانه‌ای از Wpeeper در Virus Total آپلود نشده

حذف برنامه ازGoogle Play Store

حذف 2.28 میلیون برنامه اندرویدی آلوده به بدافزار از Play Store در سال 2023

گوگل، بیست و نهم آوریل ۲۰۲۴ طی گزارشی اعلام کرد که حدود دویست هزار برنامه اندروید ارسال شده به Play Store را در سال ۲۰۲۳ رد یا اصلاح کرده است. این برنامه‌ها دسترسی به داده‌های حساس مانند موقعیت مکانی یا پیام‌های SMS را درخواست می‌کردند. گوگل همچنین با سرمایه گذاری

جاسوس افزار eXotic Visit

نفوذ جاسوس افزار eXotic Visit به کاربران اندروید در هند و پاکستان

محققان ESET یک دسته حملات جاسوسی فعال را کشف کرده‌اند که کاربران اندروید را توسط برنامه‌هایی که عمدتاً در قالب پیام‌رسان معرفی می‌شوند، مورد هدف قرار داده است. در حالی که این برنامه‌ها، سرویس‌های کاربردی را به عنوان طعمه ارائه می‌دهند، با بدافزار منبع باز XploitSPY همراه هستند. ESET این

تروجان بانکی Vultur

ظهور تروجان بانکی Vultur در قالب برنامه McAfee Security برای اندروید

محققان امنیتی، نسخه جدیدی از تروجان بانکی Vultur مختص اندروید را کشف کردند که شامل قابلیت های کنترل از راه دور پیشرفته تر و مکانیزم گریز (Evasion) بهبود یافته است که اپراتورهای خود را قادر می‌سازد تا از راه دور با یک دستگاه تلفن همراه تعامل داشته باشند و داده

وضعیت Stalkerware در سال 2023

وضعیت جاسوس افزار Stalkerware در سال ۲۰۲۳

گزارش سالیانه کسپرسکی از وضعیت  Stalkerware با هدف کمک به آگاهی و درک بهتر از نحوه تأثیرگذاری این جاسوس افزار بر مردم در سراسر جهان توسط مهاجمان سایبری است. Stalkerware، نرم افزار مانیتورینگ یا جاسوس افزاری است که برای اهداف سایبری استفاده می‌شود و یک نرم افزار تجاری در دسترس

آسیب پذیری ربات آموزشی

ربات های آموزشی کودکان چه خطراتی به دنبال دارند؟

ما در دنیای مدرن، توسط بسیاری از دستگاه‌ های هوشمند احاطه شده ‌ایم که در زندگی روزمره به ما کمک می ‌کنند: بلندگوهای هوشمند، جاروبرقی ‌های رباتیک، تغذیه خودکار حیوانات خانگی و حتی کل خانه ‌های هوشمند. سازندگان اسباب بازی در تلاش هستند تا با این روند هوشمند سازی همگام