

جستجو














پلتفرم AnonyMousKIT یک سرویس فیشینگ (PhaaS) است که با استفاده از عاملهای صوتی هوش مصنوعی (AI Voice Agents)، پسکد (Passcode) آیفونهای سرقتشده را از طریق فریب مالکان دستگاه به دست میآورد. فعالیت پلتفرم AnonyMousKIT از اوایل سال 2024 آغاز شده و این سرویس اکنون بخشی از یک اکوسیستم سازمانیافته برای سوءاستفاده از آیفونهای سرقتشده محسوب میشود. این زیرساخت علاوه بر کمک به دورزدن قفل فعالسازی (Activation Lock)، امکان سرقت شناسههای اپل (Apple ID) و دسترسی به نسخههای پشتیبان iCloud و اطلاعات کیچین (Keychain) را برای مهاجمان فراهم میکند و ارزش دستگاههای سرقتشده را در بازار فروش مجدد افزایش میدهد.
پژوهشگران امنیت سایبری از شناسایی بدافزار CrashStealer در سیستمعامل مکاواس (macOS) خبر دادهاند؛ یک بدافزار رباینده اطلاعات (Information Stealer) که با هدف سرقت دادههای حساس از سیستمهای آلوده طراحی شده است
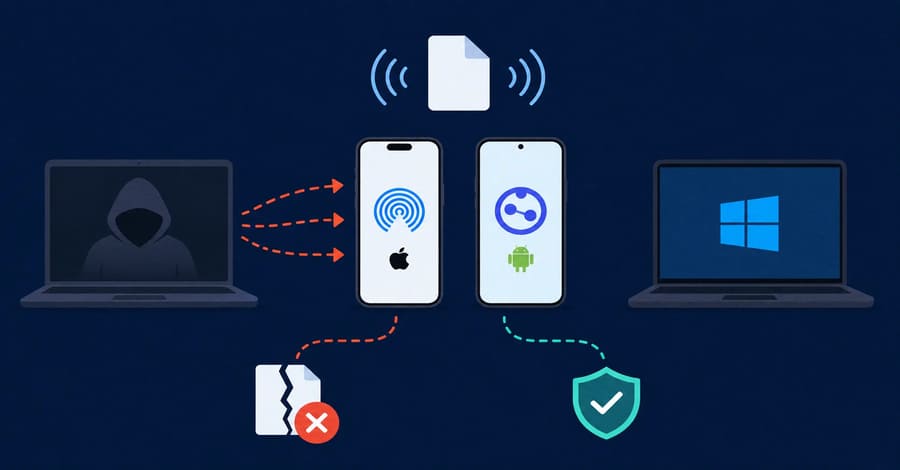
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
پلتفرم AnonyMousKIT یک سرویس فیشینگ (PhaaS) است که با استفاده از عاملهای صوتی هوش مصنوعی (AI Voice Agents)، پسکد (Passcode) آیفونهای سرقتشده را از طریق فریب مالکان دستگاه به دست میآورد. فعالیت پلتفرم AnonyMousKIT از اوایل سال 2024 آغاز شده و این سرویس اکنون بخشی از یک اکوسیستم سازمانیافته برای سوءاستفاده از آیفونهای سرقتشده محسوب میشود. این زیرساخت علاوه بر کمک به دورزدن قفل فعالسازی (Activation Lock)، امکان سرقت شناسههای اپل (Apple ID) و دسترسی به نسخههای پشتیبان iCloud و اطلاعات کیچین (Keychain) را برای مهاجمان فراهم میکند و ارزش دستگاههای سرقتشده را در بازار فروش مجدد افزایش میدهد.
پژوهشگران امنیت سایبری از شناسایی بدافزار CrashStealer در سیستمعامل مکاواس (macOS) خبر دادهاند؛ یک بدافزار رباینده اطلاعات (Information Stealer) که با هدف سرقت دادههای حساس از سیستمهای آلوده طراحی شده است
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
