

جستجو














به تازگی یک چت بات جدید مبتنی بر هوش مصنوعی به نام BlackBastaGPT منتشر گشته که بر اساس بیش از یک میلیون پیام داخلی فاش شده از گروه باج افزار Black Basta آموزش دیده است. BlackBastaGPT در واقع یک چت بات مبتنی بر هوش مصنوعی است که توسط Hudson Rock
شرکت OpenAI روز جمعه، بیست ویکم فوریه ۲۰۲۵ اعلام کرد که مجموعهای از حسابهای کاربری را که از ChatGPT برای توسعه یک ابزار نظارتی مبتنی بر هوش مصنوعی (AI) استفاده میکردند، مسدود کرده است. گفته میشود این ابزار که احتمالاً منشأ چینی دارد، برای نظارت بر شبکههای اجتماعی طراحی شده
یک ارزیابی جدید از اپلیکیشن موبایل DeepSeek برای سیستمعامل iOS اپل مشکلات امنیتی مهمی را نشان میدهد که مهمترین آنها این است که دادههای حساس را بدون هیچگونه رمزگذاری به اینترنت ارسال میکند و آنها را در معرض حملات رهگیری و مداخله در داده (interception) و دستکاری و ایجاد تغییر
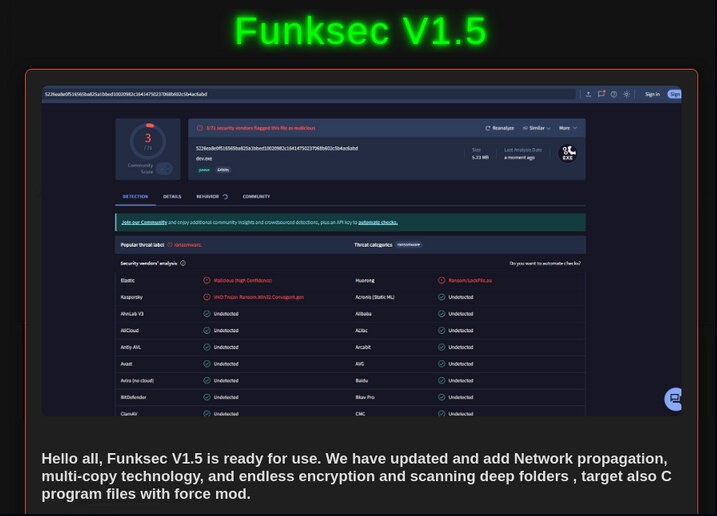
محققان امنیت سایبری یک خانواده باج افزار مبتنی بر هوش مصنوعی (AI) به نام FunkSec را شناسایی کردهاند که از اواخر سال ۲۰۲۴ آغاز به کار کرده و تا به امروز بیش از ۸۵ قربانی داشته است. FunkSec قربانیان را با استفاده از تاکتیکهای اخاذی مضاعف، ترکیب سرقت و رمزگذاری
تحقیقات اخیر، پیشرفتهای هشدار دهندهای را در استفاده از هوش مصنوعی (AI) برای تولید بدافزار با قابلیت تولید ۱۰,۰۰۰ نوع جدید کد مخرب نشان داده است که در 88 درصد موارد قادر به دور زدن مکانیزمهای امنیتی و شناسایی هستند. این پیشرفت، تغییر قابل توجهی را در چشم انداز تهدیدات
FBI، سوم دسامبر ۲۰۲۴، طی بیانیهای هشدار داد که کلاهبرداران به طور فزایندهای از هوش مصنوعی برای بهبود کیفیت، اثربخشی و باورپذیری طرحهای کلاهبرداری آنلاین خود استفاده میکنند. موضوعات این کلاهبرداریها از طرحهای عاشقانه و سرمایه گذاری گرفته تا طرحهای استخدام شغلی متنوع میباشد. از این رو، FBI در خصوص

گوگل کروم در حال معرفی یک ویژگی جدید مبتنی بر هوش مصنوعی به نام ” Store review” یا “بررسی فروشگاه” است که میزان قابل اطمینان بودن یک وب سایت را توسط AI ارزیابی میکند. ویژگی Store review که قرار است به زودی به مروگر کروم( Google Chrome) اضافه شود، در
یک گروه هک کره شمالی به نام Sapphire Sleet، بیش از 10 میلیون دلار ارز دیجیتال را طی یک حمله مهندسی اجتماعی در یک بازه زمانی شش ماهه به سرقت برده است. Sapphire Sleet که حداقل از سال ۲۰۲۰ فعال میباشد، با گروههای هک تحت عنوان APT38 و Bluenoroff همپوشانی
برخی برنامههای جعلی ساخت تصویر و ویدئو مبتنی بر هوش مصنوعی، اخیرا توانستهاند سیستم عاملهای ویندوز و macOS را توسط بدافزارهای رباینده اطلاعات AMOS و Lumma Stealer به منظور سرقت کیف پولهای ارز دیجیتال، آلوده کنند. Lumma Stealer یک بدافزار ویندوزی است و AMOS نیز متعلق به macOS میباشد. هر
تیم تحقیقاتی امنیتی JFrog به طور مداوم بر رجیستری نرم افزارهای منبع باز نظارت دارد و به طور فعال بدافزارها، آسیب پذیریها و تهدیدات احتمالی را شناسایی و برطرف میکند تا یک اکوسیستم امن و قابل اطمینان برای توسعه و استقرار نرم افزار منبع باز ایجاد کند. این تیم مدتی
به تازگی یک چت بات جدید مبتنی بر هوش مصنوعی به نام BlackBastaGPT منتشر گشته که بر اساس بیش از یک میلیون پیام داخلی فاش شده از گروه باج افزار Black Basta آموزش دیده است. BlackBastaGPT در واقع یک چت بات مبتنی بر هوش مصنوعی است که توسط Hudson Rock
شرکت OpenAI روز جمعه، بیست ویکم فوریه ۲۰۲۵ اعلام کرد که مجموعهای از حسابهای کاربری را که از ChatGPT برای توسعه یک ابزار نظارتی مبتنی بر هوش مصنوعی (AI) استفاده میکردند، مسدود کرده است. گفته میشود این ابزار که احتمالاً منشأ چینی دارد، برای نظارت بر شبکههای اجتماعی طراحی شده
یک ارزیابی جدید از اپلیکیشن موبایل DeepSeek برای سیستمعامل iOS اپل مشکلات امنیتی مهمی را نشان میدهد که مهمترین آنها این است که دادههای حساس را بدون هیچگونه رمزگذاری به اینترنت ارسال میکند و آنها را در معرض حملات رهگیری و مداخله در داده (interception) و دستکاری و ایجاد تغییر
محققان امنیت سایبری یک خانواده باج افزار مبتنی بر هوش مصنوعی (AI) به نام FunkSec را شناسایی کردهاند که از اواخر سال ۲۰۲۴ آغاز به کار کرده و تا به امروز بیش از ۸۵ قربانی داشته است. FunkSec قربانیان را با استفاده از تاکتیکهای اخاذی مضاعف، ترکیب سرقت و رمزگذاری
تحقیقات اخیر، پیشرفتهای هشدار دهندهای را در استفاده از هوش مصنوعی (AI) برای تولید بدافزار با قابلیت تولید ۱۰,۰۰۰ نوع جدید کد مخرب نشان داده است که در 88 درصد موارد قادر به دور زدن مکانیزمهای امنیتی و شناسایی هستند. این پیشرفت، تغییر قابل توجهی را در چشم انداز تهدیدات
FBI، سوم دسامبر ۲۰۲۴، طی بیانیهای هشدار داد که کلاهبرداران به طور فزایندهای از هوش مصنوعی برای بهبود کیفیت، اثربخشی و باورپذیری طرحهای کلاهبرداری آنلاین خود استفاده میکنند. موضوعات این کلاهبرداریها از طرحهای عاشقانه و سرمایه گذاری گرفته تا طرحهای استخدام شغلی متنوع میباشد. از این رو، FBI در خصوص
گوگل کروم در حال معرفی یک ویژگی جدید مبتنی بر هوش مصنوعی به نام ” Store review” یا “بررسی فروشگاه” است که میزان قابل اطمینان بودن یک وب سایت را توسط AI ارزیابی میکند. ویژگی Store review که قرار است به زودی به مروگر کروم( Google Chrome) اضافه شود، در
یک گروه هک کره شمالی به نام Sapphire Sleet، بیش از 10 میلیون دلار ارز دیجیتال را طی یک حمله مهندسی اجتماعی در یک بازه زمانی شش ماهه به سرقت برده است. Sapphire Sleet که حداقل از سال ۲۰۲۰ فعال میباشد، با گروههای هک تحت عنوان APT38 و Bluenoroff همپوشانی
برخی برنامههای جعلی ساخت تصویر و ویدئو مبتنی بر هوش مصنوعی، اخیرا توانستهاند سیستم عاملهای ویندوز و macOS را توسط بدافزارهای رباینده اطلاعات AMOS و Lumma Stealer به منظور سرقت کیف پولهای ارز دیجیتال، آلوده کنند. Lumma Stealer یک بدافزار ویندوزی است و AMOS نیز متعلق به macOS میباشد. هر
تیم تحقیقاتی امنیتی JFrog به طور مداوم بر رجیستری نرم افزارهای منبع باز نظارت دارد و به طور فعال بدافزارها، آسیب پذیریها و تهدیدات احتمالی را شناسایی و برطرف میکند تا یک اکوسیستم امن و قابل اطمینان برای توسعه و استقرار نرم افزار منبع باز ایجاد کند. این تیم مدتی
