

جستجو















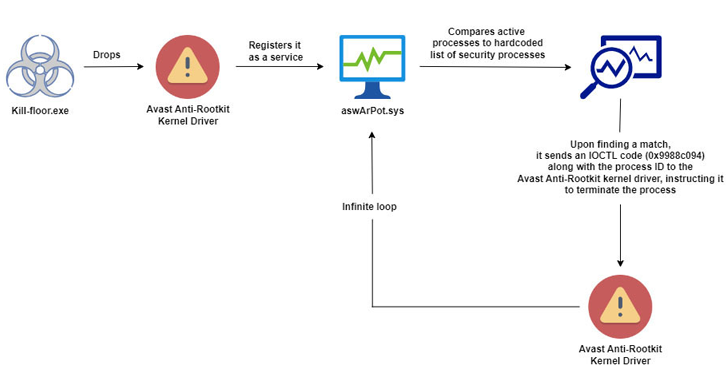
محققان امنیت سایبری اخیرا یک حمله بدافزاری را کشف کردهاند که از تکنیک ” BYOVD” یا “درایور آسیب پذیر خود را بیاورید” به منظور دور زدن حفاظتهای آنتی ویروس استفاده میکند! این بدافزار از یک درایور قانونی Avast Anti-Rootkit (aswArPot.sys) برای به دست آوردن دسترسی سطح کرنل سوء استفاده میکند

گزارش اخیر شرکت امنیت سایبری Avast حاکی از آن است که هکرهای کره شمالی از مکانیزم به روزرسانی آنتیویروس eScan برای ایجاد بکدورهایی در شبکه شرکتهای بزرگ و استقرار ماینرهای ارزهای دیجیتال از طریق بدافزار GuptiMiner سوء استفاده کردهاند. محققان، این بدافزار را به عنوان یک تهدید بسیار پیچیده توصیف
محققان امنیت سایبری اخیرا یک حمله بدافزاری را کشف کردهاند که از تکنیک ” BYOVD” یا “درایور آسیب پذیر خود را بیاورید” به منظور دور زدن حفاظتهای آنتی ویروس استفاده میکند! این بدافزار از یک درایور قانونی Avast Anti-Rootkit (aswArPot.sys) برای به دست آوردن دسترسی سطح کرنل سوء استفاده میکند
گزارش اخیر شرکت امنیت سایبری Avast حاکی از آن است که هکرهای کره شمالی از مکانیزم به روزرسانی آنتیویروس eScan برای ایجاد بکدورهایی در شبکه شرکتهای بزرگ و استقرار ماینرهای ارزهای دیجیتال از طریق بدافزار GuptiMiner سوء استفاده کردهاند. محققان، این بدافزار را به عنوان یک تهدید بسیار پیچیده توصیف
