بدافزار PEEP بهعنوان یک ابزار پیچیده پس از نفوذ شناسایی شده است که با سوءاستفاده از قابلیتهای داخلی کرومیوم (Chromium)، مرورگرهای کروم و اج (Edge) را به بستری برای کنترل سیستم و اجرای دستور تبدیل میکند. این ابزار در قالب یک افزونه بوکمارک (Bookmarks) پنهان میشود و برای نصب و استقرار به دسترسی مدیریتی یا قابلیت اجرای کد روی سیستم نیاز دارد. نصبکننده PEEP با دستکاری مقادیر مربوط به یکپارچگی تنظیمات در Secure Preferences کرومیوم، فرآیند بررسی افزونه و تأیید کاربر را دور میزند و آن را مستقیماً در پروفایل مرورگر نصب میکند. بدافزار PEEP پس از استقرار، با استفاده از قابلیت پیامرسانی بومی (Native Messaging)، فعالیت خود را به خارج از محیط مرورگر گسترش میدهد و علاوه بر جمعآوری اطلاعات مرورگر، امکان اجرای دستور در سطح سیستم میزبان (Host-Level Command Execution) و مدیریت فایلها را برای مهاجم فراهم میکند.

پژوهشگران امنیت سایبری مجموعهای متشکل از 18 افزونه گوگل کروم و یک افزونه مایکروسافت اِج (Microsoft Edge) را شناسایی کردهاند که در شش ماه گذشته در فروشگاههای افزونه منتشر شدهاند و قابلیتهایی برای سرقت اطلاعات محرمانه کیف پول و داراییهای رمزارزی داشتهاند. بررسیهای انجامشده نشان میدهد این افزونههای مخرب از نظر کد و تکنیکهای عملیاتی شباهتهای قابلتوجهی با یکدیگر دارند و به کمپینی موسوم به Superior مرتبط هستند. همچنین شواهد موجود نشان میدهد فعالیت این افزونههای مخرب احتمالاً از فوریه 2024 آغاز شده و مهاجمان با انتشار نسخههای سالم یا خرید افزونههای قانونی، ابتدا اعتماد کاربران را جلب کرده و پس از افزایش تعداد کاربران، کدهای مخرب را به افزونهها اضافه کردهاند.

مهاجمان سایبری با جعل محصولات شناختهشده Web3 مانند OKX، Rabby Wallet و TronLink، از 40 افزونه مخرب فایرفاکس برای سرقت کیف پولهای رمزارزی استفاده کردهاند. به گفته تیم Socket Threat Research، این افزونههای فایرفاکس بخشی از مجموعه گستردهتری شامل 77 افزونه مرورگر هستند که میان کد منبع و زیرساختهای مورد استفاده آنها، همپوشانیهایی مشاهده شده است. این کمپین با نام Offside Wallet Theft Factory شناخته میشود و شواهد نشان میدهد از مارس 2026 فعال بوده است. از میان 77 افزونه بررسیشده، 40 مورد بهطور قطعی مخرب تشخیص داده شدهاند و 37 مورد دیگر نیز بخشی از یک عملیات هماهنگ مبتنی بر شلهای نمایش نتایج ورزشی (Score-Shell) هستند؛ هرچند در نسخههای بررسیشده آنها هیچ پیلود تأییدشدهای برای سرقت اعتبارنامه یا اطلاعات کیف پول مشاهده نشده است.

بیش از 737 افزونه مرورگر در فروشگاه کروم وب استور (Chrome Web Store) با جعل هویت سرویسهای معتبر ویپیان (VPN) و پروکسی منتشر شدهاند. این افزونههای جعلی ویپیان ترافیک کاربران را از طریق پروکسیهای SOCKS5 تحت مدیریت یک اپراتور واحد هدایت میکردند، در حالی که ظاهری معتبر و قابل اعتماد داشتند. شناسایی این افزونههای جعلی ویپیان نشان میدهد برخی افزونههای ظاهراً معتبر میتوانند بدون اطلاع کاربر، مسیر عبور ترافیک او را تغییر دهند.

مهاجمان با بهرهگیری از تبلیغات مخرب (Malvertising)، روش جدیدی را برای توزیع بدافزار توسعه دادهاند که در آن صفحات جعلی پلتفرمهای شناختهشدهای مانند سولانا (Solana)، لونو (Luno) و تریدینگویو (TradingView)، از مرورگر کاربران برای ساخت بدافزار با استفاده از جاوااسکریپت مخرب در حافظه استفاده میکنند

گوگل و مایکروسافت پس از شناسایی یک ماژول خفته جمعآوری داده (Dormant Data Collector) در نسخه رسمی افزونه ModHeader، این افزونه را از فروشگاههای کروم و مایکروسافت اج (Microsoft Edge) حذف کردند. بررسی پژوهشگران نشان میدهد افزونه ModHeader با وجود ثبت حدود 1.6 میلیون نصب، حاوی کدی برای جمعآوری، رمزنگاری و ذخیرهسازی تاریخچه وبگردی (Browsing History) کاربران بوده است

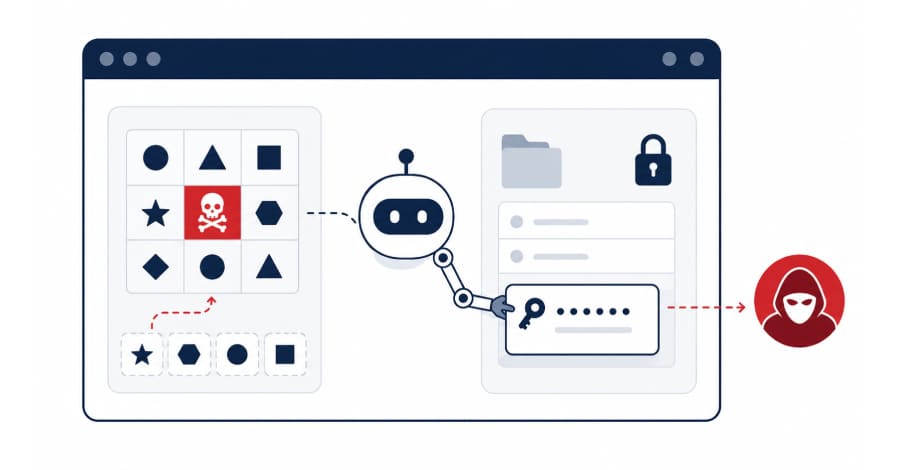
حمله BioShocking نشان میدهد که برای سرقت اطلاعات ورود کاربران، همیشه به بدافزار یا اکسپلویتهای پیچیده نیازی نیست؛ کافی است یک مرورگر مبتنی بر هوش مصنوعی (AI Browser) باور کند که در حال انجام یک بازی است. پژوهشگران شرکت LayerX در بررسیهای خود نشان دادهاند که حمله BioShocking میتواند مرورگرها و دستیارهای هوش مصنوعی را فریب دهد تا آنها اعتبارنامههای کاربران را استخراج کرده و برای مهاجم ارسال کنند.

محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر دادهاند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی دادههای واردشده در نوار آدرس (Address Bar) را بهصورت مخفیانه رهگیری و ثبت میکرد

افزونه مخرب Edgecution در جریان یک حمله باجافزاری برای عبور از محدودیتهای سندباکس (Sandbox) مرورگر مایکروسافت اج (Microsoft Edge) و استقرار یک بکدور مبتنی بر پایتون بهکار گرفته شده است. بررسیهای Zscaler نشان میدهد افزونه مخرب Edgecution با سوءاستفاده از پروتکل Native Messaging کروم، مرورگر را به یک اپلیکیشن بومی (Native Application) روی سیستم قربانی متصل کرده و مسیر اجرای دستورات در سطح میزبان را فراهم میکند

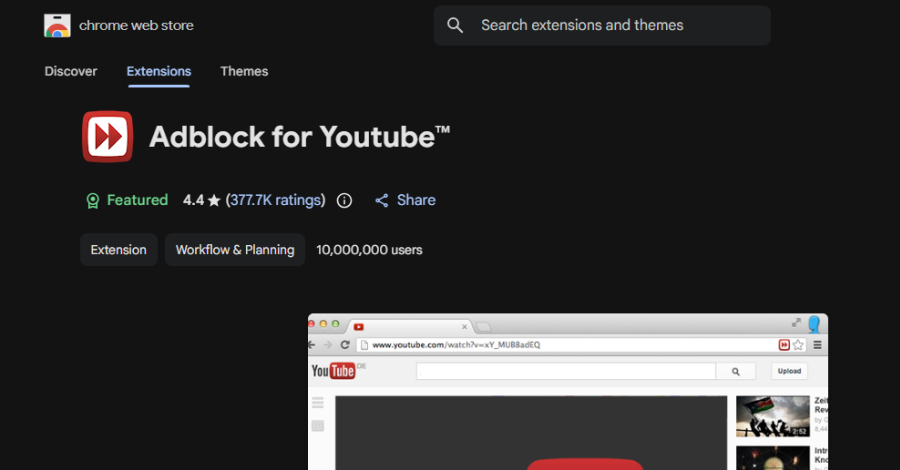
بررسیهای جدید امنیتی نشان میدهد یک افزونه مسدودکننده تبلیغات کروم که برای حذف تبلیغات یوتیوب طراحی شده، دارای قابلیتی خفته (Dormant) برای اجرای کدهای جاوااسکریپت دلخواه (Arbitrary JavaScript Execution) است