مایکروسافت اخیراً باگی را در ویندوز سرور ۲۰۲۵ شناسایی و برطرف کرده است که منجر به خطای ” boot device inaccessible یا دستگاه بوت قابل دسترس نیست”، میشود! این خطا در سیستمهایی که از iSCSI برای بوت شدن استفاده میکنند، مشاهده شده است. به گفته مایکروسافت، این مشکل در سرورهایی

شرکت اپل، بیست و هفتم ژانویه ۲۰۲۵، به روزرسانیهای امنیتی را برای پچ اولین آسیب پذیری روز صفر سال جاری منتشر کرد. این آسیب پذیری که با شناسه CVE-2025-24085 دنبال میشود، یک نقص امنیتی افزایش سطح دسترسی در فریمورک Core Media اپل است که توسط هکرها علیه کاربران آیفون (نسخه

مایکروسافت بیستم ژانویه ۲۰۲۵، باگ مهمی را در ویندوز سرور ۲۰۲۲ برطرف کرد. این باگ، سرورهای پیکربندی شده با چندین گره NUMA (دسترسی به حافظه غیریکنواخت[1]) را تحت تأثیر قرار میدهد که در محیطهای سازمانی و سایر صنایعی که به محاسبات با کارایی بالا (HPC) نیاز دارند رایج هستند. در

گوگل در بولتن ماه نوامبر خود تأیید کرده است که یک نقص امنیتی در سیستم عامل اندروید مورد اکسپلویت و سوء استفاده فعال قرار گرفته است. این آسیب پذیری که با شناسه CVE-2024-43093 دنبال میشود، بهعنوان یک نقص افزایش سطح دسترسی در کامپوننت Android Framework معرفی شده است. CVE-2024-43093 میتواند

آخرین نسخه به روزرسانی شده مرورگر کروم گوگول دارای یک باگ امنیتی است که پسوردهای کاربر را ذخیره نمیکند. این باگ که مربوط به بخش مدیر رمز عبور کروم یا Password Manager گوگل است باعث ناپدید شدن اطلاعات لاگین کاربر البته به طور موقت و برای بیش از 18 ساعت

گوگل، نهم مِی ۲۰۲۴، اعلام کرد که به زودی به روزرسانی های امنیتی برای رفع آسیب پذیری روز صفر (CVE-2024-4671) در مرورگر Chrome خود منتشر خواهد کرد. این غول فناوری اذعان داشت که از وجود یک اکسپلویت (سوء استفاده) برای CVE-2024-4671 آگاه میباشد و این آسیب پذیری تاکنون مورد سوء

مایکروسافت روز سهشنبه، دوازدهم مارس ۲۰۲۴، بهروزرسانی امنیتی ماهانه (Patch Tuesday) خود را منتشر و به ۶۱ نقص امنیتی مختلف در نرمافزار خود رسیدگی کرد. نقصها شامل دو باگ بحرانی در Hyper-V ویندوز بودند که میتوانند منجر به حمله انکار سرویس (DoS) و اجرای کد از راه دور شوند. از

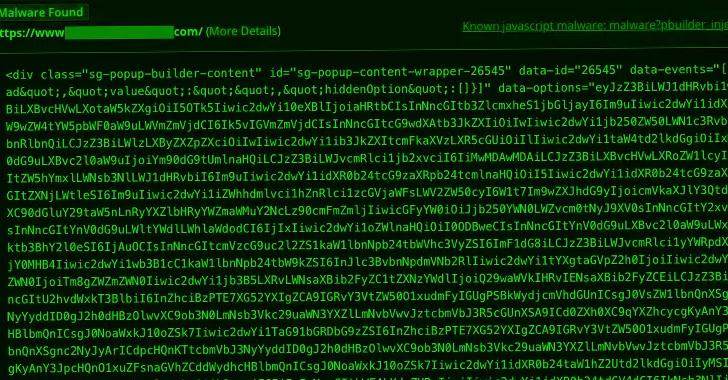
یک کمپین بدافزار جدید از یک نقص امنیتی با شدت بالا در پلاگین Popup Builder وردپرس به منظور تزریق کد مخرب جاوا اسکریپت سوء استفاده کرده است. طبق اظهارات Sucuri، این کمپین در طول سه هفته گذشته به بیش از ۳,۹۰۰ سایت نفوذ کرده است. پوجا سریواستاوا، محقق امنیتی Sucuri،

سیسکو، ششم مارس ۲۰۲۴ وصلههایی را برای رفع یک نقص امنیتی با شدت بالا به نام آسیب پذیری CRLF injection منتشر کرد که بر نرمافزار Secure Client تأثیر میگذارد و میتواند توسط یک عامل تهدید برای باز کردن یک نشست VPN با یک کاربر هدف مورد سوء استفاده قرار گیرد.

مایکروسافت، سیزدهم فوریه 2024 وصلههایی را برای رفع 73 نقص امنیتی در مجموعه نرمافزار خود به عنوان بخشی از بهروزرسانیهای Patch Tuesday منتشر کرد. از میان این نقصها دو آسیب پذیری روز صفر، تحت بهرهبرداری فعال قرار گرفتهاند. از مجموع 73 آسیب پذیری، 5 مورد بحرانی، 65 مهم، و ۳