

جستجو















تیم تحقیقاتی Socket ، پکیجهای npm مخربی را کشف کرده است که برای استخراج کلیدهای خصوصی کیف پول Solana از طریق Gmail طراحی شدهاند. این پکیجهای مخرب دارای قابلیتهایی برای سرقت داده و حتی حذف دادههای حساس از سیستمهای آلوده هستند. لیست این پکیجها به شرح زیر است: @async-mutex/mutex –

دراینر (Drainer) نوعی بدافزار است که در وبسایتهای فیشینگ مستقر شده و داراییهای کریپتو را با ترغیب کاربران به امضای تراکنشهای جعلی و مخرب میرباید. کلاهبرداران در سال ۲۰۲۴ حدود ۴۹۴ میلیون دلار ارز دیجیتال را توسط دراینرها یا تخلیه کنندههای کیف پولهای ارز دیجیتال به سرقت بردند. شواهد حاکی
یک گروه هک کره شمالی به نام Sapphire Sleet، بیش از 10 میلیون دلار ارز دیجیتال را طی یک حمله مهندسی اجتماعی در یک بازه زمانی شش ماهه به سرقت برده است. Sapphire Sleet که حداقل از سال ۲۰۲۰ فعال میباشد، با گروههای هک تحت عنوان APT38 و Bluenoroff همپوشانی

تیم تحقیقاتی تهدید Socket هشتم نوامبر ۲۰۲۴، پکیجهای npm مخربی را شناسایی کرده است که به طور خاص کاربران Roblox را هدف قرار میدهند. این پکیجها برای جعل هویت ماژولهای قانونی که به طور گسترده در جامعه توسعه دهندگان Roblox استفاده میشوند، طراحی شدهاند. Roblox، یک پلتفرم آنلاین و سیستم

هکرها و توسعه دهندگانی که در پشت بدافزار رباینده اطلاعات Rhadamanthys (رادامانتیس) قرار دارند، ویژگیهای پیشرفته جدیدی را به این بدافزار افزودهاند، از جمله استفاده از هوش مصنوعی ([1]AI) برای تشخیص کاراکتر نوری ([2]OCR) به عنوان بخشی از آنچه که “تشخیص تصویر عبارت Seed ” نامیده میشود. عبارت Seed یا
یک کاربر جدید مخزن PyPI پایتون در بیست و دوم سپتامبر 2024، با آپلود چندین پکیج مخرب در یک بازه زمانی کوتاه، یک حمله گسترده را ترتیب داد. این حمله، کاربران کیف پولهای Atomic، Trust Wallet، Metamask، Ronin، TronLink، Exodus و دیگر کیف پولهای معروف در اکوسیستم کریپتو (ارز دیجیتال)
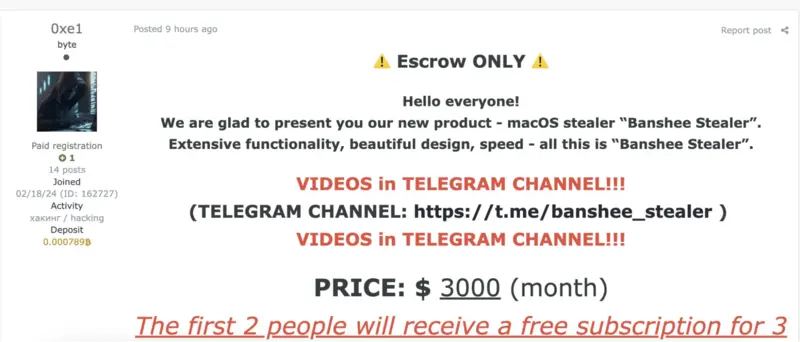
محققان امنیت سایبری آزمایشگاه Elastic Security بدافزار رباینده جدیدی را یافتهاند که کاربران macOS را مورد هدف قرار میدهد. این بدافزار که Banshee Stealer نام دارد با قیمت ۳ هزار دلار در ماه در دارک نت به فروش میرسد و معماریهای x86_64 و ARM64 را مورد هدف قرار میدهد. Banshee
تحلیلگران آزمایشگاه کسپرسکی اخیرا یک کمپین کلاهبرداری به نام Tusk را با هدف سرقت ارز دیجیتال و اطلاعات شخصی کاربران ویندوز و MacOS در سراسر جهان شناسایی کردهاند. این کمپین به منظور توزیع بدافزارهایی مانند DanaBot و StealC طراحی شده است. شواهد حاکی از آن است که هکرهای روسی زبان
هکرها همیشه به دنبال راههای جدیدی برای فریب کاربران به منظور دانلود بدافزار هستند. پلتفرم پرسش و پاسخ Stack Exchange اخیرا برای هدایت توسعهدهندگان به دانلود پکیجهای پایتون آلوده به بدافزار که قادر به تخلیه کیف پول ارز دیجیتال هستند، مورد سوء استفاده قرار گرفته است. این حملات از بیست

صرافی ارز دیجیتال WazirX تایید کرده است که هدف یک حمله سایبری قرار گرفته و 230 میلیون دلار دارایی ارز دیجیتال این شرکت به سرقت رفته است. این حمله سایبری در واقع در یکی از کیف پولهای چند امضایی (multi-signature) صرافی ارز دیجیتال WazirX رخ داده است. این کیف پول
تیم تحقیقاتی Socket ، پکیجهای npm مخربی را کشف کرده است که برای استخراج کلیدهای خصوصی کیف پول Solana از طریق Gmail طراحی شدهاند. این پکیجهای مخرب دارای قابلیتهایی برای سرقت داده و حتی حذف دادههای حساس از سیستمهای آلوده هستند. لیست این پکیجها به شرح زیر است: @async-mutex/mutex –
دراینر (Drainer) نوعی بدافزار است که در وبسایتهای فیشینگ مستقر شده و داراییهای کریپتو را با ترغیب کاربران به امضای تراکنشهای جعلی و مخرب میرباید. کلاهبرداران در سال ۲۰۲۴ حدود ۴۹۴ میلیون دلار ارز دیجیتال را توسط دراینرها یا تخلیه کنندههای کیف پولهای ارز دیجیتال به سرقت بردند. شواهد حاکی
یک گروه هک کره شمالی به نام Sapphire Sleet، بیش از 10 میلیون دلار ارز دیجیتال را طی یک حمله مهندسی اجتماعی در یک بازه زمانی شش ماهه به سرقت برده است. Sapphire Sleet که حداقل از سال ۲۰۲۰ فعال میباشد، با گروههای هک تحت عنوان APT38 و Bluenoroff همپوشانی
تیم تحقیقاتی تهدید Socket هشتم نوامبر ۲۰۲۴، پکیجهای npm مخربی را شناسایی کرده است که به طور خاص کاربران Roblox را هدف قرار میدهند. این پکیجها برای جعل هویت ماژولهای قانونی که به طور گسترده در جامعه توسعه دهندگان Roblox استفاده میشوند، طراحی شدهاند. Roblox، یک پلتفرم آنلاین و سیستم
هکرها و توسعه دهندگانی که در پشت بدافزار رباینده اطلاعات Rhadamanthys (رادامانتیس) قرار دارند، ویژگیهای پیشرفته جدیدی را به این بدافزار افزودهاند، از جمله استفاده از هوش مصنوعی ([1]AI) برای تشخیص کاراکتر نوری ([2]OCR) به عنوان بخشی از آنچه که “تشخیص تصویر عبارت Seed ” نامیده میشود. عبارت Seed یا
یک کاربر جدید مخزن PyPI پایتون در بیست و دوم سپتامبر 2024، با آپلود چندین پکیج مخرب در یک بازه زمانی کوتاه، یک حمله گسترده را ترتیب داد. این حمله، کاربران کیف پولهای Atomic، Trust Wallet، Metamask، Ronin، TronLink، Exodus و دیگر کیف پولهای معروف در اکوسیستم کریپتو (ارز دیجیتال)
محققان امنیت سایبری آزمایشگاه Elastic Security بدافزار رباینده جدیدی را یافتهاند که کاربران macOS را مورد هدف قرار میدهد. این بدافزار که Banshee Stealer نام دارد با قیمت ۳ هزار دلار در ماه در دارک نت به فروش میرسد و معماریهای x86_64 و ARM64 را مورد هدف قرار میدهد. Banshee
تحلیلگران آزمایشگاه کسپرسکی اخیرا یک کمپین کلاهبرداری به نام Tusk را با هدف سرقت ارز دیجیتال و اطلاعات شخصی کاربران ویندوز و MacOS در سراسر جهان شناسایی کردهاند. این کمپین به منظور توزیع بدافزارهایی مانند DanaBot و StealC طراحی شده است. شواهد حاکی از آن است که هکرهای روسی زبان
هکرها همیشه به دنبال راههای جدیدی برای فریب کاربران به منظور دانلود بدافزار هستند. پلتفرم پرسش و پاسخ Stack Exchange اخیرا برای هدایت توسعهدهندگان به دانلود پکیجهای پایتون آلوده به بدافزار که قادر به تخلیه کیف پول ارز دیجیتال هستند، مورد سوء استفاده قرار گرفته است. این حملات از بیست
صرافی ارز دیجیتال WazirX تایید کرده است که هدف یک حمله سایبری قرار گرفته و 230 میلیون دلار دارایی ارز دیجیتال این شرکت به سرقت رفته است. این حمله سایبری در واقع در یکی از کیف پولهای چند امضایی (multi-signature) صرافی ارز دیجیتال WazirX رخ داده است. این کیف پول
