

جستجو














تیم تحقیقاتی Socket ، پکیجهای npm مخربی را کشف کرده است که برای استخراج کلیدهای خصوصی کیف پول Solana از طریق Gmail طراحی شدهاند. این پکیجهای مخرب دارای قابلیتهایی برای سرقت داده و حتی حذف دادههای حساس از سیستمهای آلوده هستند. لیست این پکیجها به شرح زیر است: @async-mutex/mutex –

دراینر (Drainer) نوعی بدافزار است که در وبسایتهای فیشینگ مستقر شده و داراییهای کریپتو را با ترغیب کاربران به امضای تراکنشهای جعلی و مخرب میرباید. کلاهبرداران در سال ۲۰۲۴ حدود ۴۹۴ میلیون دلار ارز دیجیتال را توسط دراینرها یا تخلیه کنندههای کیف پولهای ارز دیجیتال به سرقت بردند. شواهد حاکی
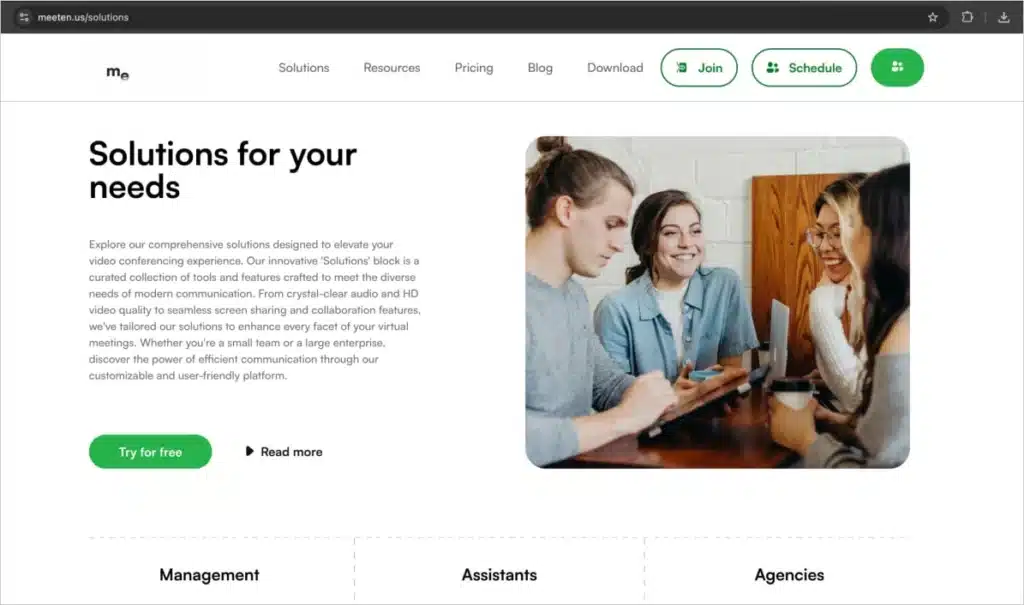
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفهای را کشف کردهاند که از طریق برنامههای ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 میباشند، مورد هدف قرار میدهد. این کمپین که توسط CADO Security با نام Meeten شناخته میشود با استفاده از پلتفرمهای جعلی مانند Clusee ، Cuesee

به روزرسانی اخیر پکیج پایتونی AIOCPA، حاوی کدهای مخربی است که برای سرقت کلیدهای خصوصی طراحی شده است. این کد زمانی که کاربران کتابخانه را راه اندازی میکنند، اطلاعات حساس را استخراج و از طریق تلگرام برای هکر ارسال میکند. AIOCPA یک کتابخانه مرتبط با ارز دیجیتال است. این پکیج
یک گروه هک کره شمالی به نام Sapphire Sleet، بیش از 10 میلیون دلار ارز دیجیتال را طی یک حمله مهندسی اجتماعی در یک بازه زمانی شش ماهه به سرقت برده است. Sapphire Sleet که حداقل از سال ۲۰۲۰ فعال میباشد، با گروههای هک تحت عنوان APT38 و Bluenoroff همپوشانی
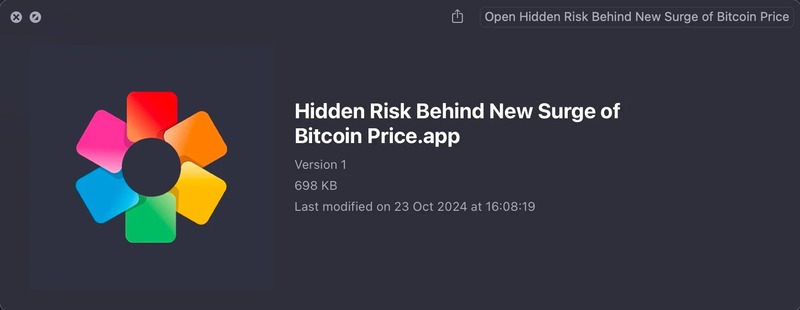
یک گروه هک مرتبط با کره شمالی، دستگاههای MacOS مشاغل مرتبط با ارز دیجیتال را توسط یک بدافزار چند مرحلهای مورد هدف قرار داده است. شرکت امنیت سایبری SentinelOne این کمپین را Hidden Risk (کمپین ریسک پنهان) نامیده و آن را با اطمینان بالا به BlueNoroff نسبت داده است. زنجیره
تیم تحقیقاتی تهدید Socket هشتم نوامبر ۲۰۲۴، پکیجهای npm مخربی را شناسایی کرده است که به طور خاص کاربران Roblox را هدف قرار میدهند. این پکیجها برای جعل هویت ماژولهای قانونی که به طور گسترده در جامعه توسعه دهندگان Roblox استفاده میشوند، طراحی شدهاند. Roblox، یک پلتفرم آنلاین و سیستم
یک کمپین typosquatting در حال انجام، توسعه دهندگان را از طریق صدها کتابخانه محبوب جاوا اسکریپت که تعداد دانلودهای هفتگی آنها به دهها میلیون میرسد، مورد نفوذ قرار داده است. هدف از این حمله، نفوذ به سیستم توسعه دهندگان توسط بدافزارهای رباینده اطلاعات و جاسوس افزارها است. Typosquatting نوعی حمله
شانزدهم اکتبر ۲۰۲۴، بیش از 50 میلیون دلار از پلتفرم کریپتو غیرمتمرکز Radiant Capital (رادیانت کپیتال) به سرقت رفت. Radiant Capital یک پروتکل وام دهی غیرمتمرکز است که در بازار پول omnichain فعالیت میکند. این پلتفرم، یک پروژه اجتماعی است که در شبکه IPFS توزیع شده همتا به همتا میزبانی
یک حمله بدافزاری که عمدتاً کاربران روسی زبان را هدف قرار میدهد، بدافزار SilentCryptoMiner را از طریق سایتهای دانلود نرمافزار جعلی، کانالهای تلگرام و ویدیوهای یوتیوب توزیع میکند. آزمایشگاه کسپرسکی هشدار داده است که اپراتورهای SilentCryptoMiner از ایجنت Wazuh SIEM به منظور دور زدن مکانیزمهای امنیتی و اتصال به دستگاه
تیم تحقیقاتی Socket ، پکیجهای npm مخربی را کشف کرده است که برای استخراج کلیدهای خصوصی کیف پول Solana از طریق Gmail طراحی شدهاند. این پکیجهای مخرب دارای قابلیتهایی برای سرقت داده و حتی حذف دادههای حساس از سیستمهای آلوده هستند. لیست این پکیجها به شرح زیر است: @async-mutex/mutex –
دراینر (Drainer) نوعی بدافزار است که در وبسایتهای فیشینگ مستقر شده و داراییهای کریپتو را با ترغیب کاربران به امضای تراکنشهای جعلی و مخرب میرباید. کلاهبرداران در سال ۲۰۲۴ حدود ۴۹۴ میلیون دلار ارز دیجیتال را توسط دراینرها یا تخلیه کنندههای کیف پولهای ارز دیجیتال به سرقت بردند. شواهد حاکی
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفهای را کشف کردهاند که از طریق برنامههای ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 میباشند، مورد هدف قرار میدهد. این کمپین که توسط CADO Security با نام Meeten شناخته میشود با استفاده از پلتفرمهای جعلی مانند Clusee ، Cuesee
به روزرسانی اخیر پکیج پایتونی AIOCPA، حاوی کدهای مخربی است که برای سرقت کلیدهای خصوصی طراحی شده است. این کد زمانی که کاربران کتابخانه را راه اندازی میکنند، اطلاعات حساس را استخراج و از طریق تلگرام برای هکر ارسال میکند. AIOCPA یک کتابخانه مرتبط با ارز دیجیتال است. این پکیج
یک گروه هک کره شمالی به نام Sapphire Sleet، بیش از 10 میلیون دلار ارز دیجیتال را طی یک حمله مهندسی اجتماعی در یک بازه زمانی شش ماهه به سرقت برده است. Sapphire Sleet که حداقل از سال ۲۰۲۰ فعال میباشد، با گروههای هک تحت عنوان APT38 و Bluenoroff همپوشانی
یک گروه هک مرتبط با کره شمالی، دستگاههای MacOS مشاغل مرتبط با ارز دیجیتال را توسط یک بدافزار چند مرحلهای مورد هدف قرار داده است. شرکت امنیت سایبری SentinelOne این کمپین را Hidden Risk (کمپین ریسک پنهان) نامیده و آن را با اطمینان بالا به BlueNoroff نسبت داده است. زنجیره
تیم تحقیقاتی تهدید Socket هشتم نوامبر ۲۰۲۴، پکیجهای npm مخربی را شناسایی کرده است که به طور خاص کاربران Roblox را هدف قرار میدهند. این پکیجها برای جعل هویت ماژولهای قانونی که به طور گسترده در جامعه توسعه دهندگان Roblox استفاده میشوند، طراحی شدهاند. Roblox، یک پلتفرم آنلاین و سیستم
یک کمپین typosquatting در حال انجام، توسعه دهندگان را از طریق صدها کتابخانه محبوب جاوا اسکریپت که تعداد دانلودهای هفتگی آنها به دهها میلیون میرسد، مورد نفوذ قرار داده است. هدف از این حمله، نفوذ به سیستم توسعه دهندگان توسط بدافزارهای رباینده اطلاعات و جاسوس افزارها است. Typosquatting نوعی حمله
شانزدهم اکتبر ۲۰۲۴، بیش از 50 میلیون دلار از پلتفرم کریپتو غیرمتمرکز Radiant Capital (رادیانت کپیتال) به سرقت رفت. Radiant Capital یک پروتکل وام دهی غیرمتمرکز است که در بازار پول omnichain فعالیت میکند. این پلتفرم، یک پروژه اجتماعی است که در شبکه IPFS توزیع شده همتا به همتا میزبانی
یک حمله بدافزاری که عمدتاً کاربران روسی زبان را هدف قرار میدهد، بدافزار SilentCryptoMiner را از طریق سایتهای دانلود نرمافزار جعلی، کانالهای تلگرام و ویدیوهای یوتیوب توزیع میکند. آزمایشگاه کسپرسکی هشدار داده است که اپراتورهای SilentCryptoMiner از ایجنت Wazuh SIEM به منظور دور زدن مکانیزمهای امنیتی و اتصال به دستگاه
