

جستجو















پژوهشگران امنیت سایبری مجموعهای متشکل از 18 افزونه گوگل کروم و یک افزونه مایکروسافت اِج (Microsoft Edge) را شناسایی کردهاند که در شش ماه گذشته در فروشگاههای افزونه منتشر شدهاند و قابلیتهایی برای سرقت اطلاعات محرمانه کیف پول و داراییهای رمزارزی داشتهاند. بررسیهای انجامشده نشان میدهد این افزونههای مخرب از نظر کد و تکنیکهای عملیاتی شباهتهای قابلتوجهی با یکدیگر دارند و به کمپینی موسوم به Superior مرتبط هستند. همچنین شواهد موجود نشان میدهد فعالیت این افزونههای مخرب احتمالاً از فوریه 2024 آغاز شده و مهاجمان با انتشار نسخههای سالم یا خرید افزونههای قانونی، ابتدا اعتماد کاربران را جلب کرده و پس از افزایش تعداد کاربران، کدهای مخرب را به افزونهها اضافه کردهاند.

مهاجمان سایبری با جعل محصولات شناختهشده Web3 مانند OKX، Rabby Wallet و TronLink، از 40 افزونه مخرب فایرفاکس برای سرقت کیف پولهای رمزارزی استفاده کردهاند. به گفته تیم Socket Threat Research، این افزونههای فایرفاکس بخشی از مجموعه گستردهتری شامل 77 افزونه مرورگر هستند که میان کد منبع و زیرساختهای مورد استفاده آنها، همپوشانیهایی مشاهده شده است. این کمپین با نام Offside Wallet Theft Factory شناخته میشود و شواهد نشان میدهد از مارس 2026 فعال بوده است. از میان 77 افزونه بررسیشده، 40 مورد بهطور قطعی مخرب تشخیص داده شدهاند و 37 مورد دیگر نیز بخشی از یک عملیات هماهنگ مبتنی بر شلهای نمایش نتایج ورزشی (Score-Shell) هستند؛ هرچند در نسخههای بررسیشده آنها هیچ پیلود تأییدشدهای برای سرقت اعتبارنامه یا اطلاعات کیف پول مشاهده نشده است.

پژوهشگران امنیت سایبری از شناسایی افزونههای مخرب VS Code با نام Solidity Pro خبر دادهاند که برای سرقت کیف پولهای رمزارزی و اطلاعات احراز هویت کاربران مورد استفاده قرار گرفتهاند. بررسیها نشان میدهد این افزونههای مخرب VS Code در نسخههای مختلف، با دریافت و اجرای پیلودهای رمزگذاریشده و سپس تبدیلشدن به یک بدافزار رباینده اطلاعات (Infostealer)، طیف گستردهای از اطلاعات حساس شامل کیف پولهای رمزارزی، کلیدهای API، توکنهای دسترسی و کلیدهای خصوصی SSH را هدف قرار دادهاند.

حمله کلیک فیکس(ClickFix attack) با هدف قرار دادن کاربران مکاواس (macOS)، به بستری برای توزیع یک بدافزار مبتنی بر Go تبدیل شده است که طیف گستردهای از اطلاعات حساس، از جمله داراییهای رمزارزی، رمزهای عبور ذخیرهشده در مرورگر، دادههای Apple Keychain و اطلاعات احراز هویت کششده را سرقت میکند

پژوهشگران شرکت دکتر وب (Dr.Web) از شناسایی و تحلیل یک تهدید پیشرفته با نام بکدور Siggen خبر دادهاند؛ بدافزاری که توسعهدهندگان ویندوز را با آلودهسازی پروژههای ویژوال استودیو (Visual Studio) هدف قرار میدهد و با سوءاستفاده از سرویسهایی مانند استیم (Steam) برای مدیریت ارتباط با سرورهای فرماندهی و کنترل (C2)، قادر به سرقت رمزهای عبور، کوکیهای مرورگر، توکنهای احراز هویت، دادههای تلگرام و اطلاعات کیف پولهای رمزارزی است.

بدافزار OkoBot بهعنوان یک تهدید جدید برای کاربران رمزارزی ویندوز شناسایی شده است که با استفاده از نرمافزارهای جعلی، روشهای مهندسی اجتماعی مانند کلیکفیکس (ClickFix) و مجموعهای از ابزارهای مخرب، اطلاعات حساس مرتبط با داراییهای دیجیتال کاربران را هدف قرار میدهد.
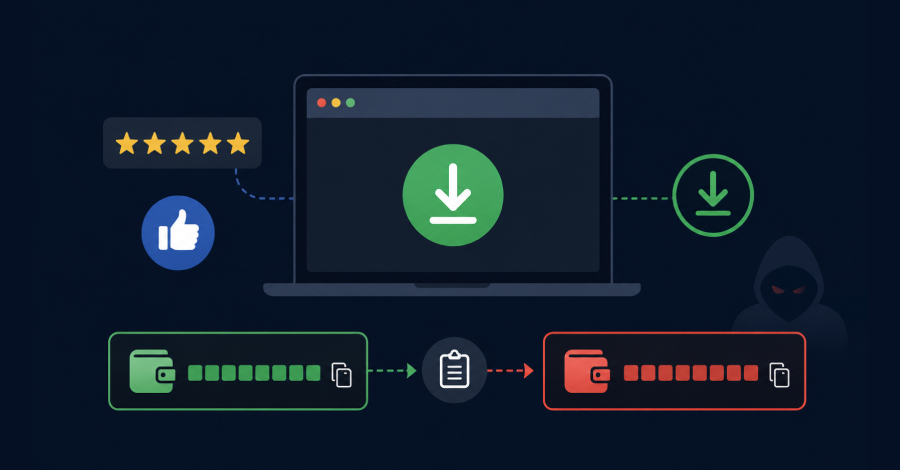
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است
در سالهای اخیر، AI Agentها در امور مالی بهعنوان یکی از مهمترین محرکهای تحول در اکوسیستم مالی دیجیتال ظاهر شدهاند. این سیستمها با خودکارسازی معاملات، اجرای پرداختها و مدیریت استراتژیهای پیچیده، نحوه جابهجایی سرمایه را بهطور اساسی تغییر دادهاند.

Trust Wallet از کاربران خود خواسته است افزونه Google Chrome این کیف پول را فوراً به آخرین نسخه بروزرسانی کنند؛ اقدامی که پس از آنچه این شرکت از آن بهعنوان یک «رخداد امنیتی» یاد کرده انجام شده و منجر به سرقت حدود ۷ میلیون دلار دارایی دیجیتال شده است. بر
پژوهشگران امنیت سایبری مجموعهای متشکل از 18 افزونه گوگل کروم و یک افزونه مایکروسافت اِج (Microsoft Edge) را شناسایی کردهاند که در شش ماه گذشته در فروشگاههای افزونه منتشر شدهاند و قابلیتهایی برای سرقت اطلاعات محرمانه کیف پول و داراییهای رمزارزی داشتهاند. بررسیهای انجامشده نشان میدهد این افزونههای مخرب از نظر کد و تکنیکهای عملیاتی شباهتهای قابلتوجهی با یکدیگر دارند و به کمپینی موسوم به Superior مرتبط هستند. همچنین شواهد موجود نشان میدهد فعالیت این افزونههای مخرب احتمالاً از فوریه 2024 آغاز شده و مهاجمان با انتشار نسخههای سالم یا خرید افزونههای قانونی، ابتدا اعتماد کاربران را جلب کرده و پس از افزایش تعداد کاربران، کدهای مخرب را به افزونهها اضافه کردهاند.
مهاجمان سایبری با جعل محصولات شناختهشده Web3 مانند OKX، Rabby Wallet و TronLink، از 40 افزونه مخرب فایرفاکس برای سرقت کیف پولهای رمزارزی استفاده کردهاند. به گفته تیم Socket Threat Research، این افزونههای فایرفاکس بخشی از مجموعه گستردهتری شامل 77 افزونه مرورگر هستند که میان کد منبع و زیرساختهای مورد استفاده آنها، همپوشانیهایی مشاهده شده است. این کمپین با نام Offside Wallet Theft Factory شناخته میشود و شواهد نشان میدهد از مارس 2026 فعال بوده است. از میان 77 افزونه بررسیشده، 40 مورد بهطور قطعی مخرب تشخیص داده شدهاند و 37 مورد دیگر نیز بخشی از یک عملیات هماهنگ مبتنی بر شلهای نمایش نتایج ورزشی (Score-Shell) هستند؛ هرچند در نسخههای بررسیشده آنها هیچ پیلود تأییدشدهای برای سرقت اعتبارنامه یا اطلاعات کیف پول مشاهده نشده است.
پژوهشگران امنیت سایبری از شناسایی افزونههای مخرب VS Code با نام Solidity Pro خبر دادهاند که برای سرقت کیف پولهای رمزارزی و اطلاعات احراز هویت کاربران مورد استفاده قرار گرفتهاند. بررسیها نشان میدهد این افزونههای مخرب VS Code در نسخههای مختلف، با دریافت و اجرای پیلودهای رمزگذاریشده و سپس تبدیلشدن به یک بدافزار رباینده اطلاعات (Infostealer)، طیف گستردهای از اطلاعات حساس شامل کیف پولهای رمزارزی، کلیدهای API، توکنهای دسترسی و کلیدهای خصوصی SSH را هدف قرار دادهاند.
حمله کلیک فیکس(ClickFix attack) با هدف قرار دادن کاربران مکاواس (macOS)، به بستری برای توزیع یک بدافزار مبتنی بر Go تبدیل شده است که طیف گستردهای از اطلاعات حساس، از جمله داراییهای رمزارزی، رمزهای عبور ذخیرهشده در مرورگر، دادههای Apple Keychain و اطلاعات احراز هویت کششده را سرقت میکند
پژوهشگران شرکت دکتر وب (Dr.Web) از شناسایی و تحلیل یک تهدید پیشرفته با نام بکدور Siggen خبر دادهاند؛ بدافزاری که توسعهدهندگان ویندوز را با آلودهسازی پروژههای ویژوال استودیو (Visual Studio) هدف قرار میدهد و با سوءاستفاده از سرویسهایی مانند استیم (Steam) برای مدیریت ارتباط با سرورهای فرماندهی و کنترل (C2)، قادر به سرقت رمزهای عبور، کوکیهای مرورگر، توکنهای احراز هویت، دادههای تلگرام و اطلاعات کیف پولهای رمزارزی است.
بدافزار OkoBot بهعنوان یک تهدید جدید برای کاربران رمزارزی ویندوز شناسایی شده است که با استفاده از نرمافزارهای جعلی، روشهای مهندسی اجتماعی مانند کلیکفیکس (ClickFix) و مجموعهای از ابزارهای مخرب، اطلاعات حساس مرتبط با داراییهای دیجیتال کاربران را هدف قرار میدهد.
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است
در سالهای اخیر، AI Agentها در امور مالی بهعنوان یکی از مهمترین محرکهای تحول در اکوسیستم مالی دیجیتال ظاهر شدهاند. این سیستمها با خودکارسازی معاملات، اجرای پرداختها و مدیریت استراتژیهای پیچیده، نحوه جابهجایی سرمایه را بهطور اساسی تغییر دادهاند.
Trust Wallet از کاربران خود خواسته است افزونه Google Chrome این کیف پول را فوراً به آخرین نسخه بروزرسانی کنند؛ اقدامی که پس از آنچه این شرکت از آن بهعنوان یک «رخداد امنیتی» یاد کرده انجام شده و منجر به سرقت حدود ۷ میلیون دلار دارایی دیجیتال شده است. بر
