تگ: CVE-2024-43451

cve-2025-24054-ntlm-exploit-in-the-wild گروه والنربایت vulnerbyte

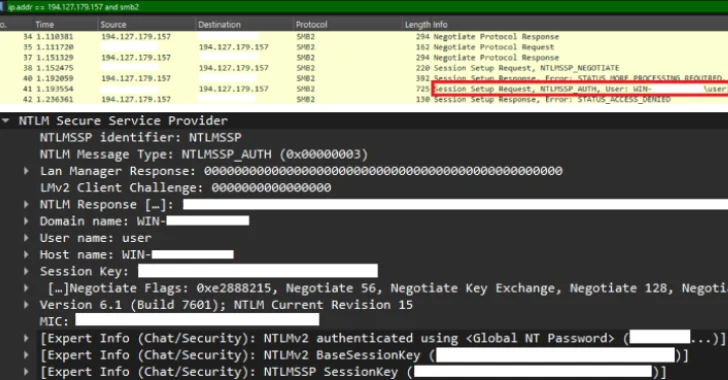
حملات فعال به CVE-2025-24054: سرقت هش‌های NTLM هنگام دانلود فایل

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز 17 آوریل یک آسیب‌پذیری امنیتی با شدت متوسط در ویندوز را به فهرست آسیب‌پذیری‌های شناخته‌شده مورد سوءاستفاده (KEV) اضافه کرد؛ این اقدام در پی گزارش‌هایی مبنی بر سوءاستفاده فعال از این آسیب‌پذیری انجام شده است. جزئیات آسیب پذیری CVE-2025-24054 این

vulnerabilities-and-exploits-in-q4-2024 گروه والنربایت vulnerbyte

آسیب‌پذیری‌ها و اکسپلویت‌های سه‌ماهه چهارم ۲۰۲۴

در گزارش آسیب‌پذیری‌ها و اکسپلویت‌های سه‌ماهه چهارم ۲۰۲۴، تعداد اکسپلویت‌های منتشرشده برای ویندوز و لینوکس کمتر از سه فصل اول سال بود. با این حال، تعداد آسیب‌پذیری‌های ثبت‌شده همچنان روندی صعودی داشت؛ اما تعداد نمونه‌های PoC (اثبات مفهوم) نسبت به ۲۰۲۳ کاهش یافت. از تکنیک‌های قابل توجه در این دوره،