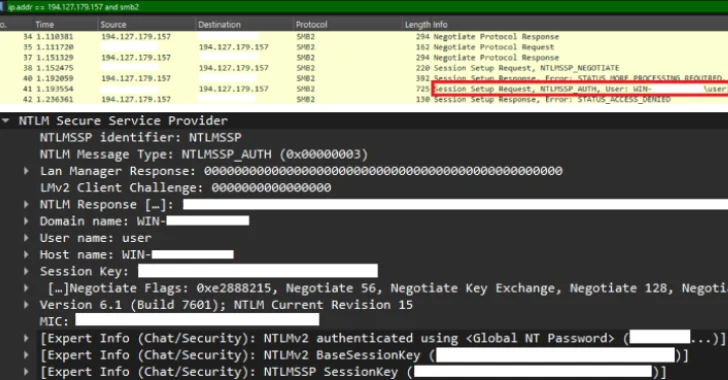
آسیبپذیری در پروتکل NTLM ویندوز ناشی از کنترل خارجی نام فایل یا مسیر است که به مهاجم بدون نیاز به احراز هویت اجازه میدهد عملیات جعل (Spoofing) انجام دهد و هش NTLM کاربر را افشا کند.

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز 17 آوریل یک آسیبپذیری امنیتی با شدت متوسط در ویندوز را به فهرست آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) اضافه کرد؛ این اقدام در پی گزارشهایی مبنی بر سوءاستفاده فعال از این آسیبپذیری انجام شده است. جزئیات آسیب پذیری CVE-2025-24054 این