هکرها با ربودن توکنهای اکانت npm توسعه دهندگان تیمهای rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیجهای npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی میباشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket

یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال میشود،

شرکت Juniper Networks اخیرا هشداری در رابطه با احیای مجدد بات نت Mirai صادر کرده است. این بات نت در حال حاضر روترهای SSR (یا Session Smart Router) شرکت جونیپر را که دارای رمز عبور پیش فرض هستند مورد هدف قرار میدهد. SSR یک راهکار نوآورانه در زمینه شبکه میباشد

فورتینت هجدهم دسامبر ۲۰۲۴، طی یک بولتن امنیتی به یک آسیب پذیری بحرانی در ابزار FortiWLM[1] پرداخت. این آسیب پذیری به مهاجمان از راه دور اجازه میدهد تا با اجرای کد یا دستورات غیرمجاز از طریق درخواستهای وب ساخته شده ویژه، دستگاهها را تحت کنترل خود درآورند. FortiWLM یک ابزار

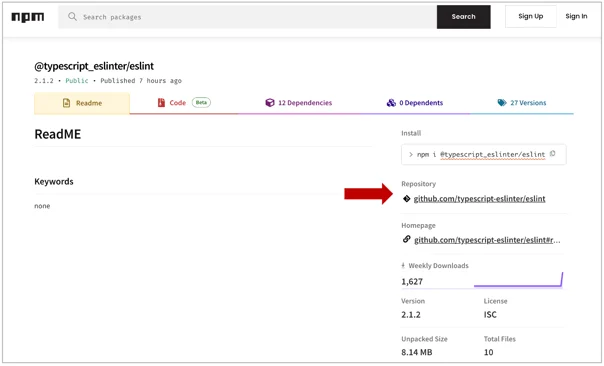
گزارشهای اخیر، روند مربوط به اکوسیستم هک NPM را برجسته کرده است، جایی که هزاران توسعه دهنده سهواً کتابخانههای مخرب را دانلود میکنند. این وضعیت در درجه اول شامل حملات Typosquatting است که در آن هکرها، نسخههای جعلی و آلوده به بدافزار پکیجهای محبوب NPM را برای فریب کاربران ایجاد

موزیلا قصد دارد در فایرفاکس ۱۳۵ که ماه فوریه ۲۰۲۵ عرضه میشود، گزینه Do Not Track را از تنظیمات حریم خصوصی و امنیت خود حذف کند. این تصمیم به این دلیل اتخاذ شده است که بسیاری از وبسایتها به ترجیحات کاربران در مورد حریم خصوصی احترام نمیگذارند و در برخی

شرکت سوفوس (Sophos) نوزدهم دسامبر ۲۰۲۴، سه آسیب پذیری بحرانی و مستقل را در محصول فایروال خود پچ کرد. این سه آسیب پذیری که با شناسههای CVE-2024-12727، CVE-2024-12728 و CVE-2024-12729 دنبال میشوند، هکرهای احراز هویت نشده از راه دور را قادر میسازند تا حملات SQL injection، اجرای کد از راه

هکرها اخیرا طی یک حمله مهندسی اجتماعی جدید توانستند از Microsoft Teams و AnyDesk برای استقرار بدافزار DarkGate، یک تروجان دسترسی از راه دور (RAT) پیچیده سوء استفاده کنند. این روش نفوذ، نشان دهنده یک تحول قابل توجه در تاکتیکهای مورد استفاده توسط مجرمان سایبری است که از ابزارهای ارتباطی

بررسیهای اخیر نشان داده است که بیش از ۲۵,۰۰۰ دستگاه VPN شرکت SonicWall که از طریق اینترنت قابل دسترس میباشند، دارای آسیب پذیریهای بحرانی هستند. از این تعداد، حدود ۲۰,۰۰۰ دستگاه از نسخههای قدیمی و فاقد پشتیبانی سیستم عامل SonicOS/OSX استفاده میکنند که آنها را در برابر حملات مختلف آسیب

آسیب پذیری بحرانی CVE-2024-53677، چندی پیش در فریمورک Apache Struts 2 شناسایی و پچ گردید. اکنون گزارشها حاکی از آن است که اخیرا یک سری اکسپلویتهای PoC برای این آسیب پذیری مشاهده شده است که به منظور شناسایی سرورهای آسیب پذیر مورد سوء استفاده قرار میگیرند. آپاچی، آسیب پذیری CVE-2024-53677

هکرها با ربودن توکنهای اکانت npm توسعه دهندگان تیمهای rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیجهای npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی میباشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket

یک آسیب پذیری بحرانی در FortiClient EMS که چند ماه قبل پچ شده بود اکنون توسط هکرها برای استقرار نرم افزارهای دسترسی از راه دور مانند AnyDesk و ScreenConnectبر روی سیستم قربانیان مورد سوء استفاده قرار گرفته است. این نقص امنیتی که با شناسه CVE-2023-48788 (امتیاز CVSS: 9.3)، دنبال میشود،

شرکت Juniper Networks اخیرا هشداری در رابطه با احیای مجدد بات نت Mirai صادر کرده است. این بات نت در حال حاضر روترهای SSR (یا Session Smart Router) شرکت جونیپر را که دارای رمز عبور پیش فرض هستند مورد هدف قرار میدهد. SSR یک راهکار نوآورانه در زمینه شبکه میباشد

فورتینت هجدهم دسامبر ۲۰۲۴، طی یک بولتن امنیتی به یک آسیب پذیری بحرانی در ابزار FortiWLM[1] پرداخت. این آسیب پذیری به مهاجمان از راه دور اجازه میدهد تا با اجرای کد یا دستورات غیرمجاز از طریق درخواستهای وب ساخته شده ویژه، دستگاهها را تحت کنترل خود درآورند. FortiWLM یک ابزار

گزارشهای اخیر، روند مربوط به اکوسیستم هک NPM را برجسته کرده است، جایی که هزاران توسعه دهنده سهواً کتابخانههای مخرب را دانلود میکنند. این وضعیت در درجه اول شامل حملات Typosquatting است که در آن هکرها، نسخههای جعلی و آلوده به بدافزار پکیجهای محبوب NPM را برای فریب کاربران ایجاد

موزیلا قصد دارد در فایرفاکس ۱۳۵ که ماه فوریه ۲۰۲۵ عرضه میشود، گزینه Do Not Track را از تنظیمات حریم خصوصی و امنیت خود حذف کند. این تصمیم به این دلیل اتخاذ شده است که بسیاری از وبسایتها به ترجیحات کاربران در مورد حریم خصوصی احترام نمیگذارند و در برخی

شرکت سوفوس (Sophos) نوزدهم دسامبر ۲۰۲۴، سه آسیب پذیری بحرانی و مستقل را در محصول فایروال خود پچ کرد. این سه آسیب پذیری که با شناسههای CVE-2024-12727، CVE-2024-12728 و CVE-2024-12729 دنبال میشوند، هکرهای احراز هویت نشده از راه دور را قادر میسازند تا حملات SQL injection، اجرای کد از راه

هکرها اخیرا طی یک حمله مهندسی اجتماعی جدید توانستند از Microsoft Teams و AnyDesk برای استقرار بدافزار DarkGate، یک تروجان دسترسی از راه دور (RAT) پیچیده سوء استفاده کنند. این روش نفوذ، نشان دهنده یک تحول قابل توجه در تاکتیکهای مورد استفاده توسط مجرمان سایبری است که از ابزارهای ارتباطی

بررسیهای اخیر نشان داده است که بیش از ۲۵,۰۰۰ دستگاه VPN شرکت SonicWall که از طریق اینترنت قابل دسترس میباشند، دارای آسیب پذیریهای بحرانی هستند. از این تعداد، حدود ۲۰,۰۰۰ دستگاه از نسخههای قدیمی و فاقد پشتیبانی سیستم عامل SonicOS/OSX استفاده میکنند که آنها را در برابر حملات مختلف آسیب

آسیب پذیری بحرانی CVE-2024-53677، چندی پیش در فریمورک Apache Struts 2 شناسایی و پچ گردید. اکنون گزارشها حاکی از آن است که اخیرا یک سری اکسپلویتهای PoC برای این آسیب پذیری مشاهده شده است که به منظور شناسایی سرورهای آسیب پذیر مورد سوء استفاده قرار میگیرند. آپاچی، آسیب پذیری CVE-2024-53677