چندی پیش آسیب پذیری CVE-2024-35250 در کرنل ویندوز شناسایی شد و مایکروسافت در Patch Tuesday ماه ژوئن ۲۰۲۴ خود به آن پرداخت. اکنون پس از گذشت چند ماه، خبرها حاکی از آن است که این آسیب پذیری تحت سوء استفاده فعال قرار گرفته است. این آسیب پذیری ناشی از یک

یک آسیب پذیری بحرانی در ویژگی Attended Sysupgrade (ASU) فریمور متنباز و مبتنی بر لینوکس OpenWrt شناسایی شده است. چنانچه این آسیب پذیری با موفقیت مورد سوء استفاده قرار گیرد، میتواند برای توزیع پکیجهای فریمور مخرب به کار گرفته شود. این آسیب پذیری که با شناسه CVE-2024-54143 دنبال میشود در

محققان آزمایشگاه امنیت سایبری QiAnXin XLab، اخیرا یک بکدور جدید مبتنی بر PHP به نام Glutton را کشف کردهاند که در حملات سایبری که چین، ایالات متحده، کامبوج، پاکستان و آفریقای جنوبی را هدف قرار میدهند، استفاده میشود. این فعالیت مخرب در اواخر آوریل 2024 توسط QiAnXin XLab کشف گردید

شرکت بایت فدرال (Byte Federal)، یکی از اپراتورهای بزرگ خودپرداز بیتکوین مستقر در ایالات متحده، در یک حمله سایبری مورد نفوذ قرار گرفت که منجر به افشای اطلاعات شخصی ۵۸ هزار کاربر شد. بایت فدرال دارای بیش از 1200 دستگاه خودپرداز در ۴۲ ایالت آمریکا میباشد که به مردم اجازه

دفتر فدرال امنیت اطلاعات آلمان (BSI) یک عملیات بدافزاری مهم به نام Badbox را با موفقیت شناسایی و مختل ساخت. این بدافزار در بیش از 30،000 دستگاه IoT اندرویدی فروخته شده در سراسر آلمان از قبل نصب شده است. دستگاههای IoT اندرویدی به دستگاههای اینترنت اشیایی (IoT) گفته میشود که

محققان امنیت سایبری اخیراً نسخه جدیدی از بدافزار ZLoader (نسخه ۲.۹.۴.۰) را کشف کردهاند که از تکنیکهای پیشرفتهای مانند DNS tunneling برای تقویت ارتباطات فرماندهی و کنترل (C2) و فرار از شناسایی استفاده میکند. این تجدید حیات ZLoader که با نام Terdot یا DELoader نیز شناخته میشود، تحول قابلتوجهی را

گروه هکری Gamaredon که به عنوان یک گروه تهدید مداوم پیشرفته (APT) شناخته میشود و سابقه حملات هدفمند به زیرساختها و نهادهای حیاتی را دارد، اخیراً اقدام به انتشار جاسوس افزارهای اندرویدی با نامهای BoneSpy و PlainGnome در کشورهای منطقه اتحاد جماهیر شوروی سابق کرده است. این اولین باری است

پلاگین Hunk Companion که در برخی از قالبهای وردپرس استفاده میشود، اخیراً به دلیل داشتن آسیب پذیری بحرانی مورد سوء استفاده قرار گرفته است. این افزونه میتواند به مهاجمان اجازه دهد پلاگینهای مخرب یا آسیب پذیر را به صورت خودکار روی وبسایتهای وردپرس نصب کنند. چنین رفتاری میتواند خطر بزرگی

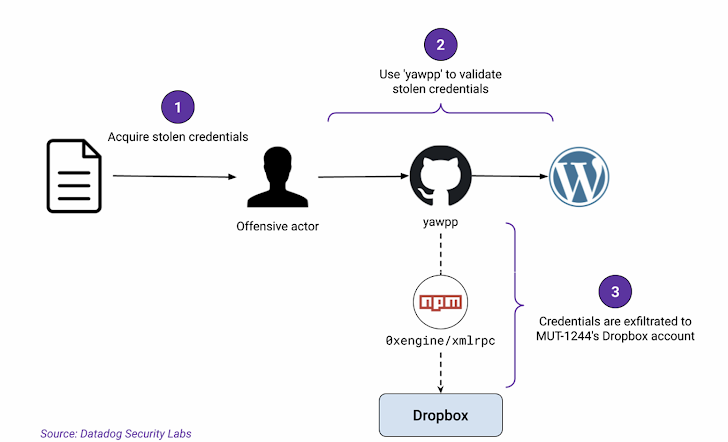
گزارش شده است که یک مخزن گیت هاب حذف شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ میکرد. این

گروه باج افزار Black Basta روند تکاملی قابل توجهی را به ویژه پس از اختلال در عملکرد بدافزار QBot در تاکتیکهای خود اتخاذ کرده است. هکرهای این گروه باج افزاری از اوایل اکتبر ۲۰۲۴ تاکتیکهای مهندسی اجتماعی خود را تغییر دادهاند و مجموعهای متفاوت از پیلودها مانند Zbot و DarkGate

چندی پیش آسیب پذیری CVE-2024-35250 در کرنل ویندوز شناسایی شد و مایکروسافت در Patch Tuesday ماه ژوئن ۲۰۲۴ خود به آن پرداخت. اکنون پس از گذشت چند ماه، خبرها حاکی از آن است که این آسیب پذیری تحت سوء استفاده فعال قرار گرفته است. این آسیب پذیری ناشی از یک

یک آسیب پذیری بحرانی در ویژگی Attended Sysupgrade (ASU) فریمور متنباز و مبتنی بر لینوکس OpenWrt شناسایی شده است. چنانچه این آسیب پذیری با موفقیت مورد سوء استفاده قرار گیرد، میتواند برای توزیع پکیجهای فریمور مخرب به کار گرفته شود. این آسیب پذیری که با شناسه CVE-2024-54143 دنبال میشود در

محققان آزمایشگاه امنیت سایبری QiAnXin XLab، اخیرا یک بکدور جدید مبتنی بر PHP به نام Glutton را کشف کردهاند که در حملات سایبری که چین، ایالات متحده، کامبوج، پاکستان و آفریقای جنوبی را هدف قرار میدهند، استفاده میشود. این فعالیت مخرب در اواخر آوریل 2024 توسط QiAnXin XLab کشف گردید

شرکت بایت فدرال (Byte Federal)، یکی از اپراتورهای بزرگ خودپرداز بیتکوین مستقر در ایالات متحده، در یک حمله سایبری مورد نفوذ قرار گرفت که منجر به افشای اطلاعات شخصی ۵۸ هزار کاربر شد. بایت فدرال دارای بیش از 1200 دستگاه خودپرداز در ۴۲ ایالت آمریکا میباشد که به مردم اجازه

دفتر فدرال امنیت اطلاعات آلمان (BSI) یک عملیات بدافزاری مهم به نام Badbox را با موفقیت شناسایی و مختل ساخت. این بدافزار در بیش از 30،000 دستگاه IoT اندرویدی فروخته شده در سراسر آلمان از قبل نصب شده است. دستگاههای IoT اندرویدی به دستگاههای اینترنت اشیایی (IoT) گفته میشود که

محققان امنیت سایبری اخیراً نسخه جدیدی از بدافزار ZLoader (نسخه ۲.۹.۴.۰) را کشف کردهاند که از تکنیکهای پیشرفتهای مانند DNS tunneling برای تقویت ارتباطات فرماندهی و کنترل (C2) و فرار از شناسایی استفاده میکند. این تجدید حیات ZLoader که با نام Terdot یا DELoader نیز شناخته میشود، تحول قابلتوجهی را

گروه هکری Gamaredon که به عنوان یک گروه تهدید مداوم پیشرفته (APT) شناخته میشود و سابقه حملات هدفمند به زیرساختها و نهادهای حیاتی را دارد، اخیراً اقدام به انتشار جاسوس افزارهای اندرویدی با نامهای BoneSpy و PlainGnome در کشورهای منطقه اتحاد جماهیر شوروی سابق کرده است. این اولین باری است

پلاگین Hunk Companion که در برخی از قالبهای وردپرس استفاده میشود، اخیراً به دلیل داشتن آسیب پذیری بحرانی مورد سوء استفاده قرار گرفته است. این افزونه میتواند به مهاجمان اجازه دهد پلاگینهای مخرب یا آسیب پذیر را به صورت خودکار روی وبسایتهای وردپرس نصب کنند. چنین رفتاری میتواند خطر بزرگی

گزارش شده است که یک مخزن گیت هاب حذف شده که میزبان کد اثبات مفهوم (PoC) تروجانیزه بوده است، بیش از ۳۹۰ هزار داده لاگین را ربوده است. این مخزن که «github[.]com/hpc20235/yawpp» نام دارد، یک ابزار وردپرس برای انتشار پست در سیستم مدیریت محتوای آنلاین (CMS) را تبلیغ میکرد. این

گروه باج افزار Black Basta روند تکاملی قابل توجهی را به ویژه پس از اختلال در عملکرد بدافزار QBot در تاکتیکهای خود اتخاذ کرده است. هکرهای این گروه باج افزاری از اوایل اکتبر ۲۰۲۴ تاکتیکهای مهندسی اجتماعی خود را تغییر دادهاند و مجموعهای متفاوت از پیلودها مانند Zbot و DarkGate