تگ: Cyber Security News

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بات نت Socks5Systemz - سرویس پروکسی PROXY.AM

پشتیبانی بات نت Socks5Systemz از سرویس Proxy.am

بات نت Socks5Systemz یک تهدید فراگیر، گسترده و حائز اهمیت در فضای سایبری است که میلیون‌ها دستگاه را در سراسر جهان آلوده کرده است. این بات نت، رایانه‌های هک شده را به سرورهای پروکسی تبدیل می‌کند و به هکرها اجازه می‌دهد تا ترافیک اینترنت خود را برای فعالیت‌های مختلف غیرقانونی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار رباینده اطلاعات Realst - متخصصان Web3

متخصصان Web3، توسط بدافزار رباینده اطلاعات Realst مورد هدف قرار گرفتند!

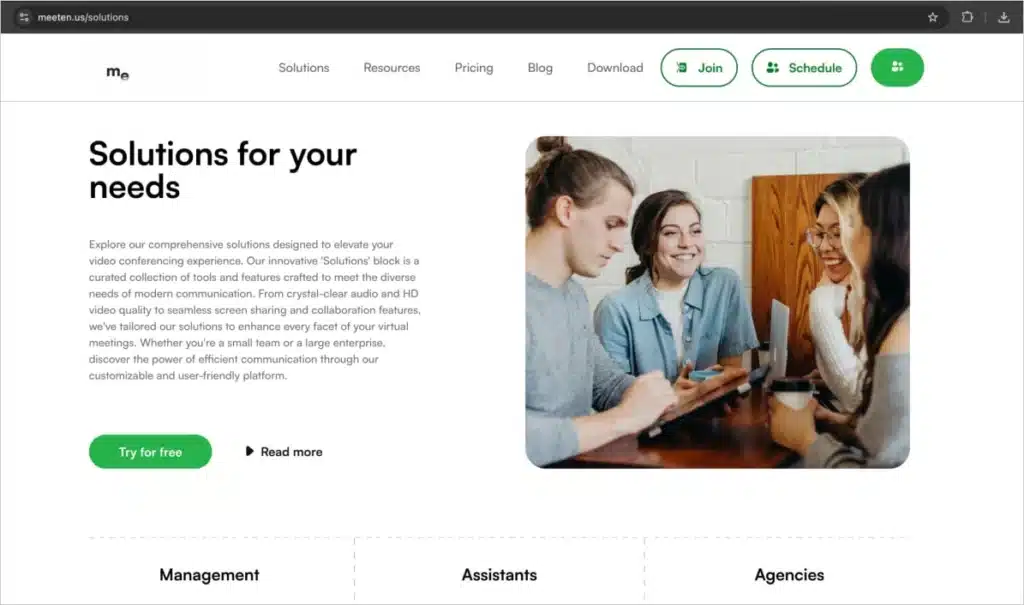
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفه‌ای را کشف کرده‌اند که از طریق برنامه‌های ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 می‌باشند، مورد هدف قرار می‌دهد. این کمپین که توسط CADO Security با نام Meeten شناخته می‌شود با استفاده از پلتفرم‌های جعلی مانند Clusee ، Cuesee

اکسپلویت‌ها و آسیب پذیری‌ها در سه ماهه سوم ۲۰۲۴ - تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group -

اکسپلویت‌ها و آسیب پذیری‌ها در سه ماهه سوم ۲۰۲۴

اکسپلویت‌ها و آسیب پذیری‌ها در سه ماهه سوم ۲۰۲۴ دنیای سایبری در سه ماهه سوم سال 2024 شاهد افزایش قابل توجهی در تعداد و پیچیدگی تهدیدات به ویژه در حوزه اکسپلویت‌ها و آسیب پذیری‌ها بود. این دوره با افزایش قابل توجه در تعداد آسیب پذیری های ثبت شده ، افزایش

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری بحرانی - Zabbix - آسیب پذیری CVE-2024-42327

آسیب پذیری بحرانی در Zabbix را فورا پچ کنید!

زبیکس (Zabbix ) یک نرم افزار منبع باز است که بطور گسترده در سازمان‌ها برای نظارت بر زیرساخت‌های فناوری اطلاعات مانند شبکه‌ها، سرورها، ماشین‌های مجازی و سرویس‌های ابری استفاده می‌شود. Zabbix معیارهای اساسی شبکه را جمع آوری و نمایش می‌دهد. کارشناسان اخیرا یک آسیب پذیری بحرانی را در این نرم

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار اندرویدی Droidbot - ارز دیجیتال - اپلیکیشن‌ بانکی - تروجان بانکی

نفوذ بدافزار جدید اندرویدی Droidbot به اپلیکیشن‌های بانکی و ارز دیجیتال

بدافزار Droidbot، یک تروجان دسترسی از راه دور ([1]RAT) اندرویدی است که کاربران اپلیکیشن‌های بانکی تلفن همراه و ارز دیجیتال را در اروپا مورد هدف قرار داده است. این بدافزار از ژوئن 2024 فعال بوده و در قالب [2]MaaS (بدافزار به عنوان یک سرویس) توزیع می‌شود. Droidbot از سرویس دسترسی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - گروه Horns & Hooves - تروجان NetSupport RAT - تورجان BurnsRAT

توزیع بدافزارهای NetSupport RAT و BurnsRAT توسط گروه Horns & Hooves

یک گروه هکری به نام Horns & Hooves که از مارس 2023 فعال می‌باشد، کاربران و مشاغل روسی را توسط تروجان‌های NetSupport RAT و BurnsRAT مورد نفوذ قرار داده است. به گفته محققان کسپرسکی، هکرها برای استقرار این RATها از کدهای جاوا اسکریپت‌ در ایمیل‌های فیشینگ استفاده می‌کنند که امکان

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار More_eggs - بکدور RevC2 - لودر Venom

توسعه عملیات بدافزار More_eggs توسط بکدور RevC2 و لودر Venom!

محققان شرکت امنیت سایبری کانادایی eSentire در ماه ژوئن ۲۰۲۴، فعالیت‌های مربوط به یک حمله فیشینگ توسط بدافزار More_eggs را شناسایی کردند. این بدافزار در قالب رزومه استخدامی توزیع شده است. این حمله بدافزاری، یک شرکت ناشناس در حوزه خدمات صنعتی را در ماه مِی مورد هدف قرار داد که

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - هوش مصنوعی - کلاهبرداری - محتوای جعلی - دیپ‌ فیک‌ - Deepfake

چگونگه با کلاهبرداری‌ها و محتواهای جعلی مبتنی بر هوش مصنوعی مقابله کنیم؟

FBI، سوم دسامبر ۲۰۲۴، طی بیانیه‌ای هشدار داد که کلاهبرداران به طور فزاینده‌ای از هوش مصنوعی برای بهبود کیفیت، اثربخشی و باورپذیری طرح‌های کلاهبرداری آنلاین خود استفاده می‌کنند. موضوعات این کلاهبرداری‌ها از طرح‌های عاشقانه و سرمایه گذاری گرفته تا طرح‌های استخدام شغلی متنوع می‌باشد. از این رو، FBI در خصوص

آسیب پذیری بحرانی CVE-2024-42448 - کنسول ارائه دهنده سرویس Veeam - نسخه 8.1.0.21999 محصول VSPC - گروه vulnerbyte - گروه والنربایت -vulnerbyte group

آسیب پذیری بحرانی CVE-2024-42448 در کنسول ارائه دهنده سرویس Veeam

شرکت نرم افزاری Veeam، سوم دسامبر ۲۰۲۴ به روزرسانی امنیتی برای پچ یک آسیب پذیری بحرانی اجرای کد از راه دور (RCE)  منتشر کرد. این آسیب پذیری (CVE-2024-42448) بر محصول [1]VSPC یا کنسول ارائه دهنده سرویس Veeam تأثیر می‌گذارد. این باگ در طول آزمایش داخلی این شرکت کشف شده است.

GITLAB - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - پچ آسیب پذیری CVE-2024-8114 -

به روزرسانی GITLAB برای پچ آسیب پذیری CVE-2024-8114

GITLAB، بیست و ششم نوامبر ۲۰۲۴، به روزرسانی‌های مهم امنیتی را برای رفع یک آسیب پذیری با شدت بالا بر محصولات Community Edition (CE) و Enterprise Edition (EE) منتشر کرده است. این آسیب پذیری که با شناسه CVE-2024-8114 دنبال می‌شود، بر نسخه‌های ۸.۱۲ تا پیش از ۱۷.۴.۵، از ۱۷.۵ تا

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بات نت Socks5Systemz - سرویس پروکسی PROXY.AM

پشتیبانی بات نت Socks5Systemz از سرویس Proxy.am

بات نت Socks5Systemz یک تهدید فراگیر، گسترده و حائز اهمیت در فضای سایبری است که میلیون‌ها دستگاه را در سراسر جهان آلوده کرده است. این بات نت، رایانه‌های هک شده را به سرورهای پروکسی تبدیل می‌کند و به هکرها اجازه می‌دهد تا ترافیک اینترنت خود را برای فعالیت‌های مختلف غیرقانونی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار رباینده اطلاعات Realst - متخصصان Web3

متخصصان Web3، توسط بدافزار رباینده اطلاعات Realst مورد هدف قرار گرفتند!

محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفه‌ای را کشف کرده‌اند که از طریق برنامه‌های ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 می‌باشند، مورد هدف قرار می‌دهد. این کمپین که توسط CADO Security با نام Meeten شناخته می‌شود با استفاده از پلتفرم‌های جعلی مانند Clusee ، Cuesee

اکسپلویت‌ها و آسیب پذیری‌ها در سه ماهه سوم ۲۰۲۴ - تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group -

اکسپلویت‌ها و آسیب پذیری‌ها در سه ماهه سوم ۲۰۲۴

اکسپلویت‌ها و آسیب پذیری‌ها در سه ماهه سوم ۲۰۲۴ دنیای سایبری در سه ماهه سوم سال 2024 شاهد افزایش قابل توجهی در تعداد و پیچیدگی تهدیدات به ویژه در حوزه اکسپلویت‌ها و آسیب پذیری‌ها بود. این دوره با افزایش قابل توجه در تعداد آسیب پذیری های ثبت شده ، افزایش

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری بحرانی - Zabbix - آسیب پذیری CVE-2024-42327

آسیب پذیری بحرانی در Zabbix را فورا پچ کنید!

زبیکس (Zabbix ) یک نرم افزار منبع باز است که بطور گسترده در سازمان‌ها برای نظارت بر زیرساخت‌های فناوری اطلاعات مانند شبکه‌ها، سرورها، ماشین‌های مجازی و سرویس‌های ابری استفاده می‌شود. Zabbix معیارهای اساسی شبکه را جمع آوری و نمایش می‌دهد. کارشناسان اخیرا یک آسیب پذیری بحرانی را در این نرم

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار اندرویدی Droidbot - ارز دیجیتال - اپلیکیشن‌ بانکی - تروجان بانکی

نفوذ بدافزار جدید اندرویدی Droidbot به اپلیکیشن‌های بانکی و ارز دیجیتال

بدافزار Droidbot، یک تروجان دسترسی از راه دور ([1]RAT) اندرویدی است که کاربران اپلیکیشن‌های بانکی تلفن همراه و ارز دیجیتال را در اروپا مورد هدف قرار داده است. این بدافزار از ژوئن 2024 فعال بوده و در قالب [2]MaaS (بدافزار به عنوان یک سرویس) توزیع می‌شود. Droidbot از سرویس دسترسی

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - گروه Horns & Hooves - تروجان NetSupport RAT - تورجان BurnsRAT

توزیع بدافزارهای NetSupport RAT و BurnsRAT توسط گروه Horns & Hooves

یک گروه هکری به نام Horns & Hooves که از مارس 2023 فعال می‌باشد، کاربران و مشاغل روسی را توسط تروجان‌های NetSupport RAT و BurnsRAT مورد نفوذ قرار داده است. به گفته محققان کسپرسکی، هکرها برای استقرار این RATها از کدهای جاوا اسکریپت‌ در ایمیل‌های فیشینگ استفاده می‌کنند که امکان

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - بدافزار More_eggs - بکدور RevC2 - لودر Venom

توسعه عملیات بدافزار More_eggs توسط بکدور RevC2 و لودر Venom!

محققان شرکت امنیت سایبری کانادایی eSentire در ماه ژوئن ۲۰۲۴، فعالیت‌های مربوط به یک حمله فیشینگ توسط بدافزار More_eggs را شناسایی کردند. این بدافزار در قالب رزومه استخدامی توزیع شده است. این حمله بدافزاری، یک شرکت ناشناس در حوزه خدمات صنعتی را در ماه مِی مورد هدف قرار داد که

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - هوش مصنوعی - کلاهبرداری - محتوای جعلی - دیپ‌ فیک‌ - Deepfake

چگونگه با کلاهبرداری‌ها و محتواهای جعلی مبتنی بر هوش مصنوعی مقابله کنیم؟

FBI، سوم دسامبر ۲۰۲۴، طی بیانیه‌ای هشدار داد که کلاهبرداران به طور فزاینده‌ای از هوش مصنوعی برای بهبود کیفیت، اثربخشی و باورپذیری طرح‌های کلاهبرداری آنلاین خود استفاده می‌کنند. موضوعات این کلاهبرداری‌ها از طرح‌های عاشقانه و سرمایه گذاری گرفته تا طرح‌های استخدام شغلی متنوع می‌باشد. از این رو، FBI در خصوص

آسیب پذیری بحرانی CVE-2024-42448 - کنسول ارائه دهنده سرویس Veeam - نسخه 8.1.0.21999 محصول VSPC - گروه vulnerbyte - گروه والنربایت -vulnerbyte group

آسیب پذیری بحرانی CVE-2024-42448 در کنسول ارائه دهنده سرویس Veeam

شرکت نرم افزاری Veeam، سوم دسامبر ۲۰۲۴ به روزرسانی امنیتی برای پچ یک آسیب پذیری بحرانی اجرای کد از راه دور (RCE)  منتشر کرد. این آسیب پذیری (CVE-2024-42448) بر محصول [1]VSPC یا کنسول ارائه دهنده سرویس Veeam تأثیر می‌گذارد. این باگ در طول آزمایش داخلی این شرکت کشف شده است.

GITLAB - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - پچ آسیب پذیری CVE-2024-8114 -

به روزرسانی GITLAB برای پچ آسیب پذیری CVE-2024-8114

GITLAB، بیست و ششم نوامبر ۲۰۲۴، به روزرسانی‌های مهم امنیتی را برای رفع یک آسیب پذیری با شدت بالا بر محصولات Community Edition (CE) و Enterprise Edition (EE) منتشر کرده است. این آسیب پذیری که با شناسه CVE-2024-8114 دنبال می‌شود، بر نسخه‌های ۸.۱۲ تا پیش از ۱۷.۴.۵، از ۱۷.۵ تا