تگ: Cyber Security News

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - مایکروسافت - به‌روزرسانی امنیتی - Microsoft Outlook - آسیب ‌پذیری بحرانی CVE-2024-21413

آسیب ‌پذیری CVE-2024-21413 در Microsoft Outlook مورد سوءاستفاده قرار گرفت

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA)، ششم فوریه ۲۰۲۵ به آژانس‌های فدرال ایالات متحده هشدار داد تا سیستم‌های خود را در برابر حملات جاری که یک آسیب ‌پذیری بحرانی اجرای کد از راه دور (RCE) را در Microsoft Outlook مورد هدف قرار می‌دهد، ایمن کنند. این آسیب ‌پذیری

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - اپلیکیشن DeepSeek - سیستم‌عامل iOS

اپلیکیشن DeepSeek داده‌های حساس کاربران و دستگاه‌ها را بدون رمزگذاری منتقل می‌کند

یک ارزیابی جدید از اپلیکیشن موبایل DeepSeek برای سیستم‌عامل iOS اپل مشکلات امنیتی مهمی را نشان میدهد که مهم‌ترین آنها این است که داده‌های حساس را بدون هیچ‌گونه رمزگذاری به اینترنت ارسال می‌کند و آن‌ها را در معرض حملات رهگیری و مداخله در داده (interception) و دستکاری و ایجاد تغییر

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - مایکروسافت - به‌روزرسانی امنیتی

مایکروسافت راه‌حل‌های موقتی را برای مشکلات به‌روزرسانی امنیتی ویندوز به اشتراک گذاشت

مایکروسافت اخیراً راه ‌حل موقتی را برای کاربرانی که با مشکل عدم دریافت به‌روزرسانی‌های امنیتی در نسخه 24H2 ویندوز 11 مواجه شده‌اند، ارائه کرده است. این مشکل زمانی رخ می‌دهد که کاربران، ویندوز 11 را که شامل به‌روزرسانی‌های اکتبر یا نوامبر 2024 هستند، از طریق دیسک‌های CD یا فلش USB

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - فریمورک ASP.NET - حملات Code Injection - حملات ViewState code injection

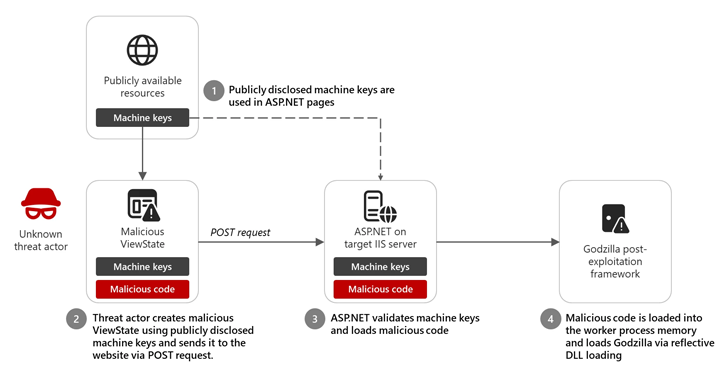
سه هزار کلید فاش شده ASP.NET امکان حملات Code Injection را فراهم می‌آورند

مایکروسافت هشدار داده است که بیش از ۳,۰۰۰ کلید ماشین ASP.NET به‌صورت عمومی در دسترس قرار گرفته‌اند که می‌توانند برای مهاجمان امکان حملات Code Injection را فراهم آورند. این کلیدها که به‌عنوان کلیدهای ماشین ASP.NET شناخته می‌شوند، برای تأمین امنیت داده‌ها در فریمورک ASP.NET استفاده می‌گردند و افشای آن‌ها می‌تواند

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - CVE-2025-0994 - اجرای کد از راه دور - Trimble Cityworks -

آسیب پذیری اجرای کد از راه دور در نرم‌افزار Trimble Cityworks

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA)، هفتم فوریه ۲۰۲۵ در خصوص یک آسیب ‌پذیری اجرای کد از راه دور (RCE) در نرم‌افزار Trimble Cityworks هشدار داد. این نرم‌افزار برای مدیریت دارایی‌ها و عملیات کاری در زیرساخت‌های عمومی، به‌ویژه در بخش‌های آب و فاضلاب، استفاده می‌شود. این آسیب

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - مرورگر Microsoft Edge - آسیب پذیری - CVE-2025-21342، CVE-2025-21408، CVE-2025-21283 و CVE-2025-21279

نسخه جدید مرورگر Microsoft Edge، چندین آسیب پذیری را پچ می‌کند!

مایکروسافت، ششم فوریه ۲۰۲۵ یک به‌ روزرسانی امنیتی برای مرورگر Edge خود منتشر کرد که چندین آسیب ‌پذیری را پچ می‌کند. این آسیب پذیری‌ها می‌توانند به مهاجمان اجازه دهند تا کد خود را از راه دور اجرا کنند و سیستم‌های کاربران را تحت تاثیر قرار دهند. چهار آسیب ‌پذیری قابل

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - CVE-2025-21293 - سرویس دامنه اکتیو دایرکتوری- PoC

شناسایی کد PoC برای CVE-2025-21293 در سرویس دامنه اکتیو دایرکتوری

خبرها حاکی از آن است که اخیرا یک کد PoC برای آسیب ‌پذیری CVE-2025-21293، شناسایی شده است. CVE-2025-21293 (امتیاز CVSS:8.8)، یک آسیب ‌پذیری بحرانی در سرویس دامنه اکتیو دایرکتوری (Active Directory) است که منجر به افزایش سطح دسترسی می‌شود. اکسپلویت موفق این آسیب ‌پذیری به مهاجمان احراز هویت ‌شده  با

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - CVE-2024-12754 - AnyDesk

شناسایی آسیب ‌پذیری CVE-2024-12754 در AnyDesk

یک آسیب ‌پذیری در AnyDesk، نرم‌افزار معروف دسکتاپ از راه دور، شناسایی شده است که نگرانی‌های امنیتی قابل توجهی را ایجاد کرده است. این آسیب ‌پذیری (CVE-2024-12754، امتیاز CVSS: 5.5)، توسط ZDI-24-1711 دنبال می‌شود و به مهاجمان لوکال اجازه می‌دهد تا با سوء استفاده از نحوه پردازش تصاویر پس‌زمینه ویندوز

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - سیسکو - Cisco ISE -

سیسکو دو آسیب پذیری بحرانی را در ISE پچ کرد!

سیسکو، پنجم فوریه ۲۰۲۵، به‌ روزرسانی‌هایی را برای پچ دو آسیب ‌پذیری بحرانی در Identity Services Engine (ISE) منتشر کرد که می‌توانند به مهاجمان از راه دور امکان دهند تا دستورات دلخواه را اجرا کنند و سطح دسترسی خود را در دستگاه‌های آسیب ‌پذیر افزایش دهند. ISE سیسکو یک پلتفرم

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - روترهای سری CPE شرکت Zyxel - CVE-2024-40891 - CVE-2025-0890

آسیب پذیری‌های کشف شده در روترهای سری CPE شرکت Zyxel پچ نخواهند شد!

شرکت Zyxel در اواخر ژانویه ۲۰۲۵، هشداری را در خصوص یک آسیب ‌پذیری بحرانی روز صفر در دستگاه‌های سری CPE این شرکت صادر کرد. Zyxel همچنین اعلام کرد که دیگر هیچگونه پچ و به روزرسانی برای دستگاه‌های سری CPE نخواهد داشت و کاربران باید دستگاه‌های قدیمی خود را با نمونه

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - مایکروسافت - به‌روزرسانی امنیتی - Microsoft Outlook - آسیب ‌پذیری بحرانی CVE-2024-21413

آسیب ‌پذیری CVE-2024-21413 در Microsoft Outlook مورد سوءاستفاده قرار گرفت

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA)، ششم فوریه ۲۰۲۵ به آژانس‌های فدرال ایالات متحده هشدار داد تا سیستم‌های خود را در برابر حملات جاری که یک آسیب ‌پذیری بحرانی اجرای کد از راه دور (RCE) را در Microsoft Outlook مورد هدف قرار می‌دهد، ایمن کنند. این آسیب ‌پذیری

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - اپلیکیشن DeepSeek - سیستم‌عامل iOS

اپلیکیشن DeepSeek داده‌های حساس کاربران و دستگاه‌ها را بدون رمزگذاری منتقل می‌کند

یک ارزیابی جدید از اپلیکیشن موبایل DeepSeek برای سیستم‌عامل iOS اپل مشکلات امنیتی مهمی را نشان میدهد که مهم‌ترین آنها این است که داده‌های حساس را بدون هیچ‌گونه رمزگذاری به اینترنت ارسال می‌کند و آن‌ها را در معرض حملات رهگیری و مداخله در داده (interception) و دستکاری و ایجاد تغییر

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - مایکروسافت - به‌روزرسانی امنیتی

مایکروسافت راه‌حل‌های موقتی را برای مشکلات به‌روزرسانی امنیتی ویندوز به اشتراک گذاشت

مایکروسافت اخیراً راه ‌حل موقتی را برای کاربرانی که با مشکل عدم دریافت به‌روزرسانی‌های امنیتی در نسخه 24H2 ویندوز 11 مواجه شده‌اند، ارائه کرده است. این مشکل زمانی رخ می‌دهد که کاربران، ویندوز 11 را که شامل به‌روزرسانی‌های اکتبر یا نوامبر 2024 هستند، از طریق دیسک‌های CD یا فلش USB

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - فریمورک ASP.NET - حملات Code Injection - حملات ViewState code injection

سه هزار کلید فاش شده ASP.NET امکان حملات Code Injection را فراهم می‌آورند

مایکروسافت هشدار داده است که بیش از ۳,۰۰۰ کلید ماشین ASP.NET به‌صورت عمومی در دسترس قرار گرفته‌اند که می‌توانند برای مهاجمان امکان حملات Code Injection را فراهم آورند. این کلیدها که به‌عنوان کلیدهای ماشین ASP.NET شناخته می‌شوند، برای تأمین امنیت داده‌ها در فریمورک ASP.NET استفاده می‌گردند و افشای آن‌ها می‌تواند

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - CVE-2025-0994 - اجرای کد از راه دور - Trimble Cityworks -

آسیب پذیری اجرای کد از راه دور در نرم‌افزار Trimble Cityworks

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA)، هفتم فوریه ۲۰۲۵ در خصوص یک آسیب ‌پذیری اجرای کد از راه دور (RCE) در نرم‌افزار Trimble Cityworks هشدار داد. این نرم‌افزار برای مدیریت دارایی‌ها و عملیات کاری در زیرساخت‌های عمومی، به‌ویژه در بخش‌های آب و فاضلاب، استفاده می‌شود. این آسیب

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - مرورگر Microsoft Edge - آسیب پذیری - CVE-2025-21342، CVE-2025-21408، CVE-2025-21283 و CVE-2025-21279

نسخه جدید مرورگر Microsoft Edge، چندین آسیب پذیری را پچ می‌کند!

مایکروسافت، ششم فوریه ۲۰۲۵ یک به‌ روزرسانی امنیتی برای مرورگر Edge خود منتشر کرد که چندین آسیب ‌پذیری را پچ می‌کند. این آسیب پذیری‌ها می‌توانند به مهاجمان اجازه دهند تا کد خود را از راه دور اجرا کنند و سیستم‌های کاربران را تحت تاثیر قرار دهند. چهار آسیب ‌پذیری قابل

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - CVE-2025-21293 - سرویس دامنه اکتیو دایرکتوری- PoC

شناسایی کد PoC برای CVE-2025-21293 در سرویس دامنه اکتیو دایرکتوری

خبرها حاکی از آن است که اخیرا یک کد PoC برای آسیب ‌پذیری CVE-2025-21293، شناسایی شده است. CVE-2025-21293 (امتیاز CVSS:8.8)، یک آسیب ‌پذیری بحرانی در سرویس دامنه اکتیو دایرکتوری (Active Directory) است که منجر به افزایش سطح دسترسی می‌شود. اکسپلویت موفق این آسیب ‌پذیری به مهاجمان احراز هویت ‌شده  با

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - CVE-2024-12754 - AnyDesk

شناسایی آسیب ‌پذیری CVE-2024-12754 در AnyDesk

یک آسیب ‌پذیری در AnyDesk، نرم‌افزار معروف دسکتاپ از راه دور، شناسایی شده است که نگرانی‌های امنیتی قابل توجهی را ایجاد کرده است. این آسیب ‌پذیری (CVE-2024-12754، امتیاز CVSS: 5.5)، توسط ZDI-24-1711 دنبال می‌شود و به مهاجمان لوکال اجازه می‌دهد تا با سوء استفاده از نحوه پردازش تصاویر پس‌زمینه ویندوز

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - سیسکو - Cisco ISE -

سیسکو دو آسیب پذیری بحرانی را در ISE پچ کرد!

سیسکو، پنجم فوریه ۲۰۲۵، به‌ روزرسانی‌هایی را برای پچ دو آسیب ‌پذیری بحرانی در Identity Services Engine (ISE) منتشر کرد که می‌توانند به مهاجمان از راه دور امکان دهند تا دستورات دلخواه را اجرا کنند و سطح دسترسی خود را در دستگاه‌های آسیب ‌پذیر افزایش دهند. ISE سیسکو یک پلتفرم

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب ‌پذیری - روترهای سری CPE شرکت Zyxel - CVE-2024-40891 - CVE-2025-0890

آسیب پذیری‌های کشف شده در روترهای سری CPE شرکت Zyxel پچ نخواهند شد!

شرکت Zyxel در اواخر ژانویه ۲۰۲۵، هشداری را در خصوص یک آسیب ‌پذیری بحرانی روز صفر در دستگاه‌های سری CPE این شرکت صادر کرد. Zyxel همچنین اعلام کرد که دیگر هیچگونه پچ و به روزرسانی برای دستگاه‌های سری CPE نخواهد داشت و کاربران باید دستگاه‌های قدیمی خود را با نمونه