آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA)، بیست و سوم ژانویه ۲۰۲۵، شش توصیه امنیتی برای سیستم های کنترل صنعتی ([1]ICS) صادر کرد. هر یک از این توصیهها به رسیدگی به آسیب پذیریهای قابل توجه در سیستم های حیاتی مورد استفاده در صنایع مختلف میپردازند. این مشاوره اطلاعات

یک ارزیابی امنیتی جامع توسط Eclypsium از سه مدل فایروال Palo Alto Networks، منجر به کشف آسیب پذیری مختلف شده است که بر فریمور دستگاهها تأثیر میگذارند. این آسیب پذیریها و نقصهای امنیتی میتوانند به مهاجمان اجازه دهند تا ابتداییترین حفاظتهای یکپارچگی مانند Secure Boot(بوت امن) را دور بزنند و

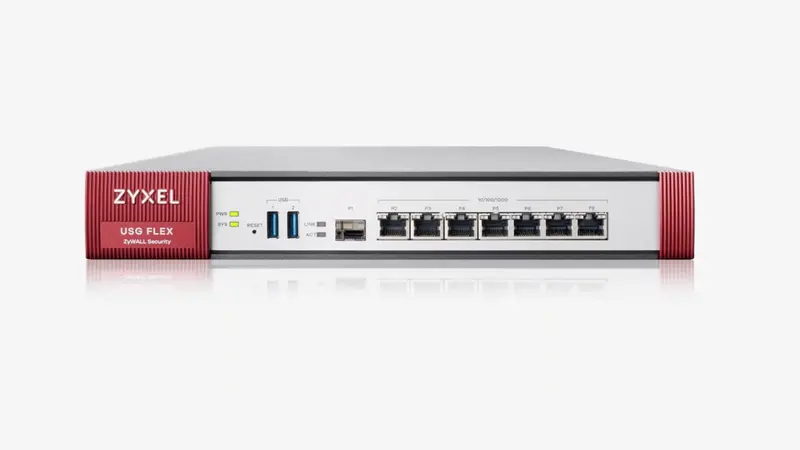
شرکت Zyxel ، بیست و پنجم ژانویه ۲۰۲۵ هشدار داد که یک Signature Update معیوب و مشکل ساز باعث شده است تا برخی از فایروالهای USG FLEX و سری ATP این شرکت وارد یک شوند. به این معنا که دستگاه فایروال پس از روشن شدن نمیتواند به طور کامل بوت

ایوانتی (Ivanti) چندی پیش در اوایل ژانویه ۲۰۲۵، در خصوص یک آسیب پذیری بحرانی (CVE-2025-0282) که بر محصولات Ivanti Connect Secure (نسخههای پیش از 22.7R2.5)، Ivanti Policy Secure (نسخههای پیش از 22.7R1.2) و Ivanti Neurons (نسخههای پیش از 22.7R2.3) این شرکت تاثیر میگذارد، هشدار داد. اکنون پس از گذشت چند

اخیرا یک آسیب پذیری XSS در phpmyadmin، ابزار منبع باز برای مدیریت دیتابیسهای MySQL شناسایی شده است. این آسیب پذیری که با شناسه CVE-2025-24530 دنبال میشود، به مهاجمان اجازه میدهد تا از طریق ویژگی “ Check tables“، حملات XSS را آغاز کنند. CVE-2025-24530 بر نسخههای سری 5.x تا پیش از

گزارشهای اخیر حاکی از آن هستند که ۱۲۶ آسیب پذیری در کرنل لینوکس شناسایی شده است که میتوانند به مهاجمان اجازه سوء استفاده از ۷۸ زیرسیستم (subsystems) مختلف لینوکس را بدهند. این آسیب پذیریها، خطرات امنیتی قابلتوجهی به همراه دارند و انواع مختلفی از حملات از جمله انکار سرویس، اجرای

اوراکل ۲۱ ژانویه ۲۰۲۵، به روزرسانی امنیتی (CPU) ماه ژانویه سال جاری را برای رفع ۳۱۸ نقص امنیتی در بیش از ۹۰ محصول و سرویس خود منتشر کرد. این پچ شامل بروزرسانی برای محصولات مختلف از جمله Oracle Database، Fusion Middleware، MySQL، E-Business Suite، PeopleSoft و دیگر محصولات این شرکت

آسیب پذیریهای متعددی در سرور LDAP دبیان (Debian) شناسایی شدهاند که به مهاجمان اجازه میدهند بدون احراز هویت مناسب به عنوان کاربر لاگین کنند. تیم پشتیبانی دبیان نیز بیستم ژانویه ۲۰۲۵، یک به روزرسانی امنیتی برای پکیچ 389-ds-base سرور LDAP منتشر کرد که چندین آسیب پذیری بحرانی را پچ میکند.

تیم امنیتی اوبونتو اخیرا آسیب پذیریهای متعددی را در کتابخانه PoDoFo لینوکس کشف کرده است که بر روی چندین نسخه از اوبونتو تأثیر میگذارند. تیم امنیتی اوبونتو بخشی از شرکت Canonical است که مسئولیت توسعه و مدیریت جنبههای امنیتی سیستمعامل اوبونتو (Ubuntu) و محصولات مرتبط با آن را بر عهده

چندی پیش یک آسیب پذیری بحرانی سرریز بافر، با شناسه CVE-2024-54887، در روترهای TP-Link TL-WR940N شناسایی شد که به طور خاص بر نسخههای سخت افزاری 3 و 4 با فریمور 3.16.9 و قدیمیتر تأثیر میگذارد. این آسیب پذیری به مهاجمان احراز هویت شده اجازه میدهد تا کد دلخواه خود را

آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA)، بیست و سوم ژانویه ۲۰۲۵، شش توصیه امنیتی برای سیستم های کنترل صنعتی ([1]ICS) صادر کرد. هر یک از این توصیهها به رسیدگی به آسیب پذیریهای قابل توجه در سیستم های حیاتی مورد استفاده در صنایع مختلف میپردازند. این مشاوره اطلاعات

یک ارزیابی امنیتی جامع توسط Eclypsium از سه مدل فایروال Palo Alto Networks، منجر به کشف آسیب پذیری مختلف شده است که بر فریمور دستگاهها تأثیر میگذارند. این آسیب پذیریها و نقصهای امنیتی میتوانند به مهاجمان اجازه دهند تا ابتداییترین حفاظتهای یکپارچگی مانند Secure Boot(بوت امن) را دور بزنند و

شرکت Zyxel ، بیست و پنجم ژانویه ۲۰۲۵ هشدار داد که یک Signature Update معیوب و مشکل ساز باعث شده است تا برخی از فایروالهای USG FLEX و سری ATP این شرکت وارد یک شوند. به این معنا که دستگاه فایروال پس از روشن شدن نمیتواند به طور کامل بوت

ایوانتی (Ivanti) چندی پیش در اوایل ژانویه ۲۰۲۵، در خصوص یک آسیب پذیری بحرانی (CVE-2025-0282) که بر محصولات Ivanti Connect Secure (نسخههای پیش از 22.7R2.5)، Ivanti Policy Secure (نسخههای پیش از 22.7R1.2) و Ivanti Neurons (نسخههای پیش از 22.7R2.3) این شرکت تاثیر میگذارد، هشدار داد. اکنون پس از گذشت چند

اخیرا یک آسیب پذیری XSS در phpmyadmin، ابزار منبع باز برای مدیریت دیتابیسهای MySQL شناسایی شده است. این آسیب پذیری که با شناسه CVE-2025-24530 دنبال میشود، به مهاجمان اجازه میدهد تا از طریق ویژگی “ Check tables“، حملات XSS را آغاز کنند. CVE-2025-24530 بر نسخههای سری 5.x تا پیش از

گزارشهای اخیر حاکی از آن هستند که ۱۲۶ آسیب پذیری در کرنل لینوکس شناسایی شده است که میتوانند به مهاجمان اجازه سوء استفاده از ۷۸ زیرسیستم (subsystems) مختلف لینوکس را بدهند. این آسیب پذیریها، خطرات امنیتی قابلتوجهی به همراه دارند و انواع مختلفی از حملات از جمله انکار سرویس، اجرای

اوراکل ۲۱ ژانویه ۲۰۲۵، به روزرسانی امنیتی (CPU) ماه ژانویه سال جاری را برای رفع ۳۱۸ نقص امنیتی در بیش از ۹۰ محصول و سرویس خود منتشر کرد. این پچ شامل بروزرسانی برای محصولات مختلف از جمله Oracle Database، Fusion Middleware، MySQL، E-Business Suite، PeopleSoft و دیگر محصولات این شرکت

آسیب پذیریهای متعددی در سرور LDAP دبیان (Debian) شناسایی شدهاند که به مهاجمان اجازه میدهند بدون احراز هویت مناسب به عنوان کاربر لاگین کنند. تیم پشتیبانی دبیان نیز بیستم ژانویه ۲۰۲۵، یک به روزرسانی امنیتی برای پکیچ 389-ds-base سرور LDAP منتشر کرد که چندین آسیب پذیری بحرانی را پچ میکند.

تیم امنیتی اوبونتو اخیرا آسیب پذیریهای متعددی را در کتابخانه PoDoFo لینوکس کشف کرده است که بر روی چندین نسخه از اوبونتو تأثیر میگذارند. تیم امنیتی اوبونتو بخشی از شرکت Canonical است که مسئولیت توسعه و مدیریت جنبههای امنیتی سیستمعامل اوبونتو (Ubuntu) و محصولات مرتبط با آن را بر عهده

چندی پیش یک آسیب پذیری بحرانی سرریز بافر، با شناسه CVE-2024-54887، در روترهای TP-Link TL-WR940N شناسایی شد که به طور خاص بر نسخههای سخت افزاری 3 و 4 با فریمور 3.16.9 و قدیمیتر تأثیر میگذارد. این آسیب پذیری به مهاجمان احراز هویت شده اجازه میدهد تا کد دلخواه خود را