محققان امنیت سایبری اخیراً نسخه جدیدی از بدافزار ZLoader (نسخه ۲.۹.۴.۰) را کشف کردهاند که از تکنیکهای پیشرفتهای مانند DNS tunneling برای تقویت ارتباطات فرماندهی و کنترل (C2) و فرار از شناسایی استفاده میکند. این تجدید حیات ZLoader که با نام Terdot یا DELoader نیز شناخته میشود، تحول قابلتوجهی را

نسخه جدیدی از بدافزار اندرویدی Octo به نام «Octo2» در حال گسترش در سراسر اروپا است که در قالب برنامههای قانونی مانند NordVPN، Google Chrome و Europe Enterprise ظاهر و توزیع میشود. تروجان Octo2 از سرویس Zombider برای افزودن پیلود مخرب به این فایلهای APK استفاده میکند و در عین

IBM X-Force از مارس 2024، چندین دسته حملات فیشینگ در مقیاس بزرگ را شناسایی کرده است که تروجان بانکی Grandoreiro را توزیع میکنند. این تروجان معمولا در قالب بدافزار به عنوان یک سرویس (MaaS) ارائه میگردد. Grandoreiro در آخرین حمله فیشینگ شناسایی شده، در بیش از 60 کشور جهان خصوصا

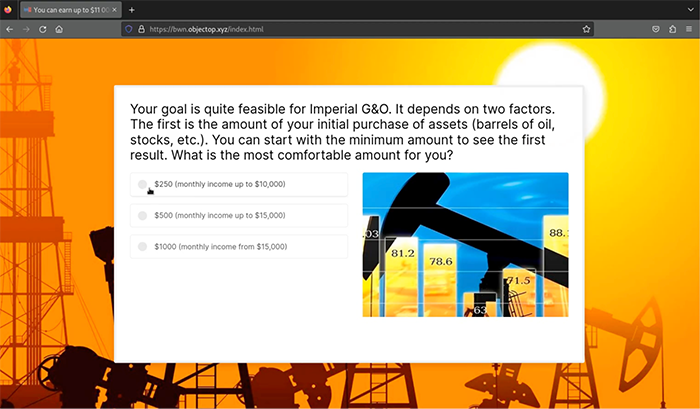
یک عامل تهدید جدید DNS به نام Savvy Seahorse از تکنیک های پیچیده برای جذب اهداف به پلتفرمهای سرمایه گذاری جعلی و سرقت وجوه سوء استفاده میکند. Savvy Seahorse در واقع یک عامل تهدید DNS است که قربانیان را متقاعد میسازد تا در پلتفرم های سرمایه گذاری جعلی حساب ایجاد