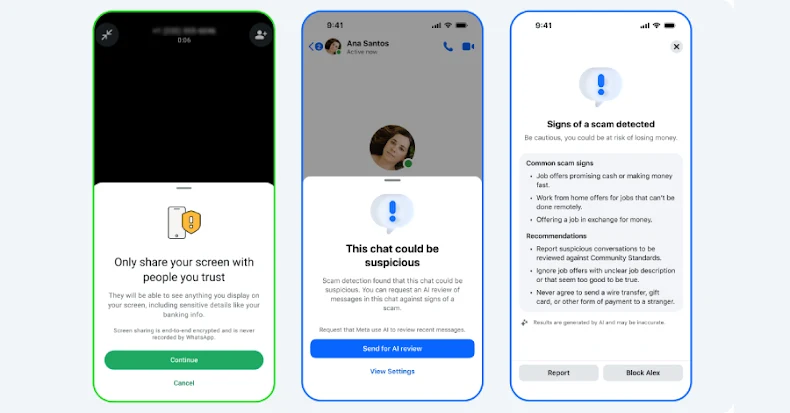
شرکت Meta اعلام کرد که مجموعهای از ابزارهای جدید را برای افزایش امنیت کاربران واتساپ (WhatsApp) و مسنجر فیسبوک (Messenger) و جلوگیری از کلاهبرداریهای آنلاین راهاندازی کرده است. بر اساس بیانیه رسمی متا، از این پس هنگام تماس تصویری در واتساپ، اگر کاربر قصد اشتراکگذاری صفحه نمایش (Screen Sharing) خود

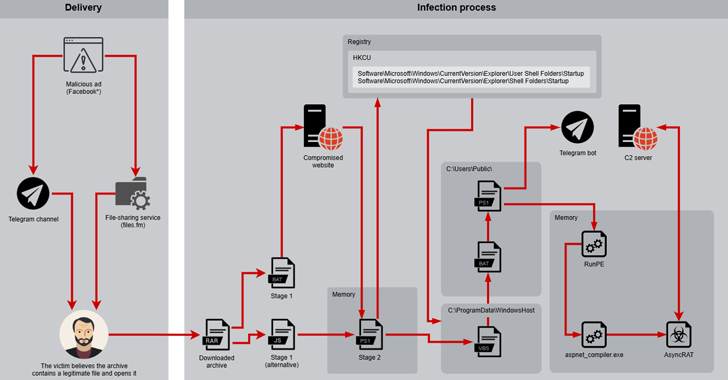
یک کمپین مخرب توسط Desert Dexter که از نسخه تغییر یافته بدافزار AsyncRAT استفاده میکند، از سپتامبر 2024 تاکنون کاربرانی را در خاورمیانه و شمال آفریقا هدف قرار داده است. محققان امنیتی در Positive Technologies اعلام کردهاند که این حمله از شرایط ژئوپلیتیکی منطقه سوءاستفاده کرده و با استفاده از

در پی گسترش آتشسوزی در منطقه منلو پارک کالیفرنیا و نزدیک شدن آن به دفتر مرکزی شرکت متا، شایعاتی مبنی بر احتمال قطعی سراسری سرویسهای این شرکت از جمله اینستاگرام، واتساپ و فیسبوک در فضای مجازی منتشر شده است. در روزهای اخیر، موجی از نگرانی در میان کاربران شبکههای اجتماعی

کمیسیون حفاظت از دادههای ایرلند (DPC)، هفدهم دسامبر ۲۰۲۴ اعلام کرد که متا (Meta) را به دلیل نقص امنیتی که در سال ۲۰۱۸ منجر به افشای اطلاعات حدود ۲۹ میلیون حساب فیسبوک و نقض حریم خصوصی کاربران اروپایی شده بود، ۲۵۱ میلیون یورو (۲۶۳ میلیون دلار) جریمه کرده است. این

دادگاه عالی اروپا روز جمعه، چهارم اکتبر ۲۰۲۴ با حمایت مکس شرمز، فعال حریم خصوصی، تصمیم گرفت که پرونده جدیدی برای Meta (متا) باز کند که مطابق با آن Meta میبایست استفاده از دادههای شخصی جمع آوری شده توسط فیسبوک را در تبلیغات هدفمند خود محدود کند. دیوان عدالت اتحادیه

کمیسیون حفاظت از داده ایرلند ([1]DPC)، شرکت متا (Meta) را به دلیل ذخیره گذرواژه صدها میلیون کاربر به صورت Clear Text (متن ساده)، 91 میلیون یورو جریمه کرده است. DPC از سال 2019 در حال بررسی این رویداد سایبری میباشد. محققان در سال 2019 اعلام کردند که رمز عبور 200

کسب و کارهای کوچک و متوسط ([1]SMBها)، غالبا فاقد امنیت سایبری لازم و مناسب میباشند. SMBها برای نوآوری و رشد اقتصادی حیاتی بوده و نقش آنها در زنجیره تامین، این کسبوکارها را به اهداف جذابی برای هکرها تبدیل کرده است. SMBها به دلیل محدودیت منابع و تخصص، با چالشهای امنیت