

جستجو














بدافزار Coyote، یک تروجان بانکی پیشرفته است که به طور قابل توجهی دسترسی خود را گسترش داده و اکنون ۱,۰۳۰ وب سایت و ۷۳ موسسه مالی را عمدتا در برزیل مورد هدف قرار داده است. این تروجان بانکی از تکنیکهای پیشرفته برای سرقت اطلاعات و دسترسی غیرمجاز به دادههای حساس

دراینر (Drainer) نوعی بدافزار است که در وبسایتهای فیشینگ مستقر شده و داراییهای کریپتو را با ترغیب کاربران به امضای تراکنشهای جعلی و مخرب میرباید. کلاهبرداران در سال ۲۰۲۴ حدود ۴۹۴ میلیون دلار ارز دیجیتال را توسط دراینرها یا تخلیه کنندههای کیف پولهای ارز دیجیتال به سرقت بردند. شواهد حاکی
تیم تحقیقاتی Socket یک پکیج npm مخرب به نام ethereumvulncontracthandler را کشف کرده است که خود را به عنوان ابزاری برای شناسایی آسیب پذیریها در قراردادهای هوشمند اتریوم معرفی میکند، اما در واقع حاوی تروجان دسترسی از راه دور Quasar (RAT) است. پکیج ethereumvulncontracthandler به شدت مبهم بوده و در
گزارشهای اخیر روند نگرانکنندهای را برجسته کردهاند که در آن پکیجهای مخرب npm، توسعهدهندگان اتریوم (Ethereum) را به منظور سرقت کلیدهای خصوصی آنها و سایر اطلاعات حساس هدف قرار میدهند. این پکیجها، جعل ابزارهای قانونی هستند و از اعتماد توسعهدهندگان به نرمافزار منبع باز سوءاستفاده میکنند. تاکنون در مجموع بیست

پلیس فدرال آمریکا (FBI) رسما اعلام کرده است که یک گروه هک کره شمالی موسوم به TraderTraitor، مبلغ 308 میلیون دلار را در ماه می 2024 از صرافی ژاپنی DMM Bitcoin به سرقت برده است. این حمله از اواخر مارس 2024 آغاز شد، زمانی که یکی از اعضای TraderTraitor به
هکرها با ربودن توکنهای اکانت npm توسعه دهندگان تیمهای rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیجهای npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی میباشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket
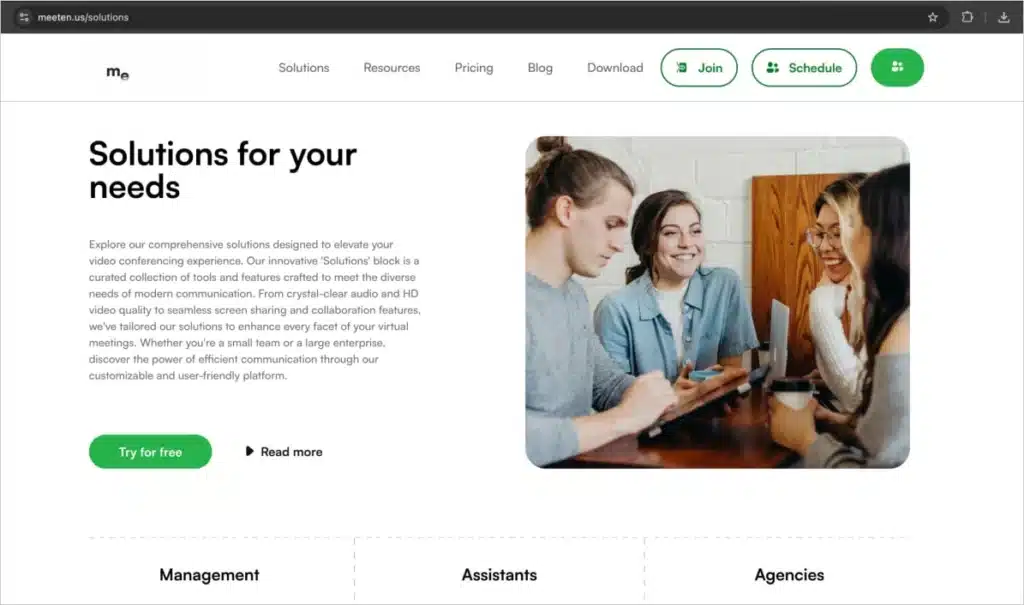
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفهای را کشف کردهاند که از طریق برنامههای ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 میباشند، مورد هدف قرار میدهد. این کمپین که توسط CADO Security با نام Meeten شناخته میشود با استفاده از پلتفرمهای جعلی مانند Clusee ، Cuesee
فضای دیجیتال با نزدیک شدن به رویداد سالانه بلک فرایدی یا Black Friday (جمعه سیاه)، افزایش بیسابقهای را در تجارت الکترونیک و خرید آنلاین تجربه میکند. بر اساس مشاوره FTI، در سه ماهه اول سال 2024، خرده فروشی آنلاین 57 درصد از کل فروش را در ایالات متحده تشکیل داده

ادعای گروه هکری IB IT مبنی بر هک بلوبانک و بانک کشاورزی، خبرگزاریها را بر آن داشت تا این موضوع را از روابط عمومی بلوبانک و همچنین مرکز افتا و سایر نهادهای ذیربط پیگیری کنند. آخرین خبرها حاکی از آن است که بلوبانک، بانک سامان و کشاورزی و دیگر نهادهای

روز یکشنبه، بیستم آبان ۱۴۰۳، یک گروه هکری به نام IB IT مدعی شد که به اطلاعات بیش از ۱.۵ میلیون کاربر بلوبانک زیرمجموعه بانک سامان دسترسی پیدا کرده است. IB IT دیتابیس بلوبانک را به قیمت 50 هزار دلار برای فروش در یکی از فرومهای امنیتی گذاشته و نمونهای از
بدافزار Coyote، یک تروجان بانکی پیشرفته است که به طور قابل توجهی دسترسی خود را گسترش داده و اکنون ۱,۰۳۰ وب سایت و ۷۳ موسسه مالی را عمدتا در برزیل مورد هدف قرار داده است. این تروجان بانکی از تکنیکهای پیشرفته برای سرقت اطلاعات و دسترسی غیرمجاز به دادههای حساس
دراینر (Drainer) نوعی بدافزار است که در وبسایتهای فیشینگ مستقر شده و داراییهای کریپتو را با ترغیب کاربران به امضای تراکنشهای جعلی و مخرب میرباید. کلاهبرداران در سال ۲۰۲۴ حدود ۴۹۴ میلیون دلار ارز دیجیتال را توسط دراینرها یا تخلیه کنندههای کیف پولهای ارز دیجیتال به سرقت بردند. شواهد حاکی
تیم تحقیقاتی Socket یک پکیج npm مخرب به نام ethereumvulncontracthandler را کشف کرده است که خود را به عنوان ابزاری برای شناسایی آسیب پذیریها در قراردادهای هوشمند اتریوم معرفی میکند، اما در واقع حاوی تروجان دسترسی از راه دور Quasar (RAT) است. پکیج ethereumvulncontracthandler به شدت مبهم بوده و در
گزارشهای اخیر روند نگرانکنندهای را برجسته کردهاند که در آن پکیجهای مخرب npm، توسعهدهندگان اتریوم (Ethereum) را به منظور سرقت کلیدهای خصوصی آنها و سایر اطلاعات حساس هدف قرار میدهند. این پکیجها، جعل ابزارهای قانونی هستند و از اعتماد توسعهدهندگان به نرمافزار منبع باز سوءاستفاده میکنند. تاکنون در مجموع بیست
پلیس فدرال آمریکا (FBI) رسما اعلام کرده است که یک گروه هک کره شمالی موسوم به TraderTraitor، مبلغ 308 میلیون دلار را در ماه می 2024 از صرافی ژاپنی DMM Bitcoin به سرقت برده است. این حمله از اواخر مارس 2024 آغاز شد، زمانی که یکی از اعضای TraderTraitor به
هکرها با ربودن توکنهای اکانت npm توسعه دهندگان تیمهای rspack و Vant توانستند سه پکیج محبوب @rspack/core، @rspack/cli و Vant را به بدافزار آلوده کنند. این پکیجهای npm آلوده، قادر به نصب کریپتوماینرها بر روی سیستم قربانی میباشند. در واقع این حمله زنجیره تامین که توسط محققان Sonatype و Socket
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفهای را کشف کردهاند که از طریق برنامههای ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 میباشند، مورد هدف قرار میدهد. این کمپین که توسط CADO Security با نام Meeten شناخته میشود با استفاده از پلتفرمهای جعلی مانند Clusee ، Cuesee
فضای دیجیتال با نزدیک شدن به رویداد سالانه بلک فرایدی یا Black Friday (جمعه سیاه)، افزایش بیسابقهای را در تجارت الکترونیک و خرید آنلاین تجربه میکند. بر اساس مشاوره FTI، در سه ماهه اول سال 2024، خرده فروشی آنلاین 57 درصد از کل فروش را در ایالات متحده تشکیل داده
ادعای گروه هکری IB IT مبنی بر هک بلوبانک و بانک کشاورزی، خبرگزاریها را بر آن داشت تا این موضوع را از روابط عمومی بلوبانک و همچنین مرکز افتا و سایر نهادهای ذیربط پیگیری کنند. آخرین خبرها حاکی از آن است که بلوبانک، بانک سامان و کشاورزی و دیگر نهادهای
روز یکشنبه، بیستم آبان ۱۴۰۳، یک گروه هکری به نام IB IT مدعی شد که به اطلاعات بیش از ۱.۵ میلیون کاربر بلوبانک زیرمجموعه بانک سامان دسترسی پیدا کرده است. IB IT دیتابیس بلوبانک را به قیمت 50 هزار دلار برای فروش در یکی از فرومهای امنیتی گذاشته و نمونهای از
