

جستجو














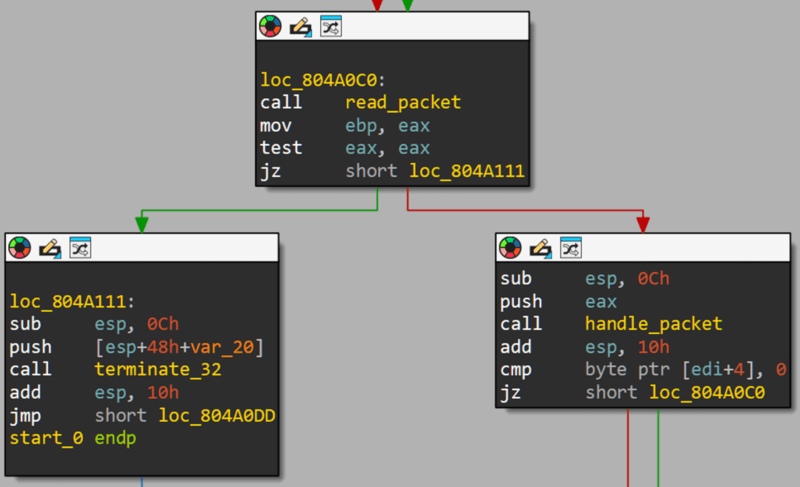
آزمایشگاه FortiGuard در آوریل ۲۰۲۴، یک بات نت جدید به نام Goldoon را شناسایی کرد که از یک آسیب پذیری قدیمی (CVE-2015-2051) در روترهای D-Link سوء استفاده میکند. بات نت Goldoon میتواند اطلاعات مربوط به دستگاه را جمع آوری و توسط هکرها برای اجرای دستورات دلخواه و راه اندازی حملات
محققان امنیت سایبری اخیرا یک حمله چند مرحلهای پیچیده را کشف کردند که از طعمه های فیشینگ با مضمون فاکتور برای ارائه طیف گستردهای از بدافزارها مانند VenomRAT ، Remcos RAT، XWORM ، NanoCore RAT ویک رباینده که کیف پولهای کریپتو را مورد هدف قرار میدهد، استفاده می کند. آزمایشگاه
آزمایشگاه FortiGuard در ژانویه 2024، یک فایل PDF را به زبان پرتغالی شناسایی نمود که یک بدافزار چند منظوره معروف به Byakugan را توزیع میکرد. گزارشی از این بدافزار در حین بررسی آن منتشر شد. این گزارش تنها تجزیه و تحلیل مختصری از همپوشانی بین آن حمله و این یافته

آزمایشگاه FortiGuard، چهارم مارس ۲۰۲۴ طی گزارشی اعلام کرد که یک عامل تهدید جدید را کشف کرده است که از یک فایل PDF مخرب برای انتشار تروجان بانکی CHAVECLOAK استفاده میکند. این حمله پیچیده شامل دانلود PDF یک فایل ZIP و متعاقبا استفاده از تکنیکهای بارگذاری جانبی DLL برای اجرای
آزمایشگاه FortiGuard در آوریل ۲۰۲۴، یک بات نت جدید به نام Goldoon را شناسایی کرد که از یک آسیب پذیری قدیمی (CVE-2015-2051) در روترهای D-Link سوء استفاده میکند. بات نت Goldoon میتواند اطلاعات مربوط به دستگاه را جمع آوری و توسط هکرها برای اجرای دستورات دلخواه و راه اندازی حملات
محققان امنیت سایبری اخیرا یک حمله چند مرحلهای پیچیده را کشف کردند که از طعمه های فیشینگ با مضمون فاکتور برای ارائه طیف گستردهای از بدافزارها مانند VenomRAT ، Remcos RAT، XWORM ، NanoCore RAT ویک رباینده که کیف پولهای کریپتو را مورد هدف قرار میدهد، استفاده می کند. آزمایشگاه
آزمایشگاه FortiGuard در ژانویه 2024، یک فایل PDF را به زبان پرتغالی شناسایی نمود که یک بدافزار چند منظوره معروف به Byakugan را توزیع میکرد. گزارشی از این بدافزار در حین بررسی آن منتشر شد. این گزارش تنها تجزیه و تحلیل مختصری از همپوشانی بین آن حمله و این یافته
آزمایشگاه FortiGuard، چهارم مارس ۲۰۲۴ طی گزارشی اعلام کرد که یک عامل تهدید جدید را کشف کرده است که از یک فایل PDF مخرب برای انتشار تروجان بانکی CHAVECLOAK استفاده میکند. این حمله پیچیده شامل دانلود PDF یک فایل ZIP و متعاقبا استفاده از تکنیکهای بارگذاری جانبی DLL برای اجرای
