

جستجو














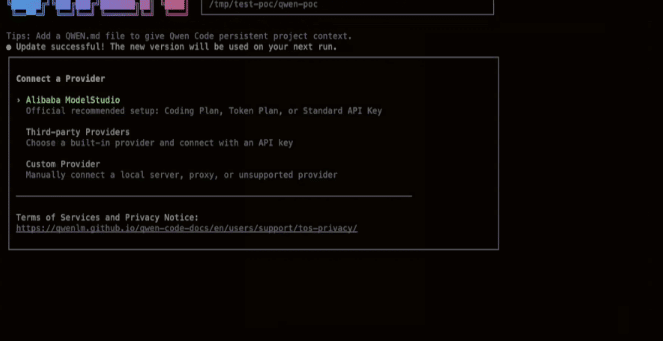
شرکت Manifold Security از شناسایی هشت ضعف امنیتی در هفت عامل کدنویسی هوش مصنوعی مبتنی بر خط فرمان (Command-Line AI Coding Agents) خبر داده است. این ضعفهای امنیتی میتوانند یک پیکربندی مخرب گیت (Git) را به مسیری برای اجرای کد مهاجم روی سیستم توسعهدهنده تبدیل کنند. در این حملات، دستورات تعبیهشده در مخزن میتوانند بدون تأیید کاربر و خارج از محیط سندباکس(Sendbox) عامل، روی سیستم اجرا شوند؛ در برخی موارد نیز این اجرا پیش از نمایش هشدارهای امنیتی یا آغاز تعامل با مدل رخ میدهد. پیکربندی مخرب گیت در حالی این تهدید را ایجاد میکند که چهار مورد از آسیبپذیریهای شناساییشده هنگام انتشار گزارش همچنان بدون پچ بودند و چندین عامل محبوب کدنویسی هوش مصنوعی را در معرض ریسک قرار میدادند.
چندین آسیب پذیری در پروژههای مرتبط با Git از جمله GitHub Desktop، Git Credential Manager، Git LFS و GitHub Codespaces شناسایی شده است. این آسیب پذیریها مربوط به نحوه نادرست مدیریت پروتکلهای مبتنی بر متن میباشند. این مشکل در واقع به دلیل پردازش نادرست کاراکترهای newline و carriage return در
شرکت Manifold Security از شناسایی هشت ضعف امنیتی در هفت عامل کدنویسی هوش مصنوعی مبتنی بر خط فرمان (Command-Line AI Coding Agents) خبر داده است. این ضعفهای امنیتی میتوانند یک پیکربندی مخرب گیت (Git) را به مسیری برای اجرای کد مهاجم روی سیستم توسعهدهنده تبدیل کنند. در این حملات، دستورات تعبیهشده در مخزن میتوانند بدون تأیید کاربر و خارج از محیط سندباکس(Sendbox) عامل، روی سیستم اجرا شوند؛ در برخی موارد نیز این اجرا پیش از نمایش هشدارهای امنیتی یا آغاز تعامل با مدل رخ میدهد. پیکربندی مخرب گیت در حالی این تهدید را ایجاد میکند که چهار مورد از آسیبپذیریهای شناساییشده هنگام انتشار گزارش همچنان بدون پچ بودند و چندین عامل محبوب کدنویسی هوش مصنوعی را در معرض ریسک قرار میدادند.
چندین آسیب پذیری در پروژههای مرتبط با Git از جمله GitHub Desktop، Git Credential Manager، Git LFS و GitHub Codespaces شناسایی شده است. این آسیب پذیریها مربوط به نحوه نادرست مدیریت پروتکلهای مبتنی بر متن میباشند. این مشکل در واقع به دلیل پردازش نادرست کاراکترهای newline و carriage return در
