

جستجو















تیم تحقیقاتی تهدید Socket هشتم نوامبر ۲۰۲۴، پکیجهای npm مخربی را شناسایی کرده است که به طور خاص کاربران Roblox را هدف قرار میدهند. این پکیجها برای جعل هویت ماژولهای قانونی که به طور گسترده در جامعه توسعه دهندگان Roblox استفاده میشوند، طراحی شدهاند. Roblox، یک پلتفرم آنلاین و سیستم

یک سازمان فعال در حوزه رسانه در جنوب آسیا در نوامبر 20233 توسط بکدور GoGra مورد هدف قرار گرفت. GoGra یک بکدور جدید مبتنی بر Go است که سیمانتک که از آن با عنوان ” Trojan.Gogra ” یاد میکند. بکدور GoGra از Graph API مایکروسافت برای تعامل با سرور فرماندهی
یک مؤسسه تحقیقاتی وابسته به دولت تایوان که از اوایل جولای ۲۰۲۳ شروع به کار کرده است، توسط گروههای سایبری مرتبط با چین، مورد نفوذ قرار گرفت. الگوی فعالیت این حمله سایبری با گروه چینی APT41 مطابقت دارد. سیسکو تالوس در اوت 2023، دستورات غیرعادی PowerShell را شناسایی کرد که
محققان تیم امنیت سایبری QiAnXin XLab، بدافزار جدیدی به نام بات نت Zergeca را کشف کردهاند که میتواند حملات انکار سرویس توزیع شده ([1]DDoS) را به انجام رساند. این بات نت که در Golang نوشته شده است، به دلیل ارجاع به رشتهای به نام “ootheca” در سرورهای فرمان و کنترل
باج افزار Eldorado، یک باج افزار به عنوان سرویس ([1]RaaS) جدید است که فعالیت آن در ماه مارس ۲۰۲۴ مشاهده شد. این باج افزار توانایی رمزگذاری انواع فایلها در سیستم عاملهای ویندوز، لینوکس و VMware ESXi را دارد. باج افزار Eldorado تاکنون نام و مشخصات 16 قربانی را در وب
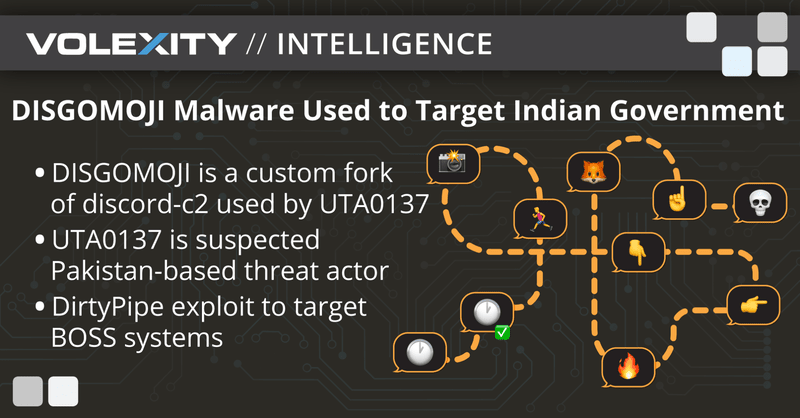
شرکت امنیتی Volexity اخیرا یک سری حملات جاسوسی سایبری را شناسایی کرده است که توسط گروه مستقر در پاکستان هدایت میشوند. عامل تهدید مورد استفاده در این حملات، بدافزار DISGOMOJI نام دارد که به زبان Golang نوشته شده و برای سیستمهای لینوکس کامپایل شده است. Volexity این حملات را تحت

محققان امنیت سایبری Phylum، یک پکیج مخرب پایتون را شناسایی کردهاند که ظاهراً شاخهای از کتابخانه requests محبوب است. این پکیج مخرب، یک نسخه Golang از فریمورک فرماندهی و کنترل Sliver را در یک تصویر PNG از لوگوی پروژه پنهان کرده است. پکیجی که از این ترفند استگانوگرافی استفاده میکند،
Kimsuky (کیمسوکی)، یک گروه سایبری تحت حمایت کره شمالی است. این گروه در حملات اخیر خود، شرکتهای فعال در حوزه کریپتو (ارز دیجیتال) در کره جنوبی را توسط یک بدافزار جدید مبتنی بر Golang به نام بدافزار Durian مورد هدف قرار داده است. Durian در واقع به عنوان یک بکدور
عوامل تهدید سازنده باج افزار BianLian از نقص های امنیتی نرم افزار JetBrains TeamCity به منظور انجام حملات اخاذی سوء استفاده کردند. طبق گزارش جدیدی که از سوی GuidePoint Security منتشر شده است، این حمله با اکسپلویت یک سرور TeamCity آغاز گشته که منجر به استقرار PowerShell بکدور BianLian نوشته
Kimsuky اخیرا در حملاتی مشاهده شده است که از فیشینگ هدفمند به منظور ارائه مجموعهای از بکدورها و ابزارهایی مانند AppleSeed، Meterpreter و TinyNuke برای ایجاد دسترسی و کنترل ماشینهای هک شده استفاده میکند. گروه تهدید Kimsuky (کیمسوکی) تحت حمایت کره شمالی، از سال ۲۰۱۳ فعال میباشد. این گروه در
تیم تحقیقاتی تهدید Socket هشتم نوامبر ۲۰۲۴، پکیجهای npm مخربی را شناسایی کرده است که به طور خاص کاربران Roblox را هدف قرار میدهند. این پکیجها برای جعل هویت ماژولهای قانونی که به طور گسترده در جامعه توسعه دهندگان Roblox استفاده میشوند، طراحی شدهاند. Roblox، یک پلتفرم آنلاین و سیستم
یک سازمان فعال در حوزه رسانه در جنوب آسیا در نوامبر 20233 توسط بکدور GoGra مورد هدف قرار گرفت. GoGra یک بکدور جدید مبتنی بر Go است که سیمانتک که از آن با عنوان ” Trojan.Gogra ” یاد میکند. بکدور GoGra از Graph API مایکروسافت برای تعامل با سرور فرماندهی
یک مؤسسه تحقیقاتی وابسته به دولت تایوان که از اوایل جولای ۲۰۲۳ شروع به کار کرده است، توسط گروههای سایبری مرتبط با چین، مورد نفوذ قرار گرفت. الگوی فعالیت این حمله سایبری با گروه چینی APT41 مطابقت دارد. سیسکو تالوس در اوت 2023، دستورات غیرعادی PowerShell را شناسایی کرد که
محققان تیم امنیت سایبری QiAnXin XLab، بدافزار جدیدی به نام بات نت Zergeca را کشف کردهاند که میتواند حملات انکار سرویس توزیع شده ([1]DDoS) را به انجام رساند. این بات نت که در Golang نوشته شده است، به دلیل ارجاع به رشتهای به نام “ootheca” در سرورهای فرمان و کنترل
باج افزار Eldorado، یک باج افزار به عنوان سرویس ([1]RaaS) جدید است که فعالیت آن در ماه مارس ۲۰۲۴ مشاهده شد. این باج افزار توانایی رمزگذاری انواع فایلها در سیستم عاملهای ویندوز، لینوکس و VMware ESXi را دارد. باج افزار Eldorado تاکنون نام و مشخصات 16 قربانی را در وب
شرکت امنیتی Volexity اخیرا یک سری حملات جاسوسی سایبری را شناسایی کرده است که توسط گروه مستقر در پاکستان هدایت میشوند. عامل تهدید مورد استفاده در این حملات، بدافزار DISGOMOJI نام دارد که به زبان Golang نوشته شده و برای سیستمهای لینوکس کامپایل شده است. Volexity این حملات را تحت
محققان امنیت سایبری Phylum، یک پکیج مخرب پایتون را شناسایی کردهاند که ظاهراً شاخهای از کتابخانه requests محبوب است. این پکیج مخرب، یک نسخه Golang از فریمورک فرماندهی و کنترل Sliver را در یک تصویر PNG از لوگوی پروژه پنهان کرده است. پکیجی که از این ترفند استگانوگرافی استفاده میکند،
Kimsuky (کیمسوکی)، یک گروه سایبری تحت حمایت کره شمالی است. این گروه در حملات اخیر خود، شرکتهای فعال در حوزه کریپتو (ارز دیجیتال) در کره جنوبی را توسط یک بدافزار جدید مبتنی بر Golang به نام بدافزار Durian مورد هدف قرار داده است. Durian در واقع به عنوان یک بکدور
عوامل تهدید سازنده باج افزار BianLian از نقص های امنیتی نرم افزار JetBrains TeamCity به منظور انجام حملات اخاذی سوء استفاده کردند. طبق گزارش جدیدی که از سوی GuidePoint Security منتشر شده است، این حمله با اکسپلویت یک سرور TeamCity آغاز گشته که منجر به استقرار PowerShell بکدور BianLian نوشته
Kimsuky اخیرا در حملاتی مشاهده شده است که از فیشینگ هدفمند به منظور ارائه مجموعهای از بکدورها و ابزارهایی مانند AppleSeed، Meterpreter و TinyNuke برای ایجاد دسترسی و کنترل ماشینهای هک شده استفاده میکند. گروه تهدید Kimsuky (کیمسوکی) تحت حمایت کره شمالی، از سال ۲۰۱۳ فعال میباشد. این گروه در
