گوگل اشکالی را برطرف کرد که به دعوتنامههای مخرب Google Calendar اجازه میداد بهصورت از راه دور کنترل عاملهای Gemini در دستگاه هدف را به دست گرفته و دادههای حساس کاربران را استخراج کنند. این حمله بدون نیاز به تعامل کاربر، فراتر از تعاملات روزمره معمول با دستیار هوش مصنوعی

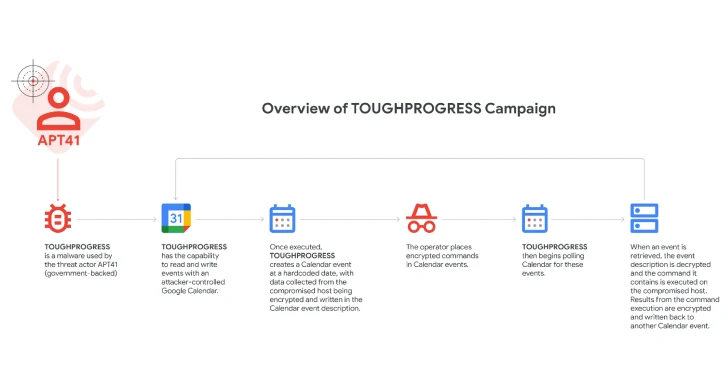
Google به تازگی گزارش داد که گروه سایبری تحت حمایت دولت چین، APT41، از بدافزاری به نام TOUGHPROGRESS استفاده کرده که از سرویس Google Calendar بهعنوان سرور فرمان و کنترل (C2) بهره میبرد. این فعالیت در اواخر اکتبر ۲۰۲۴ کشف شد و بدافزار روی یک وبسایت دولتی هکشده میزبانی میشد