

جستجو














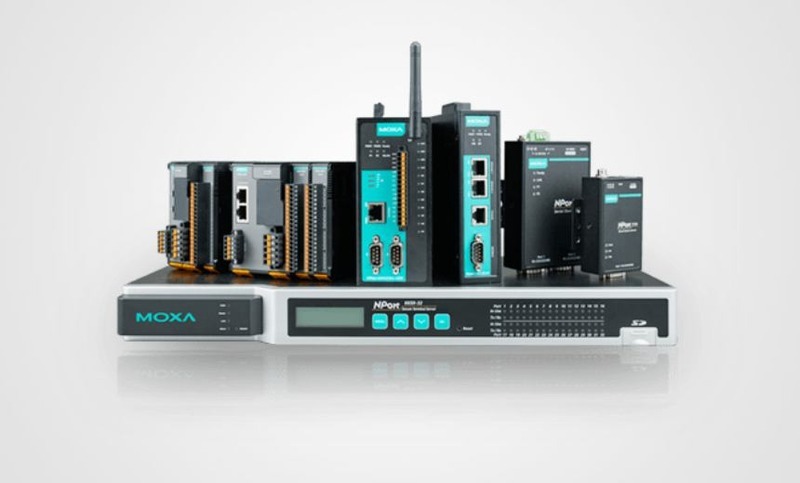
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
دفتر فدرال امنیت اطلاعات آلمان (BSI) یک عملیات بدافزاری مهم به نام Badbox را با موفقیت شناسایی و مختل ساخت. این بدافزار در بیش از 30،000 دستگاه IoT اندرویدی فروخته شده در سراسر آلمان از قبل نصب شده است. دستگاههای IoT اندرویدی به دستگاههای اینترنت اشیایی (IoT) گفته میشود که
بیش از 60 هزار دستگاه NAS قدیمی متعلق به شرکت D-Link وجود دارد که دیگر توسط این شرکت پشتیبانی نمیشوند و به روزرسانی دریافت نمیکنند. علاه براین، این تعداد دستگاه در برابر یک نقص بحرانی تزریق فرمان و یک اکسپلویت در دسترس عمومی آسیب پذیر هستند. این آسیب پذیری بحرانی
یک آسیب پذیری بحرانی در روتر D-Link DIR-859 شناسایی شده است که توسط هکرها برای جمع آوری اطلاعات اکانت دستگاه مورد سوء استفاده قرار میگیرد. این مشکل امنیتی که در ژانویه فاش شد (CVE-2024-0769)، یک نقص پیمایش مسیر است که منجر به افشای اطلاعاتی مانند پسوردها میشود. پشتیبانی از مدل
آزمایشگاه تحقیقاتی Black Lotus با دنبال کردن یک رویداد سایبری، بات نت Pumpkin Eclipse را شناسایی کرد. این بات نت در سال 2023 بیش از ششصد هزار روتر اداری/ خانگی (SOHO[1]) متعلق به یک ارائه دهنده سرویس اینترنتی (ISP) را در ایالات متحده مورد نفوذ قرار داد و دسترسی مشتریان
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
دفتر فدرال امنیت اطلاعات آلمان (BSI) یک عملیات بدافزاری مهم به نام Badbox را با موفقیت شناسایی و مختل ساخت. این بدافزار در بیش از 30،000 دستگاه IoT اندرویدی فروخته شده در سراسر آلمان از قبل نصب شده است. دستگاههای IoT اندرویدی به دستگاههای اینترنت اشیایی (IoT) گفته میشود که
بیش از 60 هزار دستگاه NAS قدیمی متعلق به شرکت D-Link وجود دارد که دیگر توسط این شرکت پشتیبانی نمیشوند و به روزرسانی دریافت نمیکنند. علاه براین، این تعداد دستگاه در برابر یک نقص بحرانی تزریق فرمان و یک اکسپلویت در دسترس عمومی آسیب پذیر هستند. این آسیب پذیری بحرانی
یک آسیب پذیری بحرانی در روتر D-Link DIR-859 شناسایی شده است که توسط هکرها برای جمع آوری اطلاعات اکانت دستگاه مورد سوء استفاده قرار میگیرد. این مشکل امنیتی که در ژانویه فاش شد (CVE-2024-0769)، یک نقص پیمایش مسیر است که منجر به افشای اطلاعاتی مانند پسوردها میشود. پشتیبانی از مدل
آزمایشگاه تحقیقاتی Black Lotus با دنبال کردن یک رویداد سایبری، بات نت Pumpkin Eclipse را شناسایی کرد. این بات نت در سال 2023 بیش از ششصد هزار روتر اداری/ خانگی (SOHO[1]) متعلق به یک ارائه دهنده سرویس اینترنتی (ISP) را در ایالات متحده مورد نفوذ قرار داد و دسترسی مشتریان
