تگ: IdentitySecurity

بازیابی حساب

نقطه‌ضعف احراز هویت چندعاملی؛ بازیابی حساب به مسیر جدید حملات سایبری تبدیل شده است

تیم‌های امنیتی طی سال‌های گذشته با استفاده از احراز هویت چندعاملی (MFA)، دسترسی مشروط (Conditional Access) و اعتماد به دستگاه (Device Trust) تلاش کرده‌اند دسترسی غیرمجاز مهاجمان به حساب‌های کاربری را دشوارتر کنند. احراز هویت چندعاملی با افزودن یک لایه حفاظتی مهم به احراز هویت مبتنی بر رمز عبور، در کنار بررسی‌های امنیتی بیشتر پیش از دسترسی کاربران به سامانه‌های حساس، سطح امنیت حساب‌ها را افزایش داده است. با این حال، تقویت این لایه‌های امنیتی باعث شده است مهاجمان به دنبال مسیرهای دیگری برای نفوذ باشند. به همین دلیل، برخی حملات به‌جای هدف قرار دادن مستقیم سازوکارهای احراز هویت، فرآیندهای مرتبط با آن، به‌ویژه بازیابی حساب (Account Recovery) را هدف قرار می‌دهند. در چنین شرایطی، مهاجم نیازی به سرقت عامل دوم احراز هویت ندارد؛ کافی است فردی را که مجوز مدیریت این عامل دارد، فریب دهد تا عامل احراز هویت تغییر کند و دسترسی به حساب در اختیار مهاجم قرار گیرد. بنابراین، بازیابی حساب دیگر صرفاً یک فرآیند پشتیبانی نیست، بلکه به بخشی از فرآیند امنیت هویت سازمان تبدیل شده است و سرویس دسک (Service Desk) نیز در این میان نقش مهمی در حفاظت از دسترسی به حساب‌های کاربری دارد.

Stealer

پس از مشاهده رمز عبور کاربران سازمانی در لاگ بدافزار رباینده اطلاعات چه باید کرد؟

لاگ‌های بدافزار رباینده اطلاعات (Infostealer) از داده‌هایی که در بازارهای زیرزمینی خریدوفروش می‌شوند، به یک چالش عملیاتی برای تیم‌های امنیتی تبدیل شده‌اند. شناسایی یک اعتبارنامه در معرض سوءاستفاده، تنها آغاز فرآیند بررسی است؛ زیرا لاگ ممکن است علاوه بر نام کاربری و رمز عبور یک سرویس سازمانی، حاوی کوکی‌های مرورگر، نشست‌های فعال و سایر اعتبارنامه‌های ذخیره‌شده باشد که مهاجمان می‌توانند از آن‌ها برای دسترسی غیرمجاز استفاده کنند. این تهدید زمانی جدی‌تر می‌شود که دستگاه آلوده، یک رایانه شخصی خارج از مدیریت سازمان باشد یا اطلاعات سرقت‌شده در اختیار واسطه‌های دسترسی اولیه (IABs)، همکاران عملیاتی باج‌افزار یا مهاجمان فرصت‌طلب قرار گیرد. بر اساس پژوهش Flare، حدود 46 درصد از لاگ‌های حاوی اعتبارنامه‌های سازمانی از دستگاه‌های شخصی یا احتمالاً مدیریت‌نشده به دست می‌آیند. همچنین این پژوهش نشان می‌دهد میزان افشای اعتبارنامه‌ها و نشست‌های سرویس‌های اصلی نرم‌افزار به‌عنوان سرویس (SaaS) و سرویس‌های ابری، سالانه حدود 29 درصد افزایش یافته است. در چنین شرایطی، مسئله اصلی دیگر صرفاً مانیتورینگ بدافزار رباینده اطلاعات نیست؛ بلکه تشخیص این است که آیا یک رمز عبور قدیمی و بی‌اهمیت در اختیار مهاجمان قرار گرفته یا هویت سازمانی کاربر واقعاً در معرض سوءاستفاده قرار دارد؛ وضعیتی که ممکن است در همان لحظه در حال وقوع باشد.

پلتفرم Keycloak

آسیب‌پذیری بحرانی در قابلیت بازنشانی رمز عبور پلتفرم Keycloak، امکان کنترل حساب‌های کاربری را برای مهاجمان بدون احراز هویت فراهم می‌کند

یک آسیب‌پذیری بحرانی در پلتفرم Keycloak با شناسه CVE-2026-18963 شناسایی شده که از سوی Red Hat در سیستم امتیازدهی CVSS، امتیاز 9.1 از 10 را دریافت کرده است. این ضعف امنیتی در دسته ضعف‌های مربوط به سازوکار بازیابی رمز عبور فراموش‌شده (Weak Password Recovery Mechanism for a Forgotten Password) مطابق با CWE-640 قرار می‌گیرد و می‌تواند به مهاجمان راه دور و بدون احراز هویت اجازه دهد بدون نیاز به تعامل کاربر، کنترل هر حساب کاربری، حتی حساب‌های ادمین، را در اختیار بگیرند. پلتفرم Keycloak و Red Hat برای رفع این ضعف، پچ‌های امنیتی لازم را منتشر کرده‌اند و به کاربران توصیه می‌شود هرچه سریع‌تر سامانه‌های خود را به نسخه‌های پچ شده به‌روزرسانی کنند.

احراز هویت یکپارچه

آیا احراز هویت یکپارچه در برابر حملات مدرن سرقت اعتبارنامه‌ها مقاوم است؟

احراز هویت یکپارچه (Single Sign-On یا SSO) با فراهم کردن امکان ورود به چندین سامانه، به کاربران اجازه می‌دهد با یک بار ورود، بدون نیاز به وارد کردن مجدد اطلاعات ورود برای هر سامانه، به سرویس‌های مختلف دسترسی داشته باشند؛ قابلیتی که اگرچه تجربه کاربری و مدیریت دسترسی را ساده‌تر می‌کند

جعل شناسه کلاینت OAuth

کمپین‌های جعل شناسه کلاینت OAuth میلیون‌ها حساب مایکروسافت انترا را هدف قرار دادند

پژوهشگران شرکت Proofpoint از شناسایی چندین کمپین سایبری خبر داده‌اند که با بهره‌گیری از جعل شناسه کلاینت OAuth میلیون‌ها حساب مایکروسافت انترا آی‌دی (Microsoft Entra ID) را در هزاران محیط سازمانی هدف قرار داده‌اند.

کلید عبور

مایکروسافت سازمان‌ها را ملزم به استفاده از احراز هویت مبتنی بر کلید عبور می‌کند

مایکروسافت در تازه‌ترین گام برای تقویت امنیت هویت دیجیتال، اعلام کرده است که کلید عبور (Passkey) را به روش پیش‌فرض احراز هویت در سرویس Microsoft Entra ID تبدیل می‌کند و به‌تدریج استفاده از روش‌های سنتی مانند پیامک و تماس صوتی را کنار می‌گذارد

هویت‌های غیرانسانی

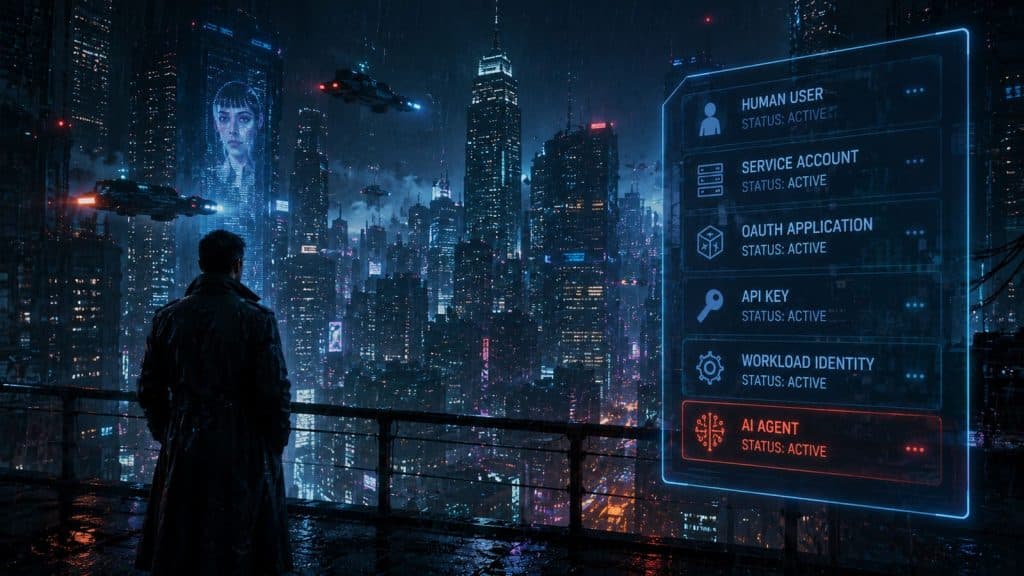
هویت‌های غیرانسانی در دایرکتوری سازمان و شکاف امنیت هویت ناشی از عامل‌های هوش مصنوعی

دهه‌ها پس از آنکه فیلم علمی‌تخیلی بلید رانر (Blade Runner) حضور رپلیکانت‌ها (Replicants) را در میان انسان‌ها به تصویر کشید، امروز تیم‌های امنیت سایبری با نمونه‌ای واقعی از یک نیروی کار دیجیتال روبه‌رو هستند. هویت‌های غیرانسانی شامل عامل‌های هوش مصنوعی (AI Agents)، حساب‌های سرویس، اپلیکیشن‌های OAuth، هویت‌های بارکاری (Workload Identities) و سایر هویت‌های ماشینی هستند که اکنون در بسیاری از محیط‌های سازمانی از تعداد کاربران انسانی فراتر رفته‌اند

سرقت اعتبارنامه‌ها

افزایش سرقت اعتبارنامه‌ها؛ مهاجمان از لاگین به‌جای اکسپلویت استفاده می‌کنند

سرقت اعتبارنامه‌ها (Credential Theft) در سال‌های اخیر به یکی از مهم‌ترین تهدیدات در دنیای امنیت سایبری تبدیل شده است. مهاجمان سایبری دیگر به‌دنبال نفوذ از طریق اکسپلویت‌ آسیب‌پذیری‌ها نیستند؛ بلکه آن‌ها با استفاده از داده‌های احراز هویت سرقت‌شده، به‌سادگی وارد (لاگین) سیستم‌ها و زیرساخت‌های سازمانی می‌شوند.