شرکت امنیت سایبری CrowdStrike اخیراً نسبت به یک کمپین فیشینگ هشدار داده است که جویندگان شغل را توسط برند این شرکت مورد هدف قرار میدهد و از طریق ایمیلهای جعلی، نرمافزار مخرب استخراج ارز دیجیتال Monero (XMR) را توزیع میکند. این حمله با یک ایمیل فیشینگ جعلی از سوی CrowdStrike

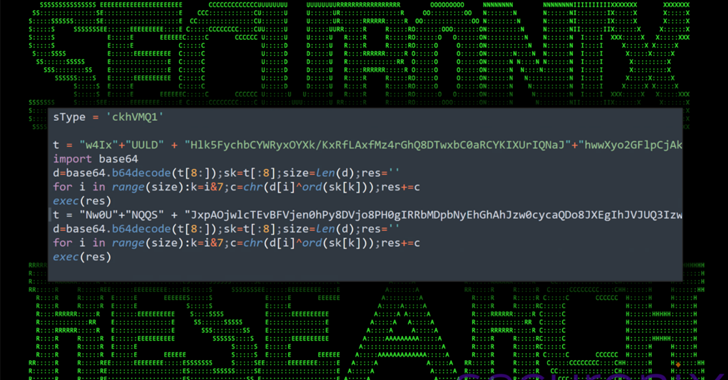
تیم تحقیقاتی Securonix ، یک دسته حملات مهندسی اجتماعی جدید را با عنوان DEV#POPPER شناسایی کرده است که توسعه دهندگان نرم افزار را از طریق مصاحبههای شغلی جعلی مورد هدف قرار میدهند. مقصود از این حملات، استقرار یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون بر روی سیستم