

جستجو











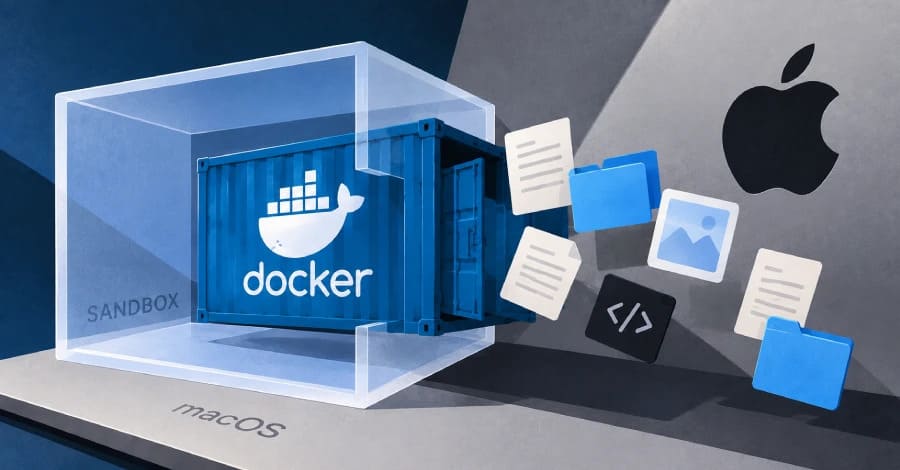
یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
مرکز ملی امنیت سایبری هلند (NCSC) درباره سوءاستفاده فعال مهاجمان از قابلیت اسکرین شیرینگ(Screen Sharing) در مکاواس(macOS) هشدار داده است؛ این حملات پس از انتشار کد اکسپلویت عمومی برای یک آسیبپذیری دور زدن احراز هویت (Authentication Bypass) آغاز شدهاند و مهاجمان با هدف قرار دادن سیستمهایی که پورت 5900 آنها از طریق اینترنت در دسترس بوده، توانستهاند به سطح دسترسی Root دست یابند و ماینر مونرو (Monero) را روی سیستم قربانی مستقر کنند. قابلیت اسکرین شیرینگ که امکان کنترل دسکتاپ از راه دور را فراهم میکند، اکنون به یکی از نقاط ورود مهاجمان به سیستمهای مک اواس تبدیل شده است.

حمله کلیک فیکس(ClickFix attack) با هدف قرار دادن کاربران مکاواس (macOS)، به بستری برای توزیع یک بدافزار مبتنی بر Go تبدیل شده است که طیف گستردهای از اطلاعات حساس، از جمله داراییهای رمزارزی، رمزهای عبور ذخیرهشده در مرورگر، دادههای Apple Keychain و اطلاعات احراز هویت کششده را سرقت میکند

پژوهشگران امنیت سایبری از شناسایی بدافزار CrashStealer در سیستمعامل مکاواس (macOS) خبر دادهاند؛ یک بدافزار رباینده اطلاعات (Information Stealer) که با هدف سرقت دادههای حساس از سیستمهای آلوده طراحی شده است

آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.

پژوهشگران تیم Unit 42 شرکت Palo Alto Networks یک کمپین کلیکفیکس (ClickFix) جدید را شناسایی کردهاند که کاربران مکاواس (macOS) را هدف قرار میدهد. در این کمپین کلیکفیکس، مهاجمان با سوءاستفاده از دستورات مخرب در ترمینال (Terminal)، فایلهای ایمیج دیسک (Disk Image) با فرمت DMG را بهصورت مخفیانه دانلود کرده و در نهایت بدافزار رباینده اطلاعات (Infostealer) را روی دستگاه قربانی اجرا میکنند.
در دنیای امنیت سایبری، شناسایی بدافزار Reaper به عنوان یک تهدید جدی برای کاربران macOS زنگ خطری تازه به صدا درآورده است. بدافزار Reaper که به تازگی توسط تیم تحقیقاتی SentinelLABS شناسایی شده است، با تکیه بر تکنیکهای فریبنده، امنیت سیستمعاملهای بهروزرسانی شده را به چالش کشیده و اقدام به سرقت اطلاعات کاربران میکند.


یک آسیبپذیری بحرانی با شناسه CVE-2026-77179 در Docker Sandboxes شناسایی شده است که به کد مخرب اجراشده در ماشین مجازی (VM) روی مکاواس (macOS) اجازه میدهد از دایرکتوری پروژه بهاشتراکگذاشتهشده خارج شود و فایلهای دیگر سیستم میزبان را بخواند یا تغییر دهد.
این آسیبپذیری Docker Sandboxes، نسخههای 0.28.0 تا پیش از 0.42.0 را در مکاواس تحت تأثیر قرار میدهد و امکان فرار از محیط سندباکس (Sandbox Escape) را با سطح دسترسی حساب کاربری میزبان فراهم میکند. داکر در 7 سپتامبر با انتشار نسخه 0.42.0 این ضعف امنیتی را پچ کرد و در 15 سپتامبر جزئیات آن را در یک اطلاعیه امنیتی به اطلاع کاربران رساند.
مرکز ملی امنیت سایبری هلند (NCSC) درباره سوءاستفاده فعال مهاجمان از قابلیت اسکرین شیرینگ(Screen Sharing) در مکاواس(macOS) هشدار داده است؛ این حملات پس از انتشار کد اکسپلویت عمومی برای یک آسیبپذیری دور زدن احراز هویت (Authentication Bypass) آغاز شدهاند و مهاجمان با هدف قرار دادن سیستمهایی که پورت 5900 آنها از طریق اینترنت در دسترس بوده، توانستهاند به سطح دسترسی Root دست یابند و ماینر مونرو (Monero) را روی سیستم قربانی مستقر کنند. قابلیت اسکرین شیرینگ که امکان کنترل دسکتاپ از راه دور را فراهم میکند، اکنون به یکی از نقاط ورود مهاجمان به سیستمهای مک اواس تبدیل شده است.
حمله کلیک فیکس(ClickFix attack) با هدف قرار دادن کاربران مکاواس (macOS)، به بستری برای توزیع یک بدافزار مبتنی بر Go تبدیل شده است که طیف گستردهای از اطلاعات حساس، از جمله داراییهای رمزارزی، رمزهای عبور ذخیرهشده در مرورگر، دادههای Apple Keychain و اطلاعات احراز هویت کششده را سرقت میکند
پژوهشگران امنیت سایبری از شناسایی بدافزار CrashStealer در سیستمعامل مکاواس (macOS) خبر دادهاند؛ یک بدافزار رباینده اطلاعات (Information Stealer) که با هدف سرقت دادههای حساس از سیستمهای آلوده طراحی شده است
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
پژوهشگران تیم Unit 42 شرکت Palo Alto Networks یک کمپین کلیکفیکس (ClickFix) جدید را شناسایی کردهاند که کاربران مکاواس (macOS) را هدف قرار میدهد. در این کمپین کلیکفیکس، مهاجمان با سوءاستفاده از دستورات مخرب در ترمینال (Terminal)، فایلهای ایمیج دیسک (Disk Image) با فرمت DMG را بهصورت مخفیانه دانلود کرده و در نهایت بدافزار رباینده اطلاعات (Infostealer) را روی دستگاه قربانی اجرا میکنند.
در دنیای امنیت سایبری، شناسایی بدافزار Reaper به عنوان یک تهدید جدی برای کاربران macOS زنگ خطری تازه به صدا درآورده است. بدافزار Reaper که به تازگی توسط تیم تحقیقاتی SentinelLABS شناسایی شده است، با تکیه بر تکنیکهای فریبنده، امنیت سیستمعاملهای بهروزرسانی شده را به چالش کشیده و اقدام به سرقت اطلاعات کاربران میکند.
