

جستجو
















پژوهشگران امنیت سایبری به یک نسخه بهروز شده از بدافزار XCSSET برای macOS برخورد کردهاند که در حملات محدودی مشاهده شده است. این واریانت جدید تغییرات مهمی در هدفگیری مرورگرها، ربودن کلیپبورد (clipboard hijacking) و مکانیزمهای ماندگاری (persistence) ایجاد کرده است. طبق گزارش تیم Microsoft Threat Intelligence: «این واریانت جدید
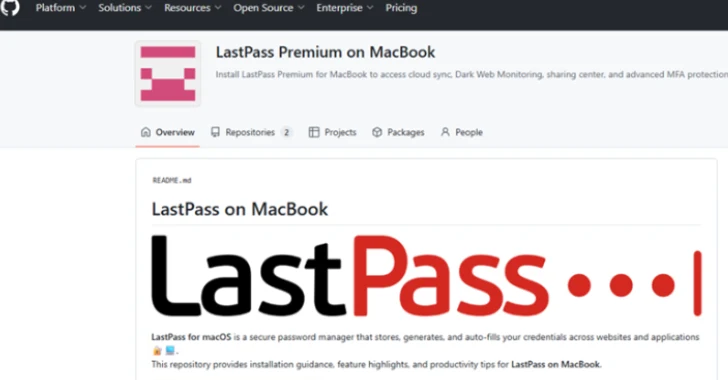
LastPass درباره یک کمپین گسترده و فعال سرقت اطلاعات هشدار داده که کاربران macOS اپل را از طریق مخازن جعلی GitHub هدف قرار میدهد. این مخازن حاوی برنامههای آلودهای هستند که خود را بهعنوان ابزارهای قانونی معرفی میکنند. محققان تیم Threat Intelligence, Mitigation, and Escalation (TIME) از LastPass (الکس کاکس،
یک آسیبپذیری بحرانی در Docker Desktop شناسایی شده است که به کانتینرهای لینوکس در حال اجرا به صورت لوکال اجازه میدهد بدون نیاز به احراز هویت، به API داخلی Docker Engine از طریق زیرشبکه پیشفرض 192.168.65.7:2375 دسترسی پیدا کنند. این ضعف امنیتی امکان اجرای دستورات با سطح دسترسی بالا، مانند کنترل کانتینرهای موجود، ایجاد کانتینرهای جدید و حتی دسترسی به فایلهای سیستم میزبان را فراهم میکند.
پژوهشگران امنیت سایبری به یک نسخه بهروز شده از بدافزار XCSSET برای macOS برخورد کردهاند که در حملات محدودی مشاهده شده است. این واریانت جدید تغییرات مهمی در هدفگیری مرورگرها، ربودن کلیپبورد (clipboard hijacking) و مکانیزمهای ماندگاری (persistence) ایجاد کرده است. طبق گزارش تیم Microsoft Threat Intelligence: «این واریانت جدید
LastPass درباره یک کمپین گسترده و فعال سرقت اطلاعات هشدار داده که کاربران macOS اپل را از طریق مخازن جعلی GitHub هدف قرار میدهد. این مخازن حاوی برنامههای آلودهای هستند که خود را بهعنوان ابزارهای قانونی معرفی میکنند. محققان تیم Threat Intelligence, Mitigation, and Escalation (TIME) از LastPass (الکس کاکس،
یک آسیبپذیری بحرانی در Docker Desktop شناسایی شده است که به کانتینرهای لینوکس در حال اجرا به صورت لوکال اجازه میدهد بدون نیاز به احراز هویت، به API داخلی Docker Engine از طریق زیرشبکه پیشفرض 192.168.65.7:2375 دسترسی پیدا کنند. این ضعف امنیتی امکان اجرای دستورات با سطح دسترسی بالا، مانند کنترل کانتینرهای موجود، ایجاد کانتینرهای جدید و حتی دسترسی به فایلهای سیستم میزبان را فراهم میکند.
