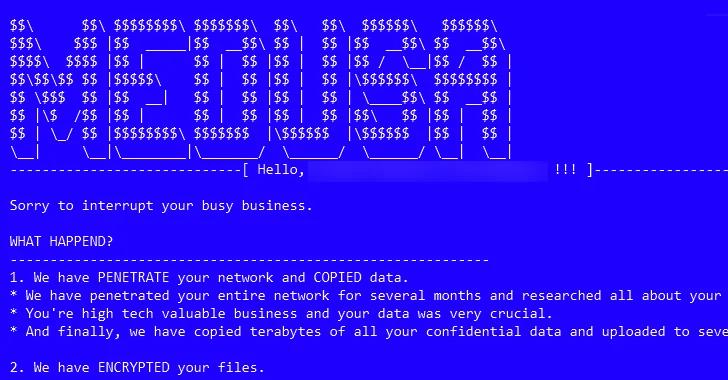
یک عامل تهدید با انگیزه مالی که پیشتر با عملیات باجافزاری مدوسا (Medusa) مرتبط بوده است، اکنون از باجافزار StormEncryptor در حملات هدفمند استفاده میکند. بر اساس گزارش هوش تهدید مایکروسافت (Microsoft Threat Intelligence)، این حملات احتمالاً با سوءاستفاده از آسیبپذیری دور زدن احراز هویت (Authentication Bypass) در ابزار N-central آغاز شدهاند و مهاجمان پس از نفوذ، به سرقت دادهها و رمزنگاری فایلهای قربانیان پرداختهاند. مهاجمان با استفاده از باجافزار StormEncryptor و تهدید به افشای دادههای سرقتشده، فشار بیشتری برای پرداخت باج به قربانیان وارد میکنند.

🔐 یک باگ حیاتی در ابزار GoAnywhere MFT که توسط شرکت Fortra توسعه داده شده، حالا بهطور فعال در حملات باجافزاری (Ransomware) مورد سوءاستفاده قرار میگیرد.مایکروسافت اعلام کرده که گروه سایبری موسوم به Storm-1175 — وابسته به عملیات باجافزاری Medusa — از این آسیبپذیری با شناسهی CVE-2025-10035 برای نفوذ به

در سالهای اخیر، گروههای متعددی در حوزه باج افزار فعالیت داشتهاند که از جمله آنها میتوان به LockBit، BlackCat، Black Basta، Royal و Clop اشاره کرد. این گروهها با استفاده از متدهای پیشرفته، حملات گستردهای را علیه سازمانها و افراد به انجام رساندند. انتظار میرفت در سال ۲۰۲۴ با منحل

تروجان بانکی Medusa (مدوسا) پس از گذشت حدودا یک سال، حملاتی را علیه تلفنهای همراه اندروید در کشورهای فرانسه، ایتالیا، ایالات متحده، کانادا، اسپانیا، بریتانیا و ترکیه از سر گرفته است. فعالیت اخیر این تروجان از اواخر ماه می ۲۰۲۴ توسط تیم اطلاعات تهدید شرکت Cleafy شناسایی شده است. Medusa

این مقاله بر اساس تحقیقات Marcelo Rivero، متخصص باج افزار شرکت Malwarebytes تهیه شده است که اطلاعات منتشر شده توسط گروههای باج افزار را در سایتهای دارک وب رصد میکند. «حملات شناخته شده» در این گزارش، به مواردی اطلاق میگردد که قربانی هیچگونه باجی را پرداخته نکرده است. مستند پیش

باج افزار Medusa در اواخر سال ۲۰۲۲ به عنوان پلتفرم باج افزار به عنوان یک سرویس (RaaS) ظاهر شد و در اوایل سال ۲۰۲۳ به شهرت رسید و عمدتاً محیطهای ویندوز را مورد هدف قرار میدهد. گروه باج افزار Medusa، باجافزار خود را غالبا از طریق اکسپلویت و سوء استفاده