

جستجو















یک گروه تهدید وابسته به چین، در حملهای هدفمند علیه یک سازمان غیرانتفاعی آمریکایی با هدف استقرار ماندگار در شبکه، شناسایی شده است. این سازمان در زمینه «تأثیرگذاری بر سیاستهای دولت آمریکا در موضوعات بینالمللی» فعالیت دارد و مهاجمین چند هفته در شبکه حضور داشتهاند. بر اساس گزارش تیمهای Symantec
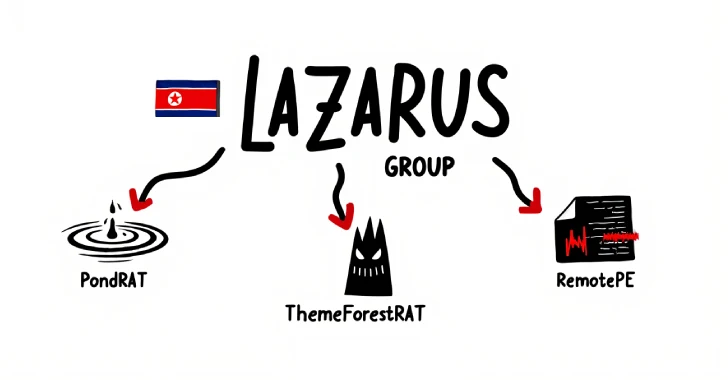
گروه Lazarus که به کره شمالی نسبت داده میشود، اخیراً در یک کمپین مهندسی اجتماعی (Social Engineering) شناسایی شده که در آن سه نوع بدافزار چندسکویی (Cross-platform) با نامهای زیر توزیع میشود: 🐸 PondRAT 🌲 ThemeForestRAT 📦 RemotePE بر اساس گزارشی از تیم Fox-IT وابسته به شرکت NCC Group، این
یک گروه تهدید وابسته به چین، در حملهای هدفمند علیه یک سازمان غیرانتفاعی آمریکایی با هدف استقرار ماندگار در شبکه، شناسایی شده است. این سازمان در زمینه «تأثیرگذاری بر سیاستهای دولت آمریکا در موضوعات بینالمللی» فعالیت دارد و مهاجمین چند هفته در شبکه حضور داشتهاند. بر اساس گزارش تیمهای Symantec
گروه Lazarus که به کره شمالی نسبت داده میشود، اخیراً در یک کمپین مهندسی اجتماعی (Social Engineering) شناسایی شده که در آن سه نوع بدافزار چندسکویی (Cross-platform) با نامهای زیر توزیع میشود: 🐸 PondRAT 🌲 ThemeForestRAT 📦 RemotePE بر اساس گزارشی از تیم Fox-IT وابسته به شرکت NCC Group، این
