تگ: NTLM

cve-2025-24054-ntlm-exploit-in-the-wild گروه والنربایت vulnerbyte

حملات فعال به CVE-2025-24054: سرقت هش‌های NTLM هنگام دانلود فایل

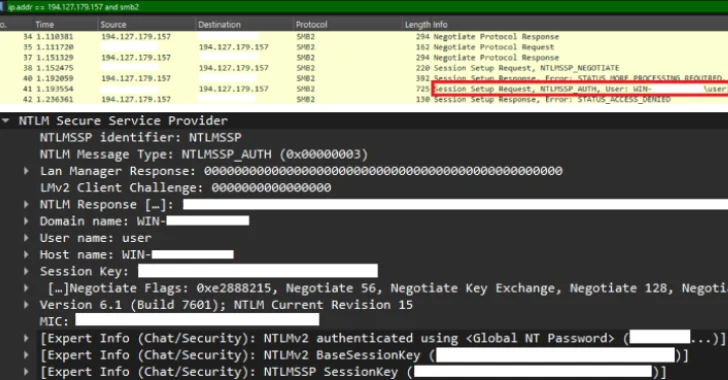
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز 17 آوریل یک آسیب‌پذیری امنیتی با شدت متوسط در ویندوز را به فهرست آسیب‌پذیری‌های شناخته‌شده مورد سوءاستفاده (KEV) اضافه کرد؛ این اقدام در پی گزارش‌هایی مبنی بر سوءاستفاده فعال از این آسیب‌پذیری انجام شده است. جزئیات آسیب پذیری CVE-2025-24054 این

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - به‌ روزرسانی‌ Patch Tuesday ماه دسامبر ۲۰۲۴ مایکروسافت

به‌ روزرسانی‌ Patch Tuesday ماه دسامبر ۲۰۲۴ مایکروسافت

مایکروسافت، یازدهم دسامبر ۲۰۲۴ در به روزرسانی Patch Tuesday این دوره خود اعلام کرد که ۷۲ آسیب پذیری را در مجموعه نرم‌افزاری خود پچ کرده است. یکی از این آسیب پذیری‌ها مورد سوء استفاده قرار گرفته است. از میان این 72 آسیب پذیری، 17 مورد به عنوان بحرانی، 54 مورد به عنوان

تهدیدات سایبری - گروه vulnerbyte - گروه والنربایت -vulnerbyte group - آسیب پذیری روز صفر در ویندوز - هش NTLM

آسیب پذیری روز صفر در ویندوز که موجب افشای هش NTLM می‌شود

یک آسیب پذیری روز صفر جدید در ویندوز به مهاجمان این امکان را می‌دهد تا هش‌های NTLM را به سادگی با فریب کاربران در مشاهده یک فایل مخرب در ویندوز اکسپلورر بربایند. این آسیب پذیری که توسط تیم 0patch  گزارش شده است، تمام نسخه‌های ویندوز از ویندوز 7 و ویندوز

گروه vulnerbyte - گروه والنربایت -vulnerbyte group - به ‌روزرسانی‌ Patch Tuesday ماه نوامبر ۲۰۲۴

به‌ روزرسانی‌ Patch Tuesday ماه نوامبر ۲۰۲۴ مایکروسافت

مایکروسافت، دوازدهم نوامبر ۲۰۲۴ در به روزرسانی Patch Tuesday این دوره خود اعلام کرد کرد که ۹۰ باگ از جمله دو نقص امنیتی که بر NT LAN Manager (NTLM) و Task Scheduler ویندوز تأثیر می‌گذارند را پچ کرده است. جالب است که این دو آسیب پذیری، مورد سوء استفاده فعال