پیش بینی جرم افزارها و تهدیدات سایبری مالی در سال 2025 کسپرسکی، دائماً چشمانداز تهدیدات سایبری مالی را رصد میکند که شامل تهدیداتی علیه مؤسسات مالی مانند بانکها و شرکتهای فین تک و تهدیداتی با انگیزه مالی مانند باجافزارها میباشند. این تهدیدات، طیف وسیعتری از صنایع را مورد هدف قرار

هکرها اخیرا پروژههای GitHub را توسط کامیتهای مخرب ( Commit یک نسخه مستقل از پروژه گیت هاب است که به تمامی فایلها و پوشههایی که بخشی از آن نسخه هستند، اشاره دارد) و درخواستهای pull مورد هدف قرار دادهاند تا بکدورهای خود را به این پروژهها تزریق کنند. مخزن گیت

متخصصان آزمایشگاه کسپرسکی در ژوئیه 2024، یک بکدور جدید به نام Loki را کشف کردند که در چندین حمله هدفمند مورد استفاده قرار گرفته است. مطالعه یک فایل مخرب و منبع باز نشان داد که بکدور Loki، یک نسخه خصوصی از ایجنتی (agent ) برای فریمورک منبع باز Mythic است.

محققان امنیت سایبری Palo Alto Network اخیرا متوجه شدهاند که تعدادی از پروژههای منبع باز اصلی همچون AWS، Microsoft، Google، Red Hat در حال افشای توکنهای احراز هویت GitHub هستند. این باگ که مربوط به آرتیفکت Actionهای GitHub در workflowهای (گردشهای کاری) CI/CD میباشد، ArtiPACKED نام دارد و میتواند برای

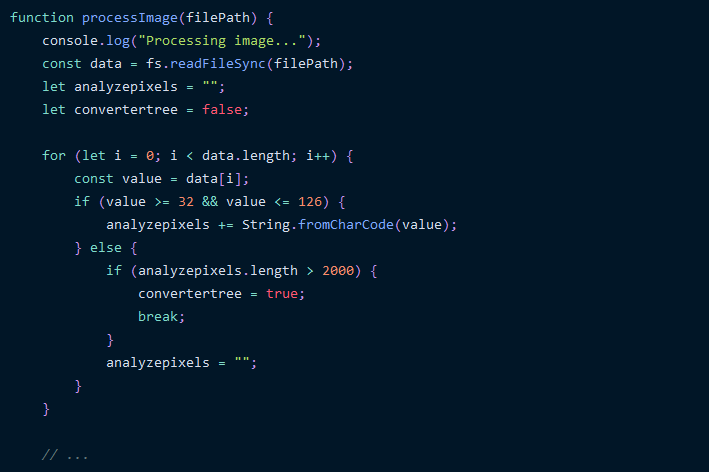
محققان امنیت سایبری دو پکیج مخرب را در رجیستری پکیج npm شناسایی کردهاند که کدهای بکدور را برای اجرای دستورات پنهان میکنند. این دستورات مخرب از یک سرور راه دور ارسال میشوند. پکیجهای مورد بحث که img-aws-s3-object-multipart-copy و legacyaws-s3-object-multipart-copy نام دارند، هر کدام به ترتیب 190 و 48 بار دانلود