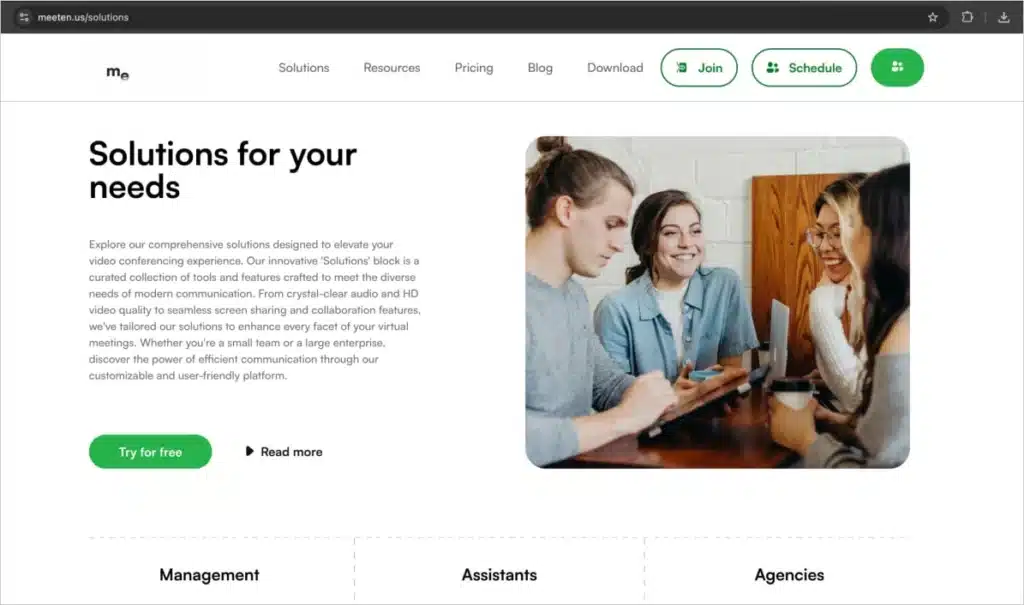
محققان امنیت سایبری اخیراً یک کلاهبرداری پیشرفته و حرفهای را کشف کردهاند که از طریق برنامههای ویدئو کنفرانس جعلی، قربانیان خود را که متخصصان Web3 میباشند، مورد هدف قرار میدهد. این کمپین که توسط CADO Security با نام Meeten شناخته میشود با استفاده از پلتفرمهای جعلی مانند Clusee ، Cuesee

یک گروه هکری به نام Horns & Hooves که از مارس 2023 فعال میباشد، کاربران و مشاغل روسی را توسط تروجانهای NetSupport RAT و BurnsRAT مورد نفوذ قرار داده است. به گفته محققان کسپرسکی، هکرها برای استقرار این RATها از کدهای جاوا اسکریپت در ایمیلهای فیشینگ استفاده میکنند که امکان

FBI، سوم دسامبر ۲۰۲۴، طی بیانیهای هشدار داد که کلاهبرداران به طور فزایندهای از هوش مصنوعی برای بهبود کیفیت، اثربخشی و باورپذیری طرحهای کلاهبرداری آنلاین خود استفاده میکنند. موضوعات این کلاهبرداریها از طرحهای عاشقانه و سرمایه گذاری گرفته تا طرحهای استخدام شغلی متنوع میباشد. از این رو، FBI در خصوص

آزمایشگاه Fortiguard در سپتامبر 2024، حملاتی را توسط بدافزار SmokeLoader مشاهده کرد که شرکتهای فعال در حوزه تولید، مراقبتهای بهداشتی و فناوری اطلاعات تایوان را مورد هدف قرار میدادند. SmokeLoader یکی از بدافزارهای معروف است که به طور عمده برای بارگذاری سایر بدافزارها و انجام فعالیتهای مخرب استفاده میشود. SmokeLoader

محققان Any.Run اخیرا یک حمله فیشینگ جدید را کشف کردهاند که از ویژگی بازیابی فایل Word مایکروسافت سوءاستفاده میکند. ماجرا از این قرار است که هکرها با ارسال اسناد Word آسیب دیده و خراب به عنوان فایل پیوست ایمیل، قادر به دور زدن نرم افزارهای امنیتی خواهند بود. فایل Word

تکامل تهدیدات سایبری طی یک دهه گذشته به طرز چشمگیری تسریع یافته و پیچیدگی حملات نیز بیشتر شده است. روندهای کلیدی در تکامل تهدیدات سایبری عبارتند از: فناوریهای نوظهور: ظهور دستگاههای 5G و IoT باعث افزایش سطح حمله شده و شبکهها را در برابر باج افزار و حملات DDOS آسیب

بررسی تهدیدات موبایل در سه ماهه سوم ۲۰۲۴ تهدیدات موبایل به طور قابل توجهی تکامل یافتهاند که ناشی از اتکا افراد به تلفنهای هوشمند برای کارهای مختلف میباشد. مهمترین تهدیدات در حال حاضر شامل بدافزارهای پیشرفته از جمله تروجانهای بانکی، طرحهای فیشینگ که اپلیکیشنهای بانکی و پرداخت موبایل را هدف

پیش بینی جرم افزارها و تهدیدات سایبری مالی در سال 2025 کسپرسکی، دائماً چشمانداز تهدیدات سایبری مالی را رصد میکند که شامل تهدیداتی علیه مؤسسات مالی مانند بانکها و شرکتهای فین تک و تهدیداتی با انگیزه مالی مانند باجافزارها میباشند. این تهدیدات، طیف وسیعتری از صنایع را مورد هدف قرار

هکرها در سالهای اخیر به طور فزاینده از پیوستهایی با فرمت SVG یا Scalable Vector Graphics در ایمیلهای خود برای نمایش فرمهای فیشینگ یا استقرار بدافزار به منظور دور زدن مکانیزم شناسایی استفاده میکنند. اغلب تصاویر موجود در وب، فایلهای JPG یا PNG هستند که از شبکهای از مربعهای ریز

فضای دیجیتال با نزدیک شدن به رویداد سالانه بلک فرایدی یا Black Friday (جمعه سیاه)، افزایش بیسابقهای را در تجارت الکترونیک و خرید آنلاین تجربه میکند. بر اساس مشاوره FTI، در سه ماهه اول سال 2024، خرده فروشی آنلاین 57 درصد از کل فروش را در ایالات متحده تشکیل داده