تگ: Phishing

Konni Hackers Turn Google's Find Hub into a Remote Data-Wiping Weapon گروه والنربایت vulnerbyte

گروه هکری Konni از خدمات Find Hub گوگل برای پاک‌سازی راه‌دور استفاده کرده؛ سرقت داده و کنترل از راه دور روی اندروید و ویندوز!

یک گروه تهدید وابسته به کرۀ شمالی با نام‌های مختلف (Konni، Earth Imp، Opal Sleet، Osmium، TA406، Vedalia) مسئول یک موج جدید حملات شناخته شده که هم دستگاه‌های Android و هم Windows را هدف می‌گیرد. نکتهٔ برجسته این حملات، سوءاستفاده از سرویس مدیریت دارایی‌های گوگل Find Hub (نام قبلی: Find

New CoPhish attack steals OAuth tokens via Copilot Studio agents گروه والنربایت vulnerbyte

🎯 افشای حمله جدید CoPhish: سرقت توکن‌های OAuth از طریق عامل‌های Copilot Studio!

پژوهشگران امنیتی در شرکت Datadog Security Labs یک تکنیک فیشینگ جدید با نام CoPhish را شناسایی کرده‌اند که از عامل‌های (agents) سرویس Microsoft Copilot Studio برای ارسال درخواست‌های جعلی تأیید دسترسی OAuth از طریق دامنه‌های معتبر مایکروسافت سوءاستفاده می‌کند. این روش با سوء‌استفاده از انعطاف‌پذیری Copilot Studio، کاربران را فریب

New .NET CAPI Backdoor Targets Russian Auto and E-Commerce Firms via Phishing ZIPs گروه والنربایت vulnerbyte

بدافزار جدید CAPI Backdoor شرکت‌های خودروسازی و تجارت الکترونیک روسیه را هدف گرفت!

پژوهشگران امنیت سایبری از کمپینی تازه پرده برداشته‌اند که به‌نظر می‌رسد شرکت‌های خودروسازی و تجارت الکترونیک روسیه را با یک بدافزار ناشناخته‌ی مبتنی بر .NET با نام CAPI Backdoor هدف گرفته است. به گفتهٔ تیم Seqrite Labs، زنجیرهٔ حمله با ارسال ایمیل‌های فیشینگ آغاز می‌شود که حاوی یک فایل ZIP

Researchers Expose TA585's MonsterV2 Malware Capabilities and Attack Chain گروه والنربایت vulnerbyte

افشای قابلیت‌ها و زنجیرهٔ حمله‌ی گروه TA585؛ توزیع بدافزار MonsterV2 از طریق فیشینگ و web-inject!

پژوهشگران امنیتی جزئیات یک گروه تهدید تازه‌قلمرو با شناسه‌ی TA585 را منتشر کرده‌اند که از کمپین‌های فیشینگ برای توزیع بدافزار تمام‌عیار MonsterV2 استفاده می‌کند. تیم تحقیقاتی Proofpoint می‌گوید TA585 ساختار حمله‌اش را کاملاً در اختیار دارد و زیرساخت، کانال پخش و نصب بدافزار را خودش مدیریت می‌کند — نه اینکه

175 Malicious npm Packages with 26,000 Downloads Used in Credential Phishing Campaign گروه والنربایت vulnerbyte

حمله فیشینگ جدید با ۱۷۵ پکیج مخرب npm و بیش از ۲۶هزار دانلود!

پژوهشگران امنیتی مجموعه‌ای از ۱۷۵ پکیج های مخرب npm را شناسایی کرده‌اند که به‌عنوان زیرساخت یک کمپین بزرگ فیشینگِ سرقت‌اعتبار مورد استفاده قرار گرفته‌اند. این پکیج‌ها تاکنون در مجموع حدود ۲۶,۰۰۰ بار دانلود شده‌اند و به‌عنوان ستون فقرات یک کمپین موسوم به Beamglea عمل کرده‌اند که بیش از ۱۳۵ شرکت

New MatrixPDF toolkit turns PDFs into phishing and malware lures گروه والنربایت vulnerbyte

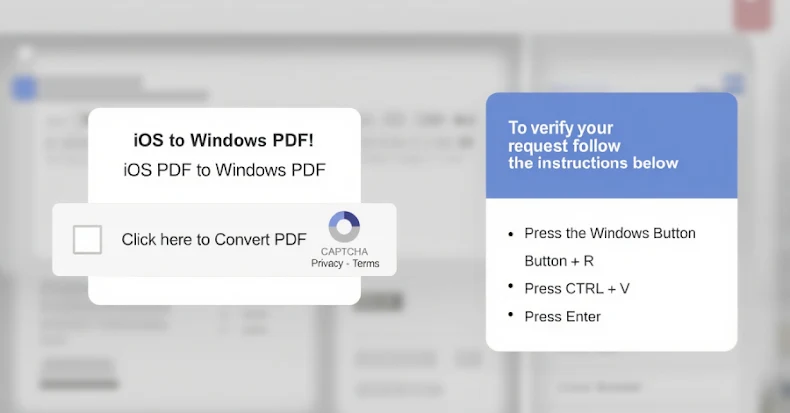
ابزار جدید MatrixPDF: تبدیل فایل‌های PDF معمولی به طعمه‌های فیشینگ و بدافزار!

🔎 پژوهشگران امنیتی از کشف یک toolkit فیشینگ و توزیع بدافزار به نام MatrixPDF خبر داده‌اند که به مهاجمان اجازه می‌دهد فایل‌های PDF عادی را به طعمه‌های تعاملی تبدیل کنند که می‌توانند فیلترهای امنیتی ایمیل را دور بزنند و کاربران را به صفحات سرقت اطلاعات یا دانلود بدافزار هدایت کنند.

Researchers Expose Phishing Threats Distributing CountLoader and PureRAT گروه والنربایت vulnerbyte

حملات فیشینگ جدید با CountLoader و PureRAT؛ از سرقت اطلاعات تا استخراج رمزارز!

🔍 پژوهشگران امنیتی اخیراً کمپین حملات فیشینگ را شناسایی کرده‌اند که با جعل نهادهای دولتی اوکراین، بدافزارهای خطرناکی مانند CountLoader، Amatera Stealer و PureMiner را توزیع می‌کند. طبق گزارش محقق «FortiGuard Labs» از شرکت Fortinet، این حملات از فایل‌های SVG مخرب در ایمیل‌ها استفاده می‌کنند تا قربانی را فریب دهند