با افزایش آگاهی نسبت به آسیبپذیری روشهای احراز هویت چندمرحلهای (MFA) در برابر فیشینگ، روشهای احراز هویت بدون رمز عبور مبتنی بر FIDO2 (مانند کلیدهای عبور یا passkeys مثل YubiKeys، Okta FastPass و Windows Hello) بهطور فزایندهای توصیه میشوند. چالشهای فیشینگ در MFA سنتی رایجترین روشهای MFA، مانند کدهای SMS،

هکرهای Scattered Spider با هدف قرار دادن محیطهای مجازی، بهطور تهاجمی hipervisorهای VMware ESXi در شرکتهای آمریکایی در بخشهای خردهفروشی، هوانوردی، حملونقل و بیمه را مورد حمله قرار دادهاند. طبق گزارش گروه تحلیل تهدید گوگل (GTIG)، مهاجمان از تاکتیکهای معمول خود استفاده میکنند که شامل اکسپلویت آسیبپذیریهای نرمافزاری نیست، بلکه

یک کمپین فیشینگ به نام PoisonSeed با سوءاستفاده از قابلیت ورود بیندستگاهی (cross-device sign-in) در WebAuthn، موفق به دور زدن محافظتهای کلید امنیتی FIDO2 شده و کاربران را فریب میدهد تا درخواستهای ورود جعلی را تأیید کنند. عاملان تهدید PoisonSeed به راهاندازی حملات فیشینگ در حجم بالا برای انجام کلاهبرداریهای


گروه هکری Scattered Spider، پس از حملات قبلی به صنایع خردهفروشی و بیمه، اکنون تمرکز خود را به صنایع هوانوردی و حملونقل معطوف کردهاند. جزئیات حملات گروه هکری Scattered Spider این گروه هکری با رویکردی بخشبهبخش عمل میکند. ابتدا شرکتهای خردهفروشی مانند M&S و Co-op در بریتانیا و ایالات متحده

Proofpoint و Threatray گزارش دادند که گروه هکری Bitter APT، که بهعنوان یک گروه تحت حمایت دولت هند شناخته میشود، برای جمعآوری اطلاعات همراستا با منافع این دولت فعالیت میکند. این گروه، که با نامهای APT-C-08، APT-Q-37، Hazy Tiger، Orange Yali، T-APT-17 و TA397 نیز شناخته میشود، ابزارهای متنوعی با


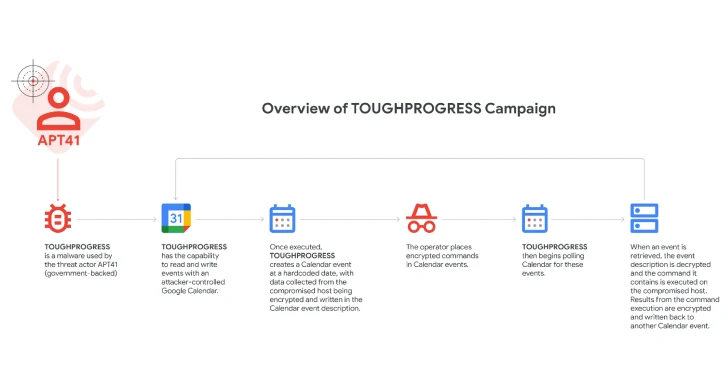
Google به تازگی گزارش داد که گروه سایبری تحت حمایت دولت چین، APT41، از بدافزاری به نام TOUGHPROGRESS استفاده کرده که از سرویس Google Calendar بهعنوان سرور فرمان و کنترل (C2) بهره میبرد. این فعالیت در اواخر اکتبر ۲۰۲۴ کشف شد و بدافزار روی یک وبسایت دولتی هکشده میزبانی میشد

Microsoft گزارش داد که گروه هکری وابسته به روسیه، Void Blizzard (ملقب به Laundry Bear) ، از آوریل ۲۰۲۴ در یک سلسله فعالیت مخرب با سوءاستفاده از سرویسهای ابری، بیش از ۲۰ سازمان غیردولتی (NGO) در اروپا و آمریکا را هدف قرار داده است. این گروه با عملیات جاسوسی مرتبط

GBHackers News گزارش داد که سازمانهای فعال در حوزههای سرمایهگذاری، بانکداری، انرژی و بیمه در سطح جهانی هدف یک کمپین فیشینگ هدفمند (Spear-Phishing) قرار گرفتهاند که بدافزار NetBird را علیه مدیران مالی ارشد (CFOها) و سایر مدیران مالی توزیع میکند. زنجیره حمله حملات فیشینگ با بدافزار NetBird Trellix اعلام کرد