تگ: Phishing

Fileless Remcos RAT Delivered via LNK Files and MSHTA in PowerShell-Based Attacks گروه والنربایت vulnerbyte

حملات پیشرفته با Remcos RAT و لودر .NET؛ گسترش بدافزارها با PowerShell، فیشینگ و استگانوگرافی

پژوهشگران امنیت سایبری از کشف کمپین بدافزاری جدیدی خبر دادند که از لودر شل‌کد مبتنی بر PowerShell برای اجرای نسخه بدون فایل تروجان دسترسی از راه دور Remcos RAT بهره می‌برد. جزئیات حمله این کمپین فایل‌های مخرب LNK را که درون آرشیوهای ZIP جاسازی شده و اغلب به شکل اسناد

38,000+ FreeDrain Subdomains Found Exploiting SEO to Steal Crypto Wallet Seed Phrases گروه والنربایت vulnerbyte

کلاهبرداری FreeDrain در مقیاس وسیع؛ هزاران زیردامنه جعلی برای سرقت کیف‌پول کریپتویی!

محققان امنیت سایبری از کمپین فیشینگ گسترده‌ای به نام FreeDrain پرده برداشتند که سال‌هاست برای سرقت دارایی‌های دیجیتال از کیف‌پول‌های رمزارز فعال است. شرکت‌های SentinelOne و Validin این کمپین را شناسایی و نام‌گذاری کردند. آن‌ها گزارش دادند که FreeDrain از تکنیک‌های دستکاری سئو، سرویس‌های رایگان میزبانی وب مانند gitbook.io، webflow.io

Inferno Drainer Reloaded: Deep Dive into the Return of the Most Sophisticated Crypto Drainer گروه والنربایت vulnerbyte

بازگشت Inferno Drainer و حمله فیشینگ به Discord

کلاهبرداری‌های رمزارزی با مدل «Drainer-as-a-Service» به یک تهدید سازمان‌یافته تبدیل شده‌اند. در این مدل، توسعه‌دهندگان اسکریپت‌های مخرب، قراردادهای هوشمند و زیرساخت‌هایی را برای سرقت دارایی‌های رمزارزی فراهم می‌کنند. مهاجمان با راه‌اندازی وب‌سایت‌های فیشینگ و استفاده از این اسکریپت‌ها، به‌راحتی کاربران را هدف قرار می‌دهند. یکی از بدنام‌ترین نمونه‌های این رویکرد،

Coinbase fixes 2FA log error making people think they were hacked گروه والنربایت vulnerbyte

اشتباه فاجعه‌بار لاگ Coinbase: کاربران به گمان هک شدن سردرگم شدند!

Coinbase نقصی در لاگ‌های فعالیت حساب خود را برطرف کرده که تلاش‌های ورود ناموفق را به‌اشتباه به‌عنوان شکست احراز هویت دو مرحله‌ای (2FA) ثبت می‌کرد و نگرانی‌هایی برای کاربران ایجاد کرده بود. BleepingComputer در اوایل آوریل ۲۰۲۵ گزارش داد که Coinbase به‌اشتباه تلاش‌های ورود با رمزهای عبور نادرست را در

WooCommerce admins targeted by fake security patches that hijack sites گروه والنربایت vulnerbyte

کمپین فیشینگ WooCommerce: جعل پچ امنیتی و نصب بکدور در وب‌سایت‌ها

کاربران wordpress  هدف کمپین فیشینگ WooCommerce  گسترده‌ای قرار گرفته‌اند که با هشدار امنیتی جعلی آن‌ها را به دانلود یک «پچ حیاتی» ترغیب می‌کند؛ اما این پچ در واقع یک بکدور WordPress به سایت اضافه می‌کند. کسانی که فریب می‌خورند و این به‌روزرسانی را دانلود می‌کنند، در حقیقت یک افزونه مخرب

Phishing attacks leveraging HTML code inside SVG files گروه والنربایت vulnerbyte

ظهور حملات فیشینگ با فایل‌های SVG: تهدیدی در حال گسترش

شرکت امنیت سایبری کسپرسکی گزارش داده که مهاجمان فیشینگ به‌طور فزاینده‌ای از فایل‌های Scalable Vector Graphics (SVG) برای دور زدن فیلترهای امنیتی ایمیل و سرقت اطلاعات کاربری استفاده می‌کنند. این حملات، که از ژانویه ۲۰۲۵ شدت گرفته‌اند، از قابلیت‌های جاسازی کد HTML و JavaScript در فایل‌های SVG بهره می‌برند تا

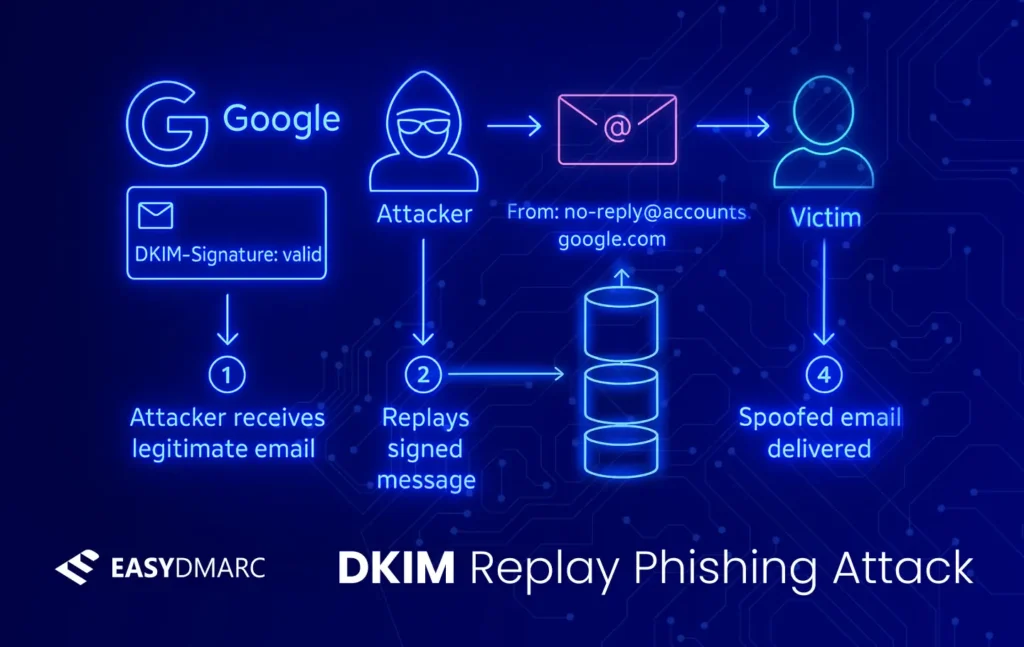
google-spoofed-via-dkim-replay-attack-a-technical-breakdown گروه والنربایت vulnerbyte

سوءاستفاده مهاجمان فیشینگ از Google Sites و DKIM برای سرقت اطلاعات کاربری

در حمله‌ای که به‌عنوان یک فیشینگ بسیار پیچیده توصیف شده، مهاجمان فیشینگ، از روشی غیرمعمول بهره برده‌اند که امکان ارسال ایمیل‌های جعلی از طریق زیرساخت گوگل را فراهم کرده و گیرندگان را به وب‌سایت‌های جعلی هدایت می‌کند و به تبع آن اطلاعات ورود آن‌ها را سرقت می‌کنند. نیک جانسون، توسعه‌دهنده

multi-stage-malware-attack-uses-jse گروه والنربایت vulnerbyte

ترکیب .JSE و PowerShell در حمله‌ای پیچیده برای انتشار دو تروجان معروف!

یک حمله چندمرحله‌ای جدید که بدافزارهایی مانند نسخه‌های مختلف Agent Tesla، ابزار Remcos RAT و XLoader را بارگذاری می کند، کشف شده است. به گفته محقق Unit42 شرکت Palo Alto Networks، مهاجمان به طور فزاینده‌ای بر این روش‌های پیچیده انتقال تکیه می‌کنند تا از شناسایی فرار کنند یا از سندباکس‌های

chinese-smishing-kit-behind-widespread گروه والنربایت vulnerbyte

کمپین گسترده کلاهبرداری با استفاده از کیت smishing چینی، کاربران آمریکایی در ۸ ایالت را هدف قرار داده است!

محققان امنیت سایبری درباره‌ی یک کمپین فیشینگ پیامکی(smishing) گسترده و در حال اجرا هشدار داده‌اند که از اواسط اکتبر ۲۰۲۴، کاربران جاده‌های عوارضی در ایالات متحده را با هدف سرقت مالی هدف قرار داده است. به گفته‌ی محققان Cisco Talos، حملات فیشینگ پیامکی توسط چندین مهاجم با انگیزه مالی انجام