

جستجو















گروه هکتیویستی طرفدار روسیه با نام CyberVolk (با نام مستعار GLORIAMIST) بار دیگر با یک سرویس جدید باجافزار بهعنوان سرویس (RaaS) به نام باجافزار VolkLocker بازگشته است؛ اما این بار یک ضعف فنی جدی باعث شده فایلهای قربانیان بدون پرداخت باج قابل بازیابی باشند. بر اساس گزارش SentinelOne، باجافزار VolkLocker
به تازگی یک چت بات جدید مبتنی بر هوش مصنوعی به نام BlackBastaGPT منتشر گشته که بر اساس بیش از یک میلیون پیام داخلی فاش شده از گروه باج افزار Black Basta آموزش دیده است. BlackBastaGPT در واقع یک چت بات مبتنی بر هوش مصنوعی است که توسط Hudson Rock
گروه RansomHub یک گروه باج افزار است که در سال ۲۰۲۴ به یکی از گروههای پیشرو در حملات سایبری تبدیل شد. این گروه از باج افزار به عنوان یک سرویس ([1]RaaS) برای انجام حملات خود استفاده میکند و با بهرهبرداری از آسیب پذیریهای امنیتی در سیستمهای مختلف از جمله اکتیو
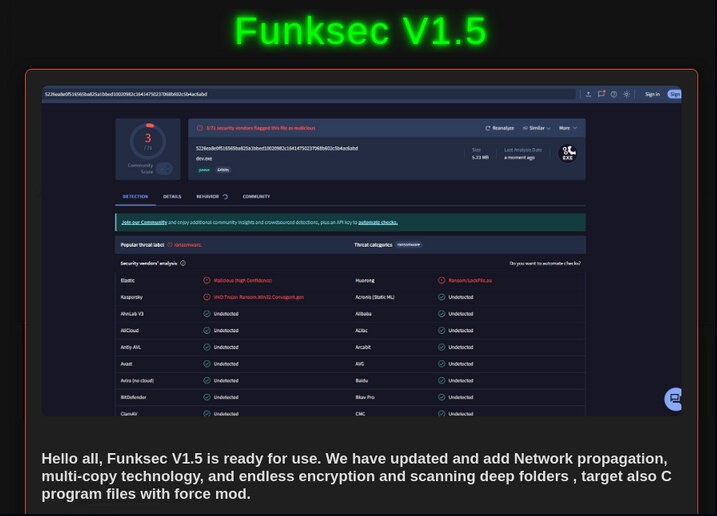
محققان امنیت سایبری یک خانواده باج افزار مبتنی بر هوش مصنوعی (AI) به نام FunkSec را شناسایی کردهاند که از اواخر سال ۲۰۲۴ آغاز به کار کرده و تا به امروز بیش از ۸۵ قربانی داشته است. FunkSec قربانیان را با استفاده از تاکتیکهای اخاذی مضاعف، ترکیب سرقت و رمزگذاری
محققان از زمان کشف گروه باج افزار به عنوان یک سرویس Cicada3301 در ژوئن 2024، مشاهده کردهاند که این گروه طیف گستردهای از مشاغل مختلف را مورد هدف قرار میدهد. Cicada3301 اطلاعات ربوده شده از 30 شرکت را که اغلب آنها در ایالات متحده و بریتانیا واقع شدهاند بین ژوئن
یک عملیات جدید باج افزار به عنوان سرویس (RaaS) با جعل هویت سازمان قانونی Cicada 3301 رخ داده است و در حال حاضر 19 قربانی در پورتال اخاذی این گروه باج افزار جدید به ثبت رسیده است. این عامل تهدید که باج افزار Cicada نام دارد، شرکتهای زیادی را در
باج افزار RansomHub از زمان پیدایش خود در فوریه ۲۰۲۴ تاکنون، دادههای حداقل 210 قربانی را از بخشهای مختلف زیرساخت حیاتی، تولید، حمل و نقل و ارتباطات، آب و فاضلاب، فناوری اطلاعات، خدمات و امکانات دولتی، مراقبتهای بهداشتی و بهداشت عمومی، خدمات اضطراری، غذا و کشاورزی، خدمات مالی، تسهیلات تجاری،
هکرهایی که در پشت گروه باج افزار BlackByte قرار دارند، اخیرا در یک حمله سایبری از یک نقص امنیتی تازه پچ شده که بر روی هایپروایزرهای VMware ESXi تأثیر میگذارد، سوء استفاده کردهاند. این گروه باج افزاری همچنین از درایورهای آسیب پذیر مختلف برای دور زدن مکانیزمهای امنیتی بهره برده
باج افزار Eldorado، یک باج افزار به عنوان سرویس ([1]RaaS) جدید است که فعالیت آن در ماه مارس ۲۰۲۴ مشاهده شد. این باج افزار توانایی رمزگذاری انواع فایلها در سیستم عاملهای ویندوز، لینوکس و VMware ESXi را دارد. باج افزار Eldorado تاکنون نام و مشخصات 16 قربانی را در وب
این مقاله بر اساس تحقیقات Marcelo Rivero، متخصص باج افزار شرکت Malwarebytes تهیه شده است که اطلاعات منتشر شده در دارک وب گروههای باج افزار را رصد میکند. مقاله پیش رو، به بررسی وضعیت باج افزار در ماه می ۲۰۲۴ پرداخته است. «حملات شناخته شده» در این گزارش به مواردی
گروه هکتیویستی طرفدار روسیه با نام CyberVolk (با نام مستعار GLORIAMIST) بار دیگر با یک سرویس جدید باجافزار بهعنوان سرویس (RaaS) به نام باجافزار VolkLocker بازگشته است؛ اما این بار یک ضعف فنی جدی باعث شده فایلهای قربانیان بدون پرداخت باج قابل بازیابی باشند. بر اساس گزارش SentinelOne، باجافزار VolkLocker
به تازگی یک چت بات جدید مبتنی بر هوش مصنوعی به نام BlackBastaGPT منتشر گشته که بر اساس بیش از یک میلیون پیام داخلی فاش شده از گروه باج افزار Black Basta آموزش دیده است. BlackBastaGPT در واقع یک چت بات مبتنی بر هوش مصنوعی است که توسط Hudson Rock
گروه RansomHub یک گروه باج افزار است که در سال ۲۰۲۴ به یکی از گروههای پیشرو در حملات سایبری تبدیل شد. این گروه از باج افزار به عنوان یک سرویس ([1]RaaS) برای انجام حملات خود استفاده میکند و با بهرهبرداری از آسیب پذیریهای امنیتی در سیستمهای مختلف از جمله اکتیو
محققان امنیت سایبری یک خانواده باج افزار مبتنی بر هوش مصنوعی (AI) به نام FunkSec را شناسایی کردهاند که از اواخر سال ۲۰۲۴ آغاز به کار کرده و تا به امروز بیش از ۸۵ قربانی داشته است. FunkSec قربانیان را با استفاده از تاکتیکهای اخاذی مضاعف، ترکیب سرقت و رمزگذاری
محققان از زمان کشف گروه باج افزار به عنوان یک سرویس Cicada3301 در ژوئن 2024، مشاهده کردهاند که این گروه طیف گستردهای از مشاغل مختلف را مورد هدف قرار میدهد. Cicada3301 اطلاعات ربوده شده از 30 شرکت را که اغلب آنها در ایالات متحده و بریتانیا واقع شدهاند بین ژوئن
یک عملیات جدید باج افزار به عنوان سرویس (RaaS) با جعل هویت سازمان قانونی Cicada 3301 رخ داده است و در حال حاضر 19 قربانی در پورتال اخاذی این گروه باج افزار جدید به ثبت رسیده است. این عامل تهدید که باج افزار Cicada نام دارد، شرکتهای زیادی را در
باج افزار RansomHub از زمان پیدایش خود در فوریه ۲۰۲۴ تاکنون، دادههای حداقل 210 قربانی را از بخشهای مختلف زیرساخت حیاتی، تولید، حمل و نقل و ارتباطات، آب و فاضلاب، فناوری اطلاعات، خدمات و امکانات دولتی، مراقبتهای بهداشتی و بهداشت عمومی، خدمات اضطراری، غذا و کشاورزی، خدمات مالی، تسهیلات تجاری،
هکرهایی که در پشت گروه باج افزار BlackByte قرار دارند، اخیرا در یک حمله سایبری از یک نقص امنیتی تازه پچ شده که بر روی هایپروایزرهای VMware ESXi تأثیر میگذارد، سوء استفاده کردهاند. این گروه باج افزاری همچنین از درایورهای آسیب پذیر مختلف برای دور زدن مکانیزمهای امنیتی بهره برده
باج افزار Eldorado، یک باج افزار به عنوان سرویس ([1]RaaS) جدید است که فعالیت آن در ماه مارس ۲۰۲۴ مشاهده شد. این باج افزار توانایی رمزگذاری انواع فایلها در سیستم عاملهای ویندوز، لینوکس و VMware ESXi را دارد. باج افزار Eldorado تاکنون نام و مشخصات 16 قربانی را در وب
این مقاله بر اساس تحقیقات Marcelo Rivero، متخصص باج افزار شرکت Malwarebytes تهیه شده است که اطلاعات منتشر شده در دارک وب گروههای باج افزار را رصد میکند. مقاله پیش رو، به بررسی وضعیت باج افزار در ماه می ۲۰۲۴ پرداخته است. «حملات شناخته شده» در این گزارش به مواردی
