

جستجو














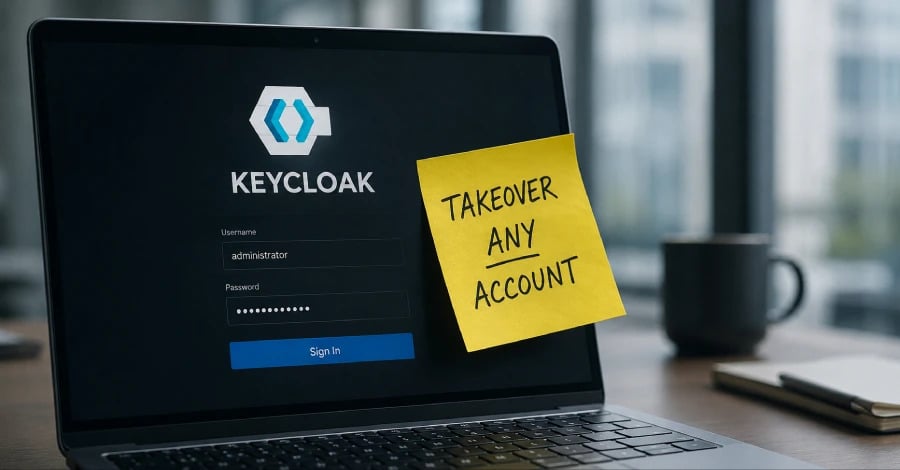
یک آسیبپذیری بحرانی در پلتفرم Keycloak با شناسه CVE-2026-18963 شناسایی شده که از سوی Red Hat در سیستم امتیازدهی CVSS، امتیاز 9.1 از 10 را دریافت کرده است. این ضعف امنیتی در دسته ضعفهای مربوط به سازوکار بازیابی رمز عبور فراموششده (Weak Password Recovery Mechanism for a Forgotten Password) مطابق با CWE-640 قرار میگیرد و میتواند به مهاجمان راه دور و بدون احراز هویت اجازه دهد بدون نیاز به تعامل کاربر، کنترل هر حساب کاربری، حتی حسابهای ادمین، را در اختیار بگیرند. پلتفرم Keycloak و Red Hat برای رفع این ضعف، پچهای امنیتی لازم را منتشر کردهاند و به کاربران توصیه میشود هرچه سریعتر سامانههای خود را به نسخههای پچ شده بهروزرسانی کنند.
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
Red Hat، بیست و هشتم مارس ۲۰۲۴ یک هشدار امنیتی فوری را منتشر کرد و اعلام نمود که دو نسخه از یک کتابخانه فشرده سازی داده محبوب به نام XZ Utils (LZMA Utils سابق) حاوی کد مخرب جهت دسترسی غیرمجاز از راه دور طراحی شده است. XZ Utils مجموعهای است که به

Red Hat، بیست و هشتم مارس ۲۰۲۴ یک هشدار امنیتی فوری منتشر کرد و اعلام نمود که دو نسخه از یک کتابخانه فشرده سازی داده محبوب به نام XZ Utils (LZMA Utils سابق) حاوی کد مخرب جهت دسترسی غیرمجاز از راه دور طراحی شده است. XZ Utils مجموعه ای است
DinodasRAT که با نام XDealer نیز شناخته میشود، یک بکدور چند پلتفرمی است که به زبان C++ نوشته شده است و طیف وسیعی از قابلیتها را ارائه میدهد. این RAT (تروجان دسترسی از راه دور) به عامل مخرب اجازه میدهد تا دادههای حساس را از رایانه هدف نظارت و جمعآوری
یک آسیبپذیری بحرانی در پلتفرم Keycloak با شناسه CVE-2026-18963 شناسایی شده که از سوی Red Hat در سیستم امتیازدهی CVSS، امتیاز 9.1 از 10 را دریافت کرده است. این ضعف امنیتی در دسته ضعفهای مربوط به سازوکار بازیابی رمز عبور فراموششده (Weak Password Recovery Mechanism for a Forgotten Password) مطابق با CWE-640 قرار میگیرد و میتواند به مهاجمان راه دور و بدون احراز هویت اجازه دهد بدون نیاز به تعامل کاربر، کنترل هر حساب کاربری، حتی حسابهای ادمین، را در اختیار بگیرند. پلتفرم Keycloak و Red Hat برای رفع این ضعف، پچهای امنیتی لازم را منتشر کردهاند و به کاربران توصیه میشود هرچه سریعتر سامانههای خود را به نسخههای پچ شده بهروزرسانی کنند.
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
Red Hat، بیست و هشتم مارس ۲۰۲۴ یک هشدار امنیتی فوری را منتشر کرد و اعلام نمود که دو نسخه از یک کتابخانه فشرده سازی داده محبوب به نام XZ Utils (LZMA Utils سابق) حاوی کد مخرب جهت دسترسی غیرمجاز از راه دور طراحی شده است. XZ Utils مجموعهای است که به
Red Hat، بیست و هشتم مارس ۲۰۲۴ یک هشدار امنیتی فوری منتشر کرد و اعلام نمود که دو نسخه از یک کتابخانه فشرده سازی داده محبوب به نام XZ Utils (LZMA Utils سابق) حاوی کد مخرب جهت دسترسی غیرمجاز از راه دور طراحی شده است. XZ Utils مجموعه ای است
DinodasRAT که با نام XDealer نیز شناخته میشود، یک بکدور چند پلتفرمی است که به زبان C++ نوشته شده است و طیف وسیعی از قابلیتها را ارائه میدهد. این RAT (تروجان دسترسی از راه دور) به عامل مخرب اجازه میدهد تا دادههای حساس را از رایانه هدف نظارت و جمعآوری
