

جستجو














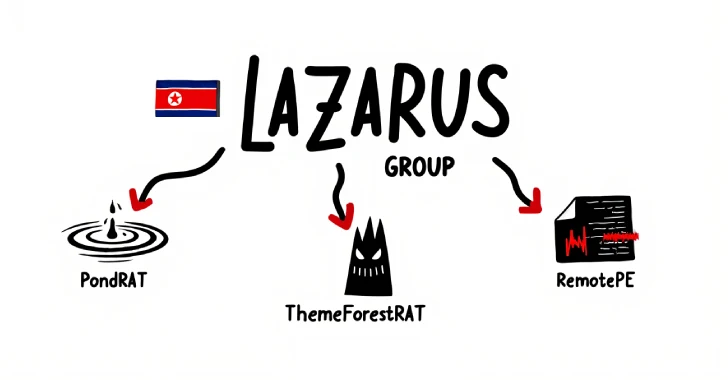
گروه Lazarus که به کره شمالی نسبت داده میشود، اخیراً در یک کمپین مهندسی اجتماعی (Social Engineering) شناسایی شده که در آن سه نوع بدافزار چندسکویی (Cross-platform) با نامهای زیر توزیع میشود: 🐸 PondRAT 🌲 ThemeForestRAT 📦 RemotePE بر اساس گزارشی از تیم Fox-IT وابسته به شرکت NCC Group، این
تیم تحقیقاتی Socket یک پکیج npm مخرب به نام ethereumvulncontracthandler را کشف کرده است که خود را به عنوان ابزاری برای شناسایی آسیب پذیریها در قراردادهای هوشمند اتریوم معرفی میکند، اما در واقع حاوی تروجان دسترسی از راه دور Quasar (RAT) است. پکیج ethereumvulncontracthandler به شدت مبهم بوده و در
هکرها اخیرا طی یک حمله مهندسی اجتماعی جدید توانستند از Microsoft Teams و AnyDesk برای استقرار بدافزار DarkGate، یک تروجان دسترسی از راه دور (RAT) پیچیده سوء استفاده کنند. این روش نفوذ، نشان دهنده یک تحول قابل توجه در تاکتیکهای مورد استفاده توسط مجرمان سایبری است که از ابزارهای ارتباطی
بدافزار Droidbot، یک تروجان دسترسی از راه دور ([1]RAT) اندرویدی است که کاربران اپلیکیشنهای بانکی تلفن همراه و ارز دیجیتال را در اروپا مورد هدف قرار داده است. این بدافزار از ژوئن 2024 فعال بوده و در قالب [2]MaaS (بدافزار به عنوان یک سرویس) توزیع میشود. Droidbot از سرویس دسترسی
یک گروه هکری به نام Horns & Hooves که از مارس 2023 فعال میباشد، کاربران و مشاغل روسی را توسط تروجانهای NetSupport RAT و BurnsRAT مورد نفوذ قرار داده است. به گفته محققان کسپرسکی، هکرها برای استقرار این RATها از کدهای جاوا اسکریپت در ایمیلهای فیشینگ استفاده میکنند که امکان
تکامل تهدیدات سایبری طی یک دهه گذشته به طرز چشمگیری تسریع یافته و پیچیدگی حملات نیز بیشتر شده است. روندهای کلیدی در تکامل تهدیدات سایبری عبارتند از: فناوریهای نوظهور: ظهور دستگاههای 5G و IoT باعث افزایش سطح حمله شده و شبکهها را در برابر باج افزار و حملات DDOS آسیب
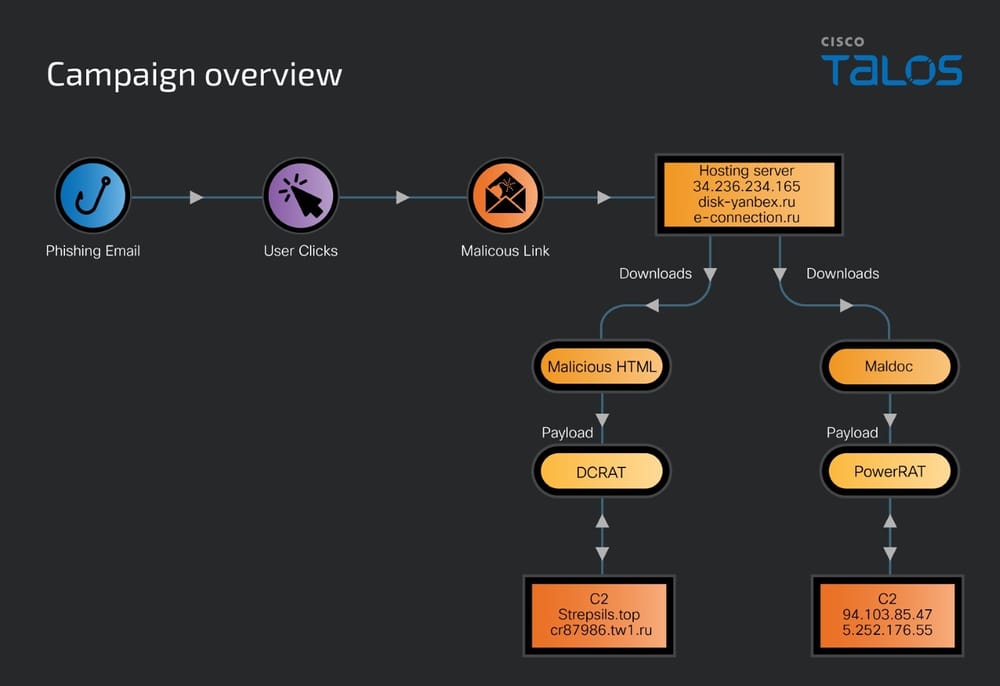
سیسکو تالوس اخیراً یک دسته حملات فیشینگ با استفاده از toolkit فیشینگ منبع باز به نام فریمورک Gophish را شناسایی کرده است. این حملات شامل زنجیرههای نفوذ ماژولار هستند که مبتنی بر Maldoc (سند مخرب و آلوده به بدافزار) یا HTML (یک فایل HTML نهفته با جاوا اسکریپت مخرب) میباشند
یک دسته حملات بدافزاری جدید با مضمون مالیات، بخشهای بیمه و دارایی را مورد هدف قرار داده است و از لینکهای GitHub در ایمیلهای فیشینگ به عنوان راهی برای دور زدن مکانیزمهای امنیتی و ارائه تروجان Remcos RAT استفاده میکند. جذابیت این حملات فیشینگ در ارائه پیشنهادات تمدید زمان مالیات
هکرهای کره شمالی، کشور کامبوج و احتمالاً سایر کشورهای جنوب شرق آسیا را توسط یک بکدور و تروجان دسترسی از راه دور (RAT) جدید به نام VeilShell، مورد هدف قرار دادهاند. تیم تحقیقاتی Securonix، این حملاتِ در حال انجام را کشف و SHROUDED#SLEEP نامگذاری کرده است و آن را به
DCRat (معروف به DarkCrystal RAT) یک تروجان دسترسی از راه دور ([1]RAT) ماژولار است که در قالب بدافزار به عنوان یک سرویس (MaaS[2]) توزیع میشود و از سال 2018 در دسترس میباشد. تروجان DCRat به زبان C نوشته شده است و دارای قابلیت اجرای دستورات shell، استخراج فایل و دادههای
گروه Lazarus که به کره شمالی نسبت داده میشود، اخیراً در یک کمپین مهندسی اجتماعی (Social Engineering) شناسایی شده که در آن سه نوع بدافزار چندسکویی (Cross-platform) با نامهای زیر توزیع میشود: 🐸 PondRAT 🌲 ThemeForestRAT 📦 RemotePE بر اساس گزارشی از تیم Fox-IT وابسته به شرکت NCC Group، این
تیم تحقیقاتی Socket یک پکیج npm مخرب به نام ethereumvulncontracthandler را کشف کرده است که خود را به عنوان ابزاری برای شناسایی آسیب پذیریها در قراردادهای هوشمند اتریوم معرفی میکند، اما در واقع حاوی تروجان دسترسی از راه دور Quasar (RAT) است. پکیج ethereumvulncontracthandler به شدت مبهم بوده و در
هکرها اخیرا طی یک حمله مهندسی اجتماعی جدید توانستند از Microsoft Teams و AnyDesk برای استقرار بدافزار DarkGate، یک تروجان دسترسی از راه دور (RAT) پیچیده سوء استفاده کنند. این روش نفوذ، نشان دهنده یک تحول قابل توجه در تاکتیکهای مورد استفاده توسط مجرمان سایبری است که از ابزارهای ارتباطی
بدافزار Droidbot، یک تروجان دسترسی از راه دور ([1]RAT) اندرویدی است که کاربران اپلیکیشنهای بانکی تلفن همراه و ارز دیجیتال را در اروپا مورد هدف قرار داده است. این بدافزار از ژوئن 2024 فعال بوده و در قالب [2]MaaS (بدافزار به عنوان یک سرویس) توزیع میشود. Droidbot از سرویس دسترسی
یک گروه هکری به نام Horns & Hooves که از مارس 2023 فعال میباشد، کاربران و مشاغل روسی را توسط تروجانهای NetSupport RAT و BurnsRAT مورد نفوذ قرار داده است. به گفته محققان کسپرسکی، هکرها برای استقرار این RATها از کدهای جاوا اسکریپت در ایمیلهای فیشینگ استفاده میکنند که امکان
تکامل تهدیدات سایبری طی یک دهه گذشته به طرز چشمگیری تسریع یافته و پیچیدگی حملات نیز بیشتر شده است. روندهای کلیدی در تکامل تهدیدات سایبری عبارتند از: فناوریهای نوظهور: ظهور دستگاههای 5G و IoT باعث افزایش سطح حمله شده و شبکهها را در برابر باج افزار و حملات DDOS آسیب
سیسکو تالوس اخیراً یک دسته حملات فیشینگ با استفاده از toolkit فیشینگ منبع باز به نام فریمورک Gophish را شناسایی کرده است. این حملات شامل زنجیرههای نفوذ ماژولار هستند که مبتنی بر Maldoc (سند مخرب و آلوده به بدافزار) یا HTML (یک فایل HTML نهفته با جاوا اسکریپت مخرب) میباشند
یک دسته حملات بدافزاری جدید با مضمون مالیات، بخشهای بیمه و دارایی را مورد هدف قرار داده است و از لینکهای GitHub در ایمیلهای فیشینگ به عنوان راهی برای دور زدن مکانیزمهای امنیتی و ارائه تروجان Remcos RAT استفاده میکند. جذابیت این حملات فیشینگ در ارائه پیشنهادات تمدید زمان مالیات
هکرهای کره شمالی، کشور کامبوج و احتمالاً سایر کشورهای جنوب شرق آسیا را توسط یک بکدور و تروجان دسترسی از راه دور (RAT) جدید به نام VeilShell، مورد هدف قرار دادهاند. تیم تحقیقاتی Securonix، این حملاتِ در حال انجام را کشف و SHROUDED#SLEEP نامگذاری کرده است و آن را به
DCRat (معروف به DarkCrystal RAT) یک تروجان دسترسی از راه دور ([1]RAT) ماژولار است که در قالب بدافزار به عنوان یک سرویس (MaaS[2]) توزیع میشود و از سال 2018 در دسترس میباشد. تروجان DCRat به زبان C نوشته شده است و دارای قابلیت اجرای دستورات shell، استخراج فایل و دادههای
