

جستجو















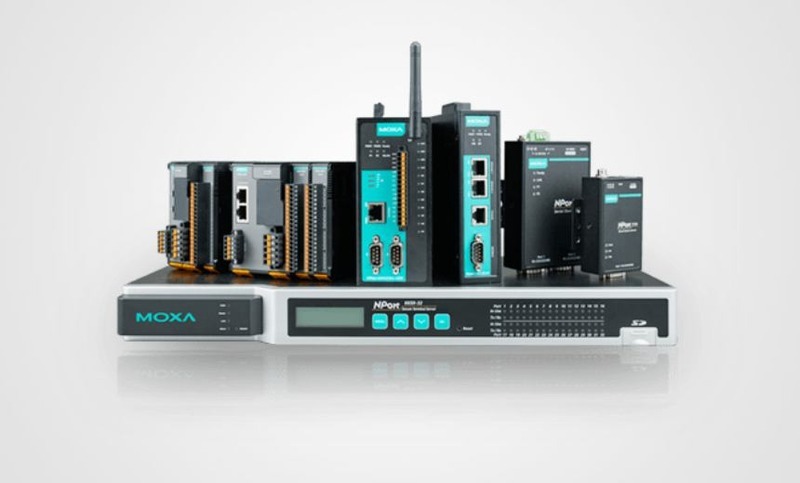
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
شرکت امنیت سایبری Palo Alto Networks، هشتم نوامبر ۲۰۲۴ به مشتریان خود هشدار داد که دسترسی به فایروالهای نسل بعدی یا next-generation این شرکت را به دلیل آسیب پذیری بالقوه اجرای کد از راه دور در اینترفیس مدیریت PAN-OS محدود کنند. Palo Alto همچنین توصیه کرده است که مشتریان مطمئن
شرکت آمریکایی Progress Software، پنجم سپتامبر ۲۰۲۴، به روزرسانیهای امنیتی را برای یک آسیب پذیری بحرانی با حداکثر شدت (۱۰/۱۰) در هایپروایزر [1]MT و LoadMaster منتشر کرد. این آسیب پذیری (CVE-2024-7591)، یک باگ اعتبارسنجی ورودی نامناسب است که میتواند منجر به اجرای دستورات دلخواه و تزریق فرمان به سیستم
دستگاههای Moxa یکی از تجهیزات رایج در شبکههای صنعتی (Industrial IoT) و سیستمهای کنترل صنعتی (ICS) میباشند. آسیب پذیری در این دستگاهها میتواند تأثیرات قابلتوجهی بر امنیت شبکههای صنعتی داشته باشد و زمینه را برای حملات سایبری فراهم کند. دستگاههای Moxa در محیطهایی با سیستمهای اتوماسیون صنعتی و کنترل بخشهای
شرکت امنیت سایبری Palo Alto Networks، هشتم نوامبر ۲۰۲۴ به مشتریان خود هشدار داد که دسترسی به فایروالهای نسل بعدی یا next-generation این شرکت را به دلیل آسیب پذیری بالقوه اجرای کد از راه دور در اینترفیس مدیریت PAN-OS محدود کنند. Palo Alto همچنین توصیه کرده است که مشتریان مطمئن
شرکت آمریکایی Progress Software، پنجم سپتامبر ۲۰۲۴، به روزرسانیهای امنیتی را برای یک آسیب پذیری بحرانی با حداکثر شدت (۱۰/۱۰) در هایپروایزر [1]MT و LoadMaster منتشر کرد. این آسیب پذیری (CVE-2024-7591)، یک باگ اعتبارسنجی ورودی نامناسب است که میتواند منجر به اجرای دستورات دلخواه و تزریق فرمان به سیستم
